



В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

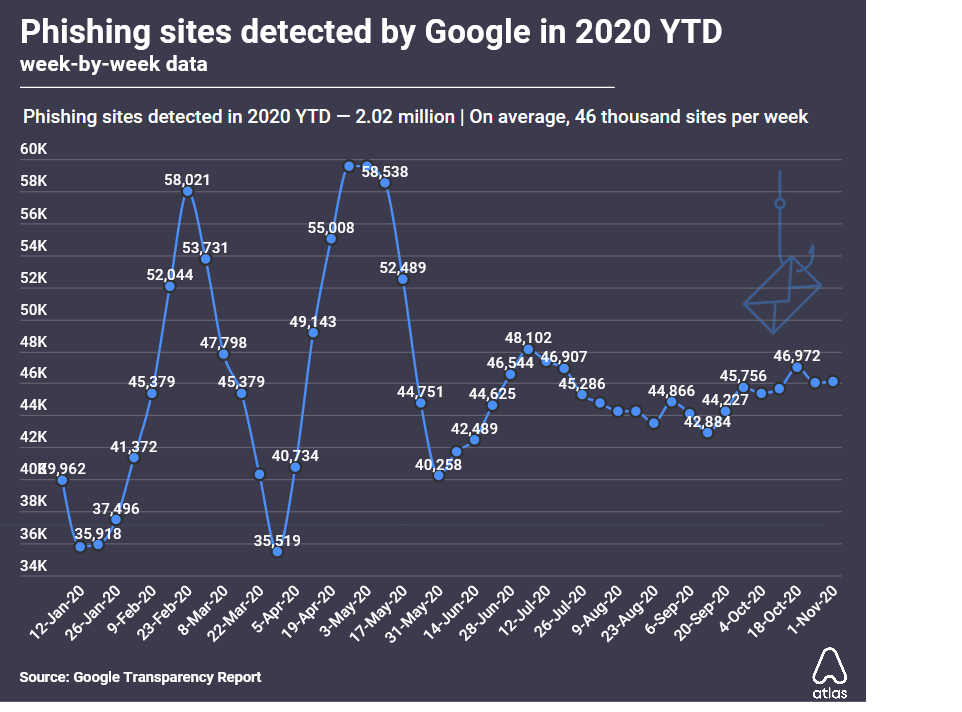
В период с января по октябрь текущего года в базу сервиса Google Безопасный просмотр  (Safe Browsing) было суммарно занесено 2,02 млн новых фишинговых сайтов — почти на 20% больше, чем за весь 2019 год. Столь значительные изменения аналитики связывают с ростом численности потенциальных жертв: частные компании и госсектор массово переводят сотрудников на удаленную работу из-за COVID-19. К тому же панические настроения, вызванные пандемией, притупляют бдительность, что тоже на руку злоумышленникам.

Согласно статистике Google, в этом году ее защитный сервис в среднем фиксировал по 46 тыс. фишинговых сайтов в неделю. Пиковые показатели наблюдались в феврале и начале мая. В большинстве случаев фишеры создавали фальшивые страницы на взломанных сайтах, чтобы не утруждать себя регистрацией доменов.


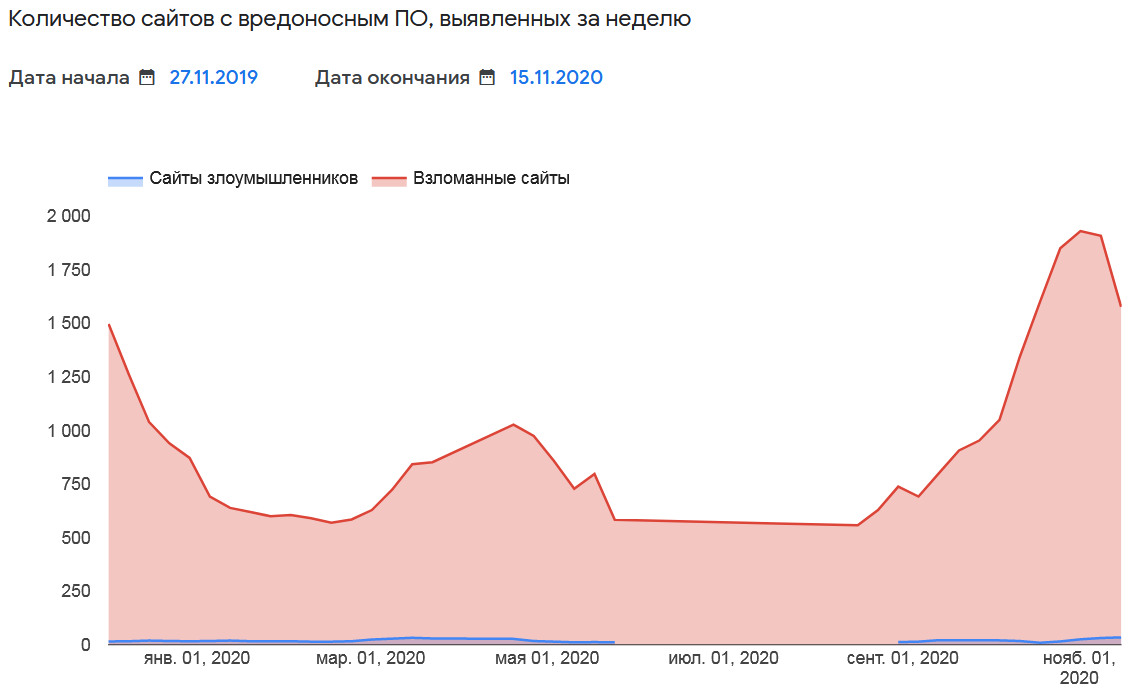
Вредоносных сайтов оказалось на порядок меньше; распространители зловредов тоже предпочитали размещать свои ловушки на скомпрометированных ресурсах.


Примечательно, что COVID-19 лишь усугубил и без того плачевную ситуацию. Специалисты Atlas VPN проанализировали данные Google Safe Browsing за последние пять лет и обнаружили, что количество фишинговых сайтов с каждым годом увеличивается в среднем на 13%. Исследователи также не преминули отметить, что этот тренд в целом совпадает с общим ростом интернет-активности.

К сожалению, переселяясь в виртуальное пространство, люди зачастую ведут себя неосмотрительно и не внимают доброму совету. По этой причине фишинг и иные формы интернет-мошенничества были и остаются существенной угрозой, несмотря на все усилия экспертов и провайдеров.

Представляя результаты исследования, аналитики отметили, что мошенники часто маскируют свои ловушки под веб-сервисы Google и даже могут вывести их в топ поисковой выдачи путем SEO-манипуляций. Чтобы не стать жертвой мошенничества, пользователь должен соблюдать нехитрые правила:

  • тщательно проверяйте URL сайта; подлог могут выявить слишком длинный адрес, ошибки в имени домена или присутствие необычных символов; 
  • по возможности используйте защищенные соединения, признаком которых являются https:// в начале адреса и зеленый значок замка; никогда не вводите конфиденциальные данные на сайтах, не использующих шифрование; 
  • обращайте внимание на правописание — мошенники редко утруждают себя работой над ошибками; при возникновении подозрений следует просмотреть контактную и копирайт-информацию на сайте, а достоверность встроенных ссылок можно проверить наведением курсора мыши.  
Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru