



TrickBot получил новый модуль для защиты от обнаружения

TrickBot получил новый модуль для защиты от обнаружения

TrickBot получил новый модуль для защиты от обнаружения

Авторы TrickBot выпустили сотую, юбилейную версию многофункционального зловреда, расширив набор средств, которые тот использует для самозащиты. Новые функциональные возможности обеспечивают загрузку основного кода напрямую из памяти, без сохранения на жестком диске.

Вредоносная программа TrickBot обычно распространяется через спам-рассылки или с помощью других зловредов. После запуска она загружает дополнительные модули, позволяющие похищать данные из базы служб Active Directory, копировать себя на другие машины в сети, блокировать доступ к рабочему столу, извлекать пароли и куки из браузеров, воровать ключи OpenSSH, открывать бэкдор. Возможности TrickBot неоднократно использовались для загрузки программ-шифровальщиков Ryuk и Conti.

В прошлом месяце ИТ-компании нанесли скоординированный удар по инфраструктуре TrickBot, однако, судя по нововведению, ботоводы все еще надеются восстановить свои операции в прежнем объеме.

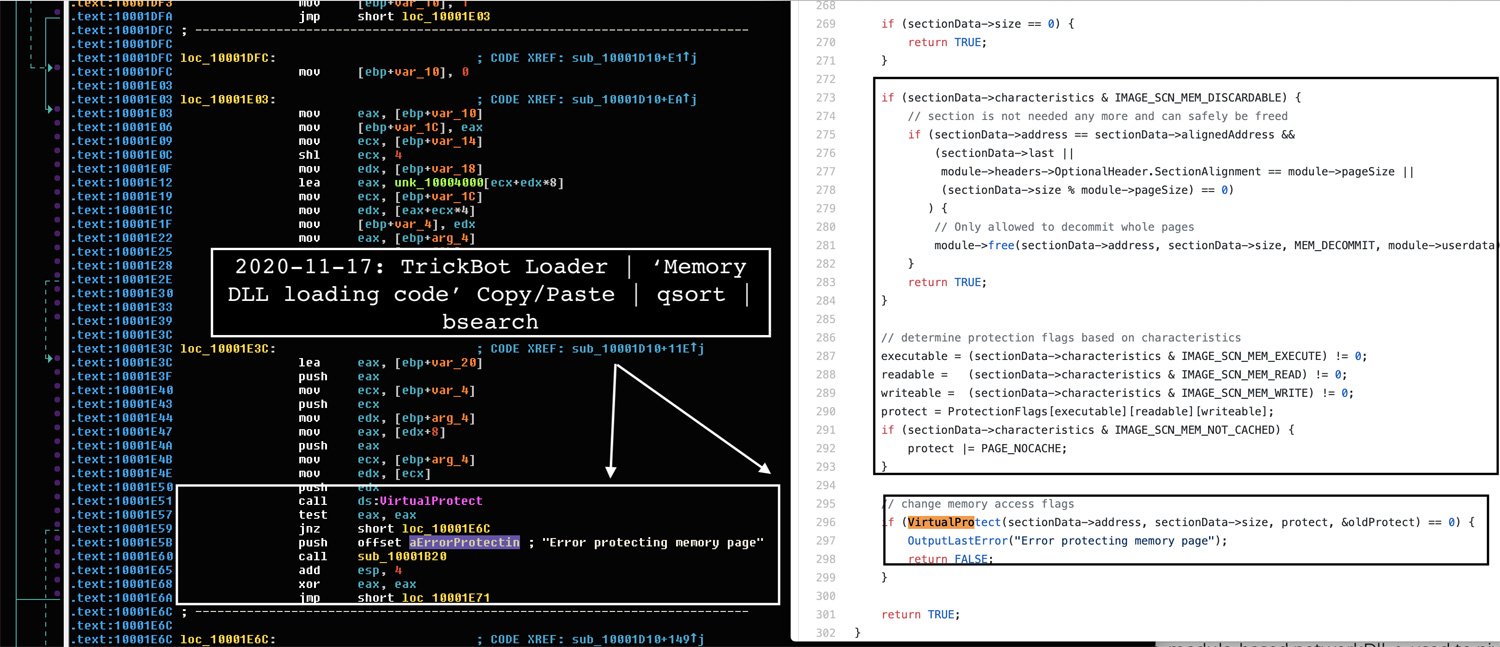
Анализ новой версии зловреда показал, что тот обрел новый защитный модуль — MemoryModule. Эта библиотека позволяет TrickBot внедрять свою DLL в легитимный процесс wermgr.exe (служба отчетов об ошибках Windows) непосредственно из памяти и затем завершать исходный вредоносный exe-процесс. С этой целью MemoryModule применяет технику process doppelgänging, предполагающую использование WinAPI, которые отвечают за транзакции файловой системы NTFS.


Технология транзакций NTFS была впервые введена в Windows Vista; она позволяет группировать файловые операции в сущность, называемую транзакцией. Эта технология упрощает восстановление при ошибках в установке или обновлении программ — изменения всегда можно откатить. Примечательно, что в последнем случае следов на жестком диске не остается. Запуск произвольного процесса внутри файловой транзакции не требует прав администратора; более того, до закрытия или отката она не видна никому, что тоже на руку злоумышленникам.

Техника, применяемая новым модулем TrickBot, работает следующим образом: вначале он создает новую транзакцию NTFS и в ее контексте — временный файл для вредоносного кода, затем MemoryModule проецирует содержимое этого файла на часть адресного пространства целевого процесса и откатывает транзакцию. В результате созданный TrickBot файл бесследно исчезает, а его полезная нагрузка остается в памяти системного процесса wermgr.exe.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru