



Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

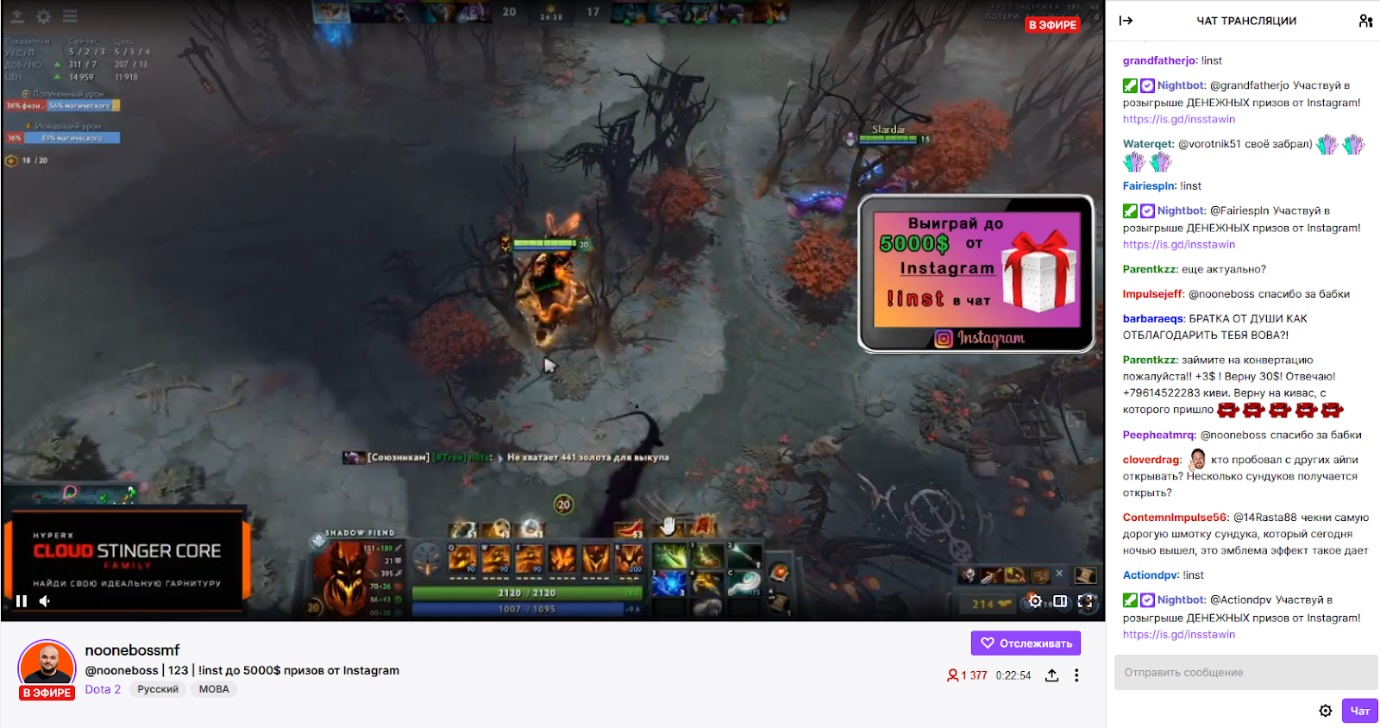
Онлайн-мошенники используют новую схему, рассчитанную на пользователей стриминговой платформы Twitch. Скопировав стримы популярных геймеров, преступники добавляют в них баннеры, обещающие лёгкий заработок и ведущие потенциальных жертв на фишинговые ресурсы. Подробно о новой схеме рассказали специалисты компании Group-IB.

Как только в мире начали вводить ограничения из-за распространения коронавирусной инфекции COVID-19, популярность стриминговых платформ резко выросла. Злоумышленники, отслеживающие эти тенденции, сразу обратили внимание на новый вектор атак.

За период самоизоляции Twitch побил все рекорды: на площадку загрузили 206 млн часов видеоконтента, среднее число одновременных посетителей выросло до 1,5 млн человек, а заработок стримеров скакнул до $2000-$10000 в месяц.

Подключились и киберпреступники, одну из схем которых выявили специалисты CERT-GIB. По словам аналитиков, злоумышленники ищут каналы популярных на платформе Twitch стримеров, после чего создают аккаунты-клоны, практически идентичные оригинальным учётным записям.


Следом мошенники запускают записи оригинальных стримов недельной давности, встраивая в них свой баннер, который предлагает зрителям лёгкий заработок. Как правило, такая графическая составляющая продвигает вымышленный розыгрыш призов.

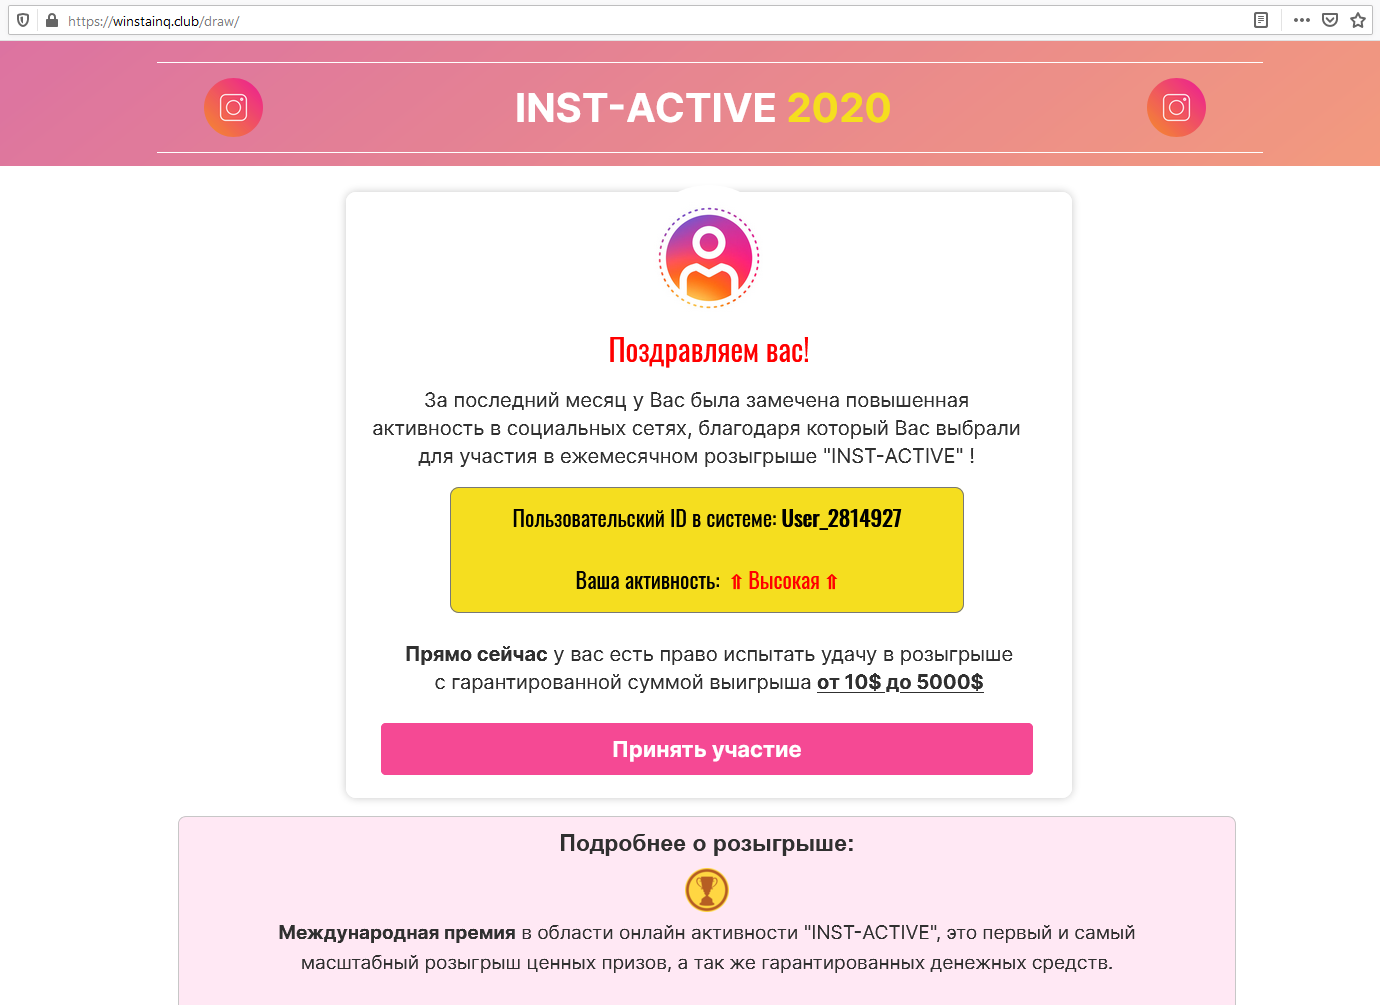
Как отметили эксперты Group-IB, злоумышленники публикуют в чате специальную !inst-команду, отправляющую кликнувших на баннер пользователей на мошеннический ресурс (https: // winstainq[.]dub/draw.).


На самом сайте жертве предлагают выплату в размере до $5000, для получения которой необходимо перевести «небольшую комиссию». Если пользователь достаточно наивен, он указывает на фишинговом ресурсе данные своей банковской карты (номер, имя владельца, срок действия, CVV-код), которые и попадают в руки киберпреступников.

Чтобы обеспечить приток зрителей фейкового канала, мошенники использовали сервисы накрутки, выводящие их клон в топ поиска. Для пущей убедительности злоумышленники публиковали поддельные отзывы получивших «выигрыш» пользователей и даже задействовали комментарии с настоящего стрима.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru