



Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

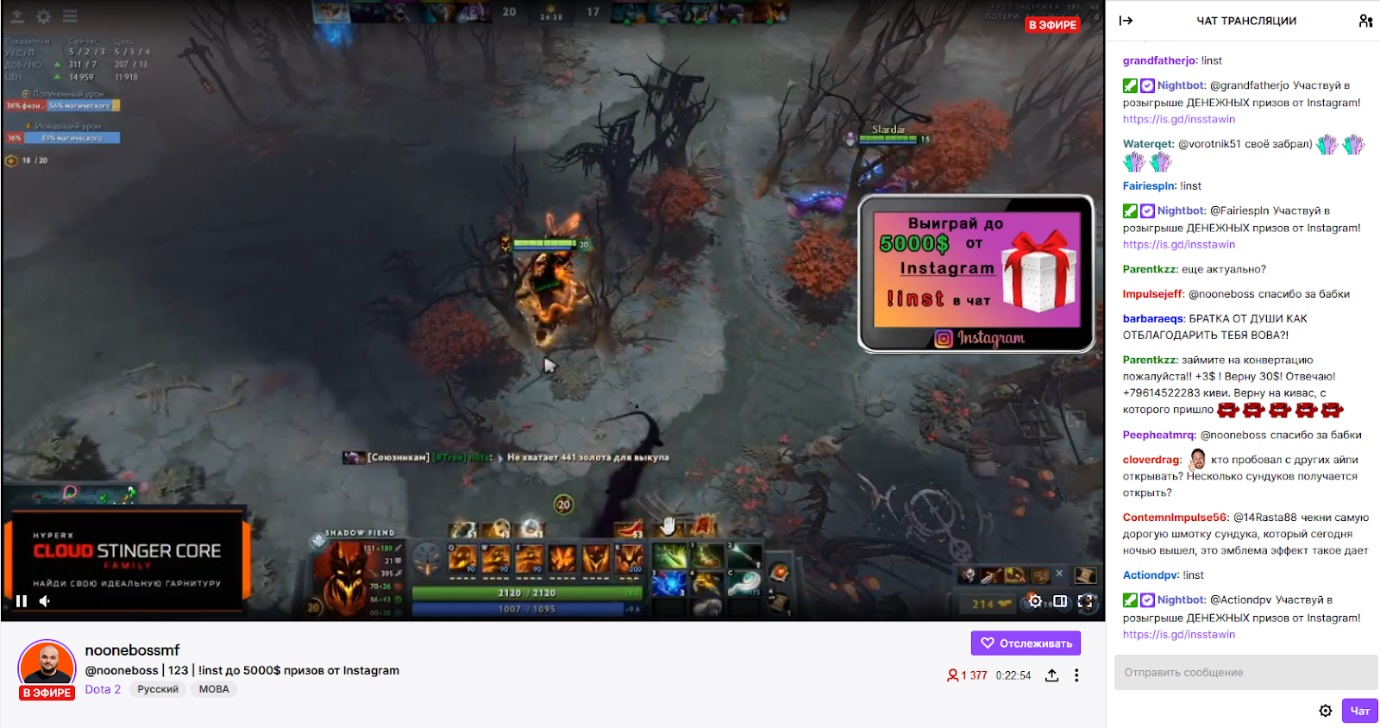
Онлайн-мошенники используют новую схему, рассчитанную на пользователей стриминговой платформы Twitch. Скопировав стримы популярных геймеров, преступники добавляют в них баннеры, обещающие лёгкий заработок и ведущие потенциальных жертв на фишинговые ресурсы. Подробно о новой схеме рассказали специалисты компании Group-IB.

Как только в мире начали вводить ограничения из-за распространения коронавирусной инфекции COVID-19, популярность стриминговых платформ резко выросла. Злоумышленники, отслеживающие эти тенденции, сразу обратили внимание на новый вектор атак.

За период самоизоляции Twitch побил все рекорды: на площадку загрузили 206 млн часов видеоконтента, среднее число одновременных посетителей выросло до 1,5 млн человек, а заработок стримеров скакнул до $2000-$10000 в месяц.

Подключились и киберпреступники, одну из схем которых выявили специалисты CERT-GIB. По словам аналитиков, злоумышленники ищут каналы популярных на платформе Twitch стримеров, после чего создают аккаунты-клоны, практически идентичные оригинальным учётным записям.


Следом мошенники запускают записи оригинальных стримов недельной давности, встраивая в них свой баннер, который предлагает зрителям лёгкий заработок. Как правило, такая графическая составляющая продвигает вымышленный розыгрыш призов.

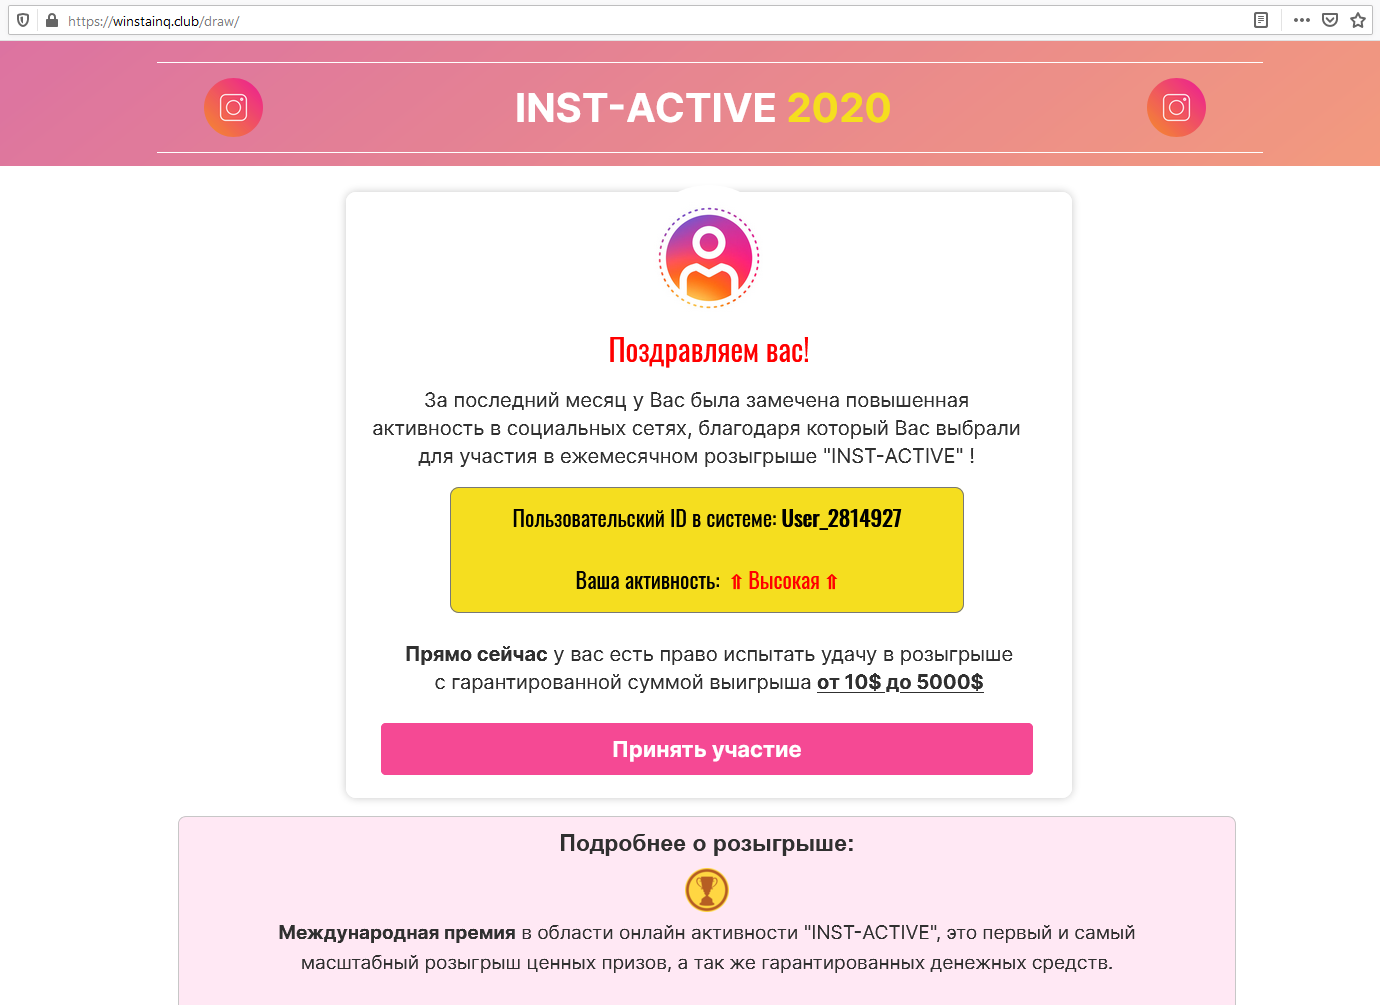
Как отметили эксперты Group-IB, злоумышленники публикуют в чате специальную !inst-команду, отправляющую кликнувших на баннер пользователей на мошеннический ресурс (https: // winstainq[.]dub/draw.).


На самом сайте жертве предлагают выплату в размере до $5000, для получения которой необходимо перевести «небольшую комиссию». Если пользователь достаточно наивен, он указывает на фишинговом ресурсе данные своей банковской карты (номер, имя владельца, срок действия, CVV-код), которые и попадают в руки киберпреступников.

Чтобы обеспечить приток зрителей фейкового канала, мошенники использовали сервисы накрутки, выводящие их клон в топ поиска. Для пущей убедительности злоумышленники публиковали поддельные отзывы получивших «выигрыш» пользователей и даже задействовали комментарии с настоящего стрима.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru