



Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Исследователи из базирующейся в Швеции НКО Qurium Media Foundation и белорусской правозащитной организации Human Constanta выяснили причину дестабилизации сервиса Telegram, наблюдаемой в Белоруссии.

Как оказалось, сбои в работе IM-сервиса происходят из-за ограничения исходящего трафика на стороне провайдера, и такую политику ввел у себя крупнейший телеоператор страны — «Белтелеком».

Совместное расследование Qurium и Human Constanta было запущено на основании жалоб, поступающих от белорусских пользователей Telegram. Заявители сообщали, что мессенджер доступен, но сильно тормозит.

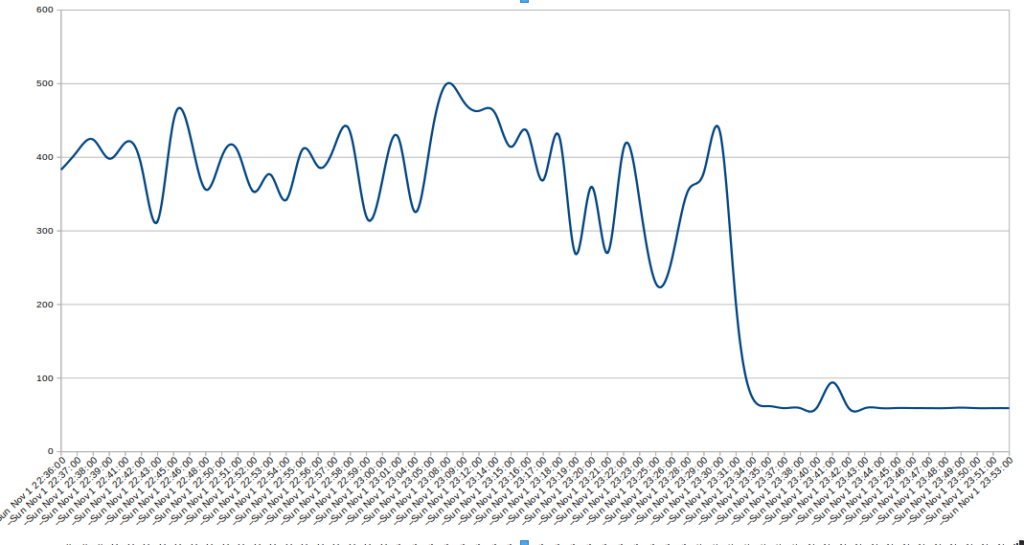
Чтобы установить причину сбоев, активисты начали отслеживать работу сети Telegram (блока 149.154.164.0/22). Благодаря мониторингу они заметили, что во время акций протеста в Белоруссии на некоторых IP-адресах мессенджера задержка возрастает до 300-450 мс при норме в 50 мс. По всей видимости, при обращении к ним срабатывал какой-то механизм, способный идентифицировать Telegram-трафик и применять заданные политики.


Выяснить, кто именно ввел такие ограничения, удалось с помощью пробных замеров исходящего трафика у различных белорусских AS-провайдеров. Оказалось, что управление Telegram-трафиком практикует единственный из них — BELPAK, он же «Белтелеком» (AS6697).

За четыре дня наблюдений исследователи заметили, что во время ланча и вечерами на каналах Beltelecom возникают перегрузки и задержки возрастают в семь раз. Остальные провайдеры страны стабильно демонстрировали норму — 59-62 мс.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru