



Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Уязвимости в Google Chrome и Internet Explorer помогли подготовленным кибершпионам установить бэкдоры на компьютеры жертв. Операция злоумышленников получила название «Operation Earth Kitsune».

Согласно отчёту Trend Micro, в кампании кибершпионов использовались два новых бэкдора — dneSpy и agfSpy. Помимо них, также фигурировал SLUB-вредонос (SLack / githUB).

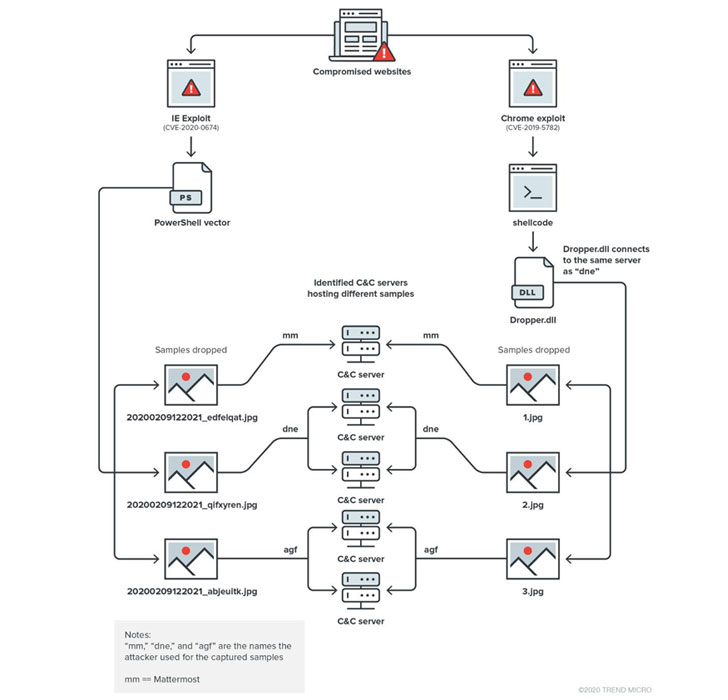
Как отметили специалисты, кибератаки фиксировались в марте, мае и сентябре. Преступники применяли так называемые «атаки водопоя»: тщательно выбирали специальный веб-сайт, на который внедряли эксплойт с целью заразить устройство жертвы и получить к нему полный доступ. Заключительным этапом злоумышленники устанавливали шпионскую программу.

Специалисты Trend Micro признали: в этой операции кибершпионы действуют крайне разнообразно — используется множество семплов вредоносов, а также несколько командных северов (C&C).

«В общей сложности мы выявили пять C&C-серверов, семь образцов вредоносных программ и четыре эксплойта», — пояснили эксперты.


Также в атаках использовалась уже пропатченная дыра в Google Chrome (CVE-2019-5782), позволяющая с помощью специальной HTML-страницы выполнить код внутри песочницы, и брешь в Internet Explorer (CVE-2020-0674), которая также допускала установку вредоносной программы через заражённый ресурс.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru