Арсенал APT-группы DoNot пополнился новой программой-загрузчиком для Android, которая способна поддерживать связь со своими хозяевами через Google-сервис Firebase Cloud Messaging (FCM). Использование легитимной облачной службы позволяет злоумышленникам прятать свои команды в общем потоке IM-сообщений, а также быстро перенаправлять зловреда на другой адрес в случае потери C2-сервера.
Группировка DoNot известна своими атаками на пакистанских чиновников и кашмирские НКО, которые они время от времени проводит в ходе затянувшегося конфликта интересов Индии и Пакистана в Кашмире. По свидетельству Cisco Talos, злоумышленники предпочитают оперировать вредоносами для Android и постоянно экспериментируют, оттачивая техники, позволяющие закрепиться на устройстве и скрыть вредоносную активность.
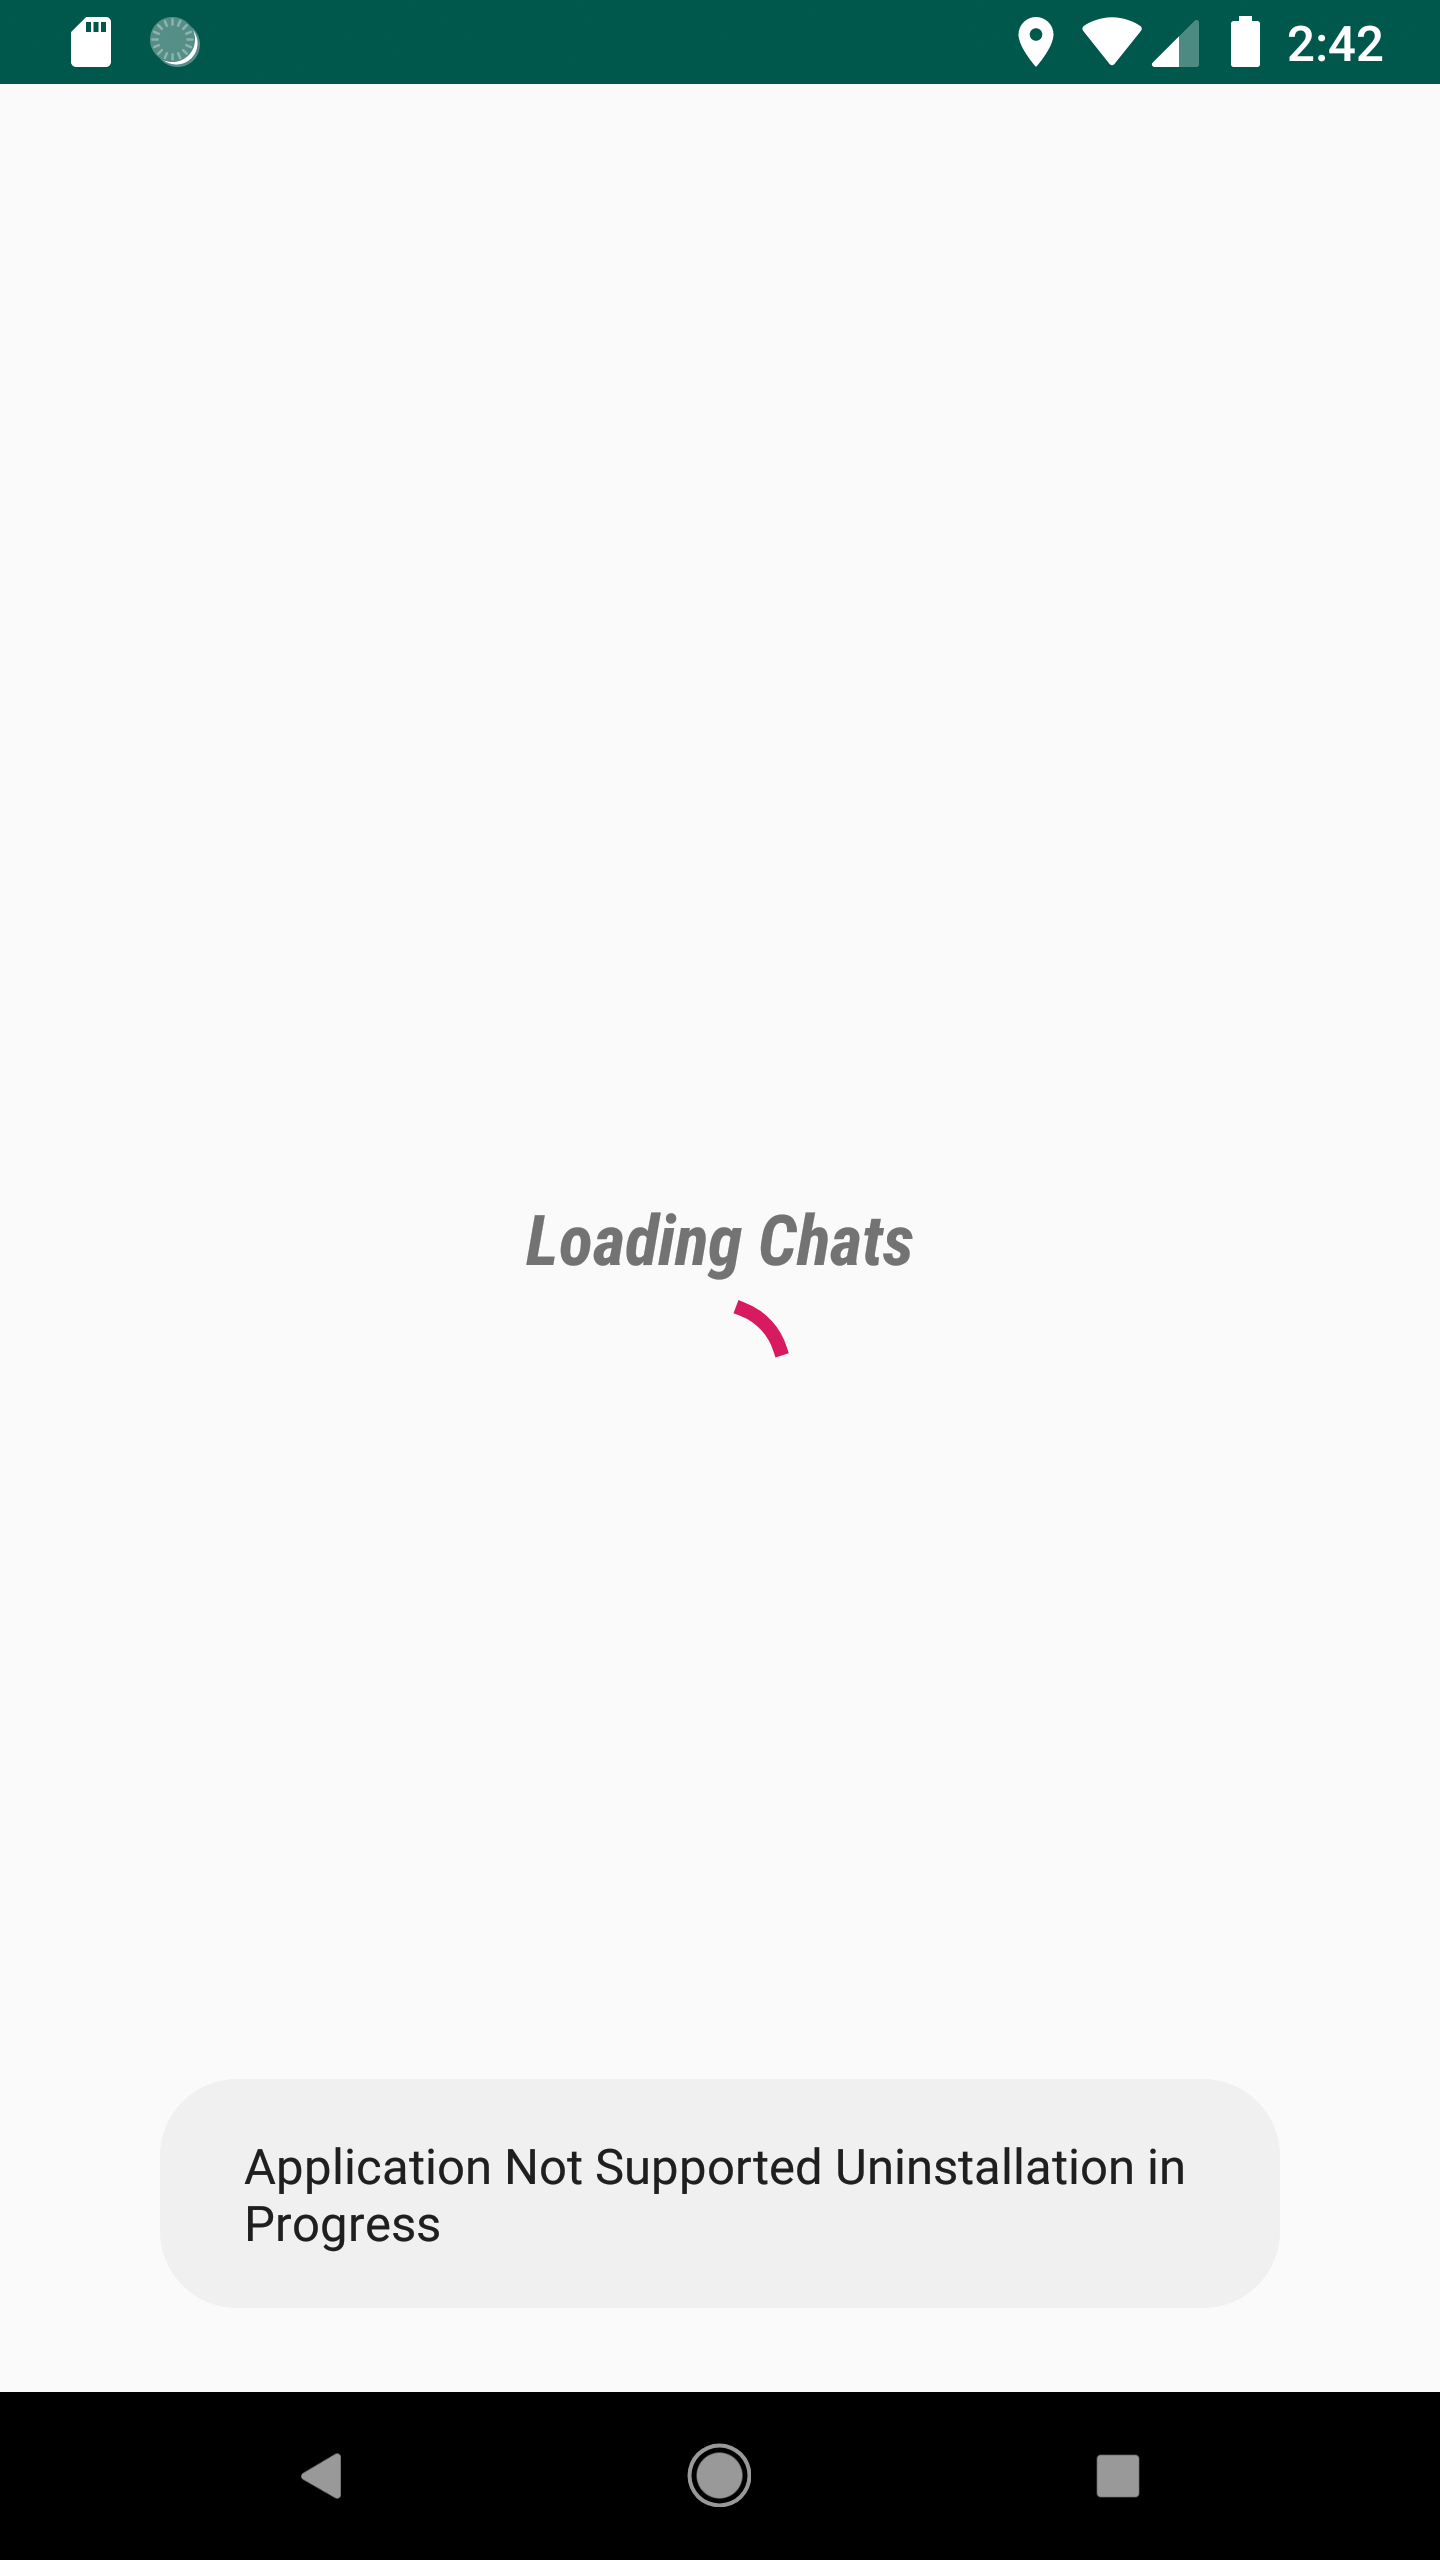
Новый мобильный загрузчик, именуемый Firestarter, обладает стандартными функциями программы-шпиона и распространяется, скорее всего, через личные сообщения, предлагающие адресату установить некий чат-клиент. Анализ показал, что при запуске зловред отображает мнимый процесс загрузки сообщений, призванный создать иллюзию легитимности скачанной программы. Для пущей убедительности пользователю также сообщают о проблеме совместимости, из-за которой приложение якобы будет удалено.
По завершении «деинсталляции» соответствующая иконка исчезает с экрана, и зловреда можно будет выявить лишь по списку установленных приложений. Проверка разрешений для фальшивого чат-клиента покажет, что все они выданы некой системной службе — еще одна уловка для ввода пользователя в заблуждение.
Пока жертва наблюдает процесс «деинсталляции», Firestarter через мессенджер связывается с C2-сервером и отсылает на него информацию о жертве (IP-адрес, IMEI, email), данные геолокации и токен Google FCM. В ответ вредонос может получить команду на загрузку и ссылку на ресурс для скачивания APK-файла.
Характер полезной нагрузки Firestarter точно определить не удалось, так как эксперты проводили тестирование в лабораторных условиях. Установлено лишь, что новый Android-зловред способен загрузить любой из инструментов, используемых в атаках DoNot. При каждой перезагрузке системы Firestarter проверяет наличие скачанного контента и запускает его на исполнение.
В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.
На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.
Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.
С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам.
При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.