



Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

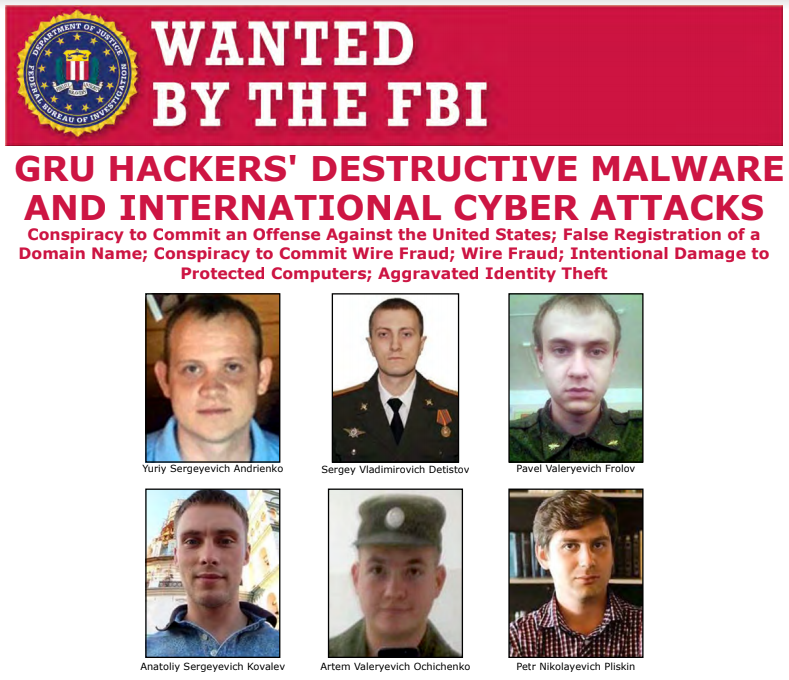
Министерство юстиции США обвинило шестерых сотрудников Главного управления Генерального штаба (бывшее ГРУ) в целевых кибератаках. Минюст полагает, что все шестеро являются членами группировки Sandworm.

Согласно судебным документам, обвиняемые работают в подразделении 74455, входящем в состав ГРУ. Власти США якобы нашли доказательства участия офицеров в мощных целенаправленных атаках.

Целью атакующих, по мнению Минюста, была дестабилизация внутренних процессов других стран, вторжение в политические аспекты и создание сумятицы.

Так, например, власти США приписывают шестерым офицерам ГРУ атаки на критическую информационную инфраструктуру (КИИ) Украины, запуск шифровальщика NotPetya, а также вторжение в выборы во Франции.

Помимо этого, как отметили в Минюсте, обвиняемые пытались помешать анализу инцидента с отправлением «Новичком» Сергея Скрипаля и его дочери. Среди обвиняемых оказались:

  • Юрий Сергеевич Андриенко, якобы разработавший компоненты NotPetya.
  • Сергей Владимирович Детисов, подготовивший атаки целевого фишинга на зимние Олимпийские игры 2018 в Пхёнчхане.
  • Павел Валерьевич Фролов, участвовавший в разработке компонентов KillDisk и NotPetya.
  • Анатолий Сергеевич Ковалёв, подготовивший вредоносные электронные письма.
  • Артём Валерьевич Очиченко, участвовавший в фишинге.
  • Пётр Николаевич Плискин, также разработавший компоненты NotPetya.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru