



Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Компания «Ростелеком-Солар» выпустила очередное обновление анализатора кода приложений Solar appScreener 3.7. Ключевым изменением новой версии стала поддержка интегрированных сред разработки IntelliJ IDEA от JetBrains и Visual Studio от Microsoft для исправления уязвимостей на более ранних стадиях создания ПО.

IntelliJ IDEA представляет собой среду разработки для многих языков программирования, в частности Java, JavaScript, Python, разработанную компанией JetBrains. В свою очередь Visual Studio от Microsoft является инструментом разработки программного обеспечения, используемого для создания веб-приложений, веб-сайтов, мобильных приложений и программ Windows. Реализованная в новой версии Solar appScreener поддержка IDE-сред позволяет встраивать статический анализ приложений на уязвимости в процесс разработки уже на этапе сборки кода.

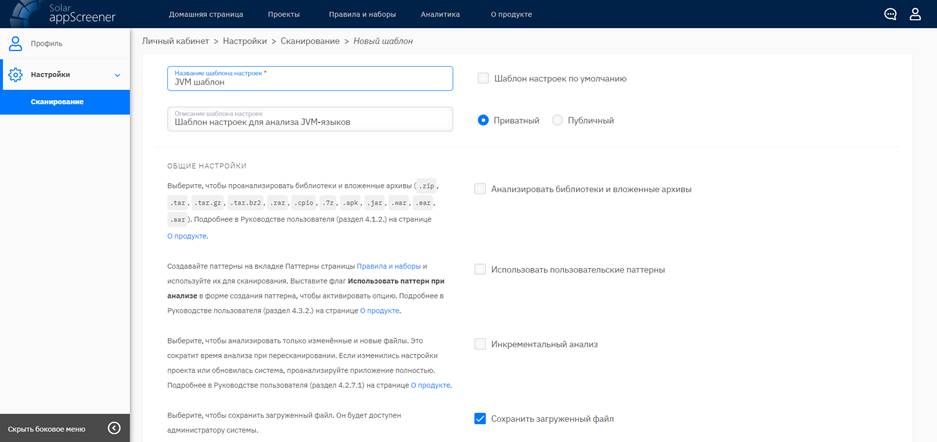
Помимо раннего обнаружения уязвимостей авторы системы поработали и над ускорением запуска сканирований. В личном кабинете Solar appScreener появился подраздел «Настройки» для создания шаблонов сканирований. Теперь пользователь анализатора может сохранить свои шаблоны настроек сканирования и использовать их для быстрого запуска проектов.


«Наряду с поддержкой наибольшего числа языков программирования среди всех аналогичных рыночных решений и расширением интеграционных возможностей нашего продукта мы значительное внимание уделяем и улучшению его функциональности. Ключевые изменения нам подсказывают сами пользователи, ориентируясь на них, мы стремимся сделать Solar appScreener самым удобным сканером кода», – отмечает Даниил Чернов, директор центра решений безопасности ПО компании «Ростелеком-Солар».

В соответствии с этой целью в Solar appScreener 3.7 была дополнена и значительно улучшена функциональность пользовательского интерфейса. Так, в разделе «О продукте» появилось руководство администратора системы. Все инструкции по установке, обновлению и настройке анализатора теперь можно скачать непосредственно из интерфейса системы, а не запрашивать у вендора.

Кроме того, повышена производительность раздела интерфейса «Подробные результаты»: теперь страница загружается быстрее, и работать с большим количеством уязвимостей будет удобнее. А в разделе «Формы создания/редактирования групп проектов, наборов правил, паттернов» появились радиокнопки «Приватный» и «Публичный», которые позволяют настроить видимость тех или иных элементов проекта сразу для всех пользователей анализатора или только для ограниченного круга лиц. В предыдущих версиях эта функциональность была представлена менее интуитивно понятным чекбоксом «Для всех пользователей».

Для повышения эффективности выявления уязвимостей в версии 3.7 разработчики дополнили базу правил новыми паттернами поиска уязвимостей для поддерживаемых языков программирования, а также расширили описания уязвимостей.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru