



Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Компания «Ростелеком-Солар» выпустила очередное обновление анализатора кода приложений Solar appScreener 3.7. Ключевым изменением новой версии стала поддержка интегрированных сред разработки IntelliJ IDEA от JetBrains и Visual Studio от Microsoft для исправления уязвимостей на более ранних стадиях создания ПО.

IntelliJ IDEA представляет собой среду разработки для многих языков программирования, в частности Java, JavaScript, Python, разработанную компанией JetBrains. В свою очередь Visual Studio от Microsoft является инструментом разработки программного обеспечения, используемого для создания веб-приложений, веб-сайтов, мобильных приложений и программ Windows. Реализованная в новой версии Solar appScreener поддержка IDE-сред позволяет встраивать статический анализ приложений на уязвимости в процесс разработки уже на этапе сборки кода.

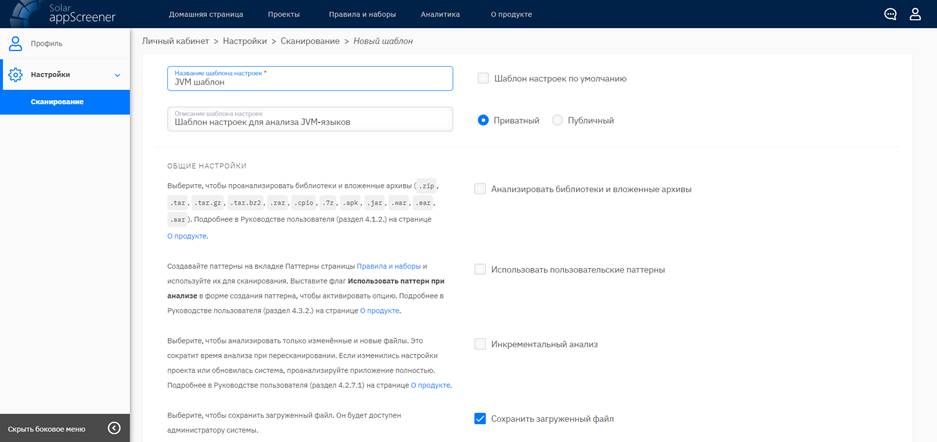
Помимо раннего обнаружения уязвимостей авторы системы поработали и над ускорением запуска сканирований. В личном кабинете Solar appScreener появился подраздел «Настройки» для создания шаблонов сканирований. Теперь пользователь анализатора может сохранить свои шаблоны настроек сканирования и использовать их для быстрого запуска проектов.


«Наряду с поддержкой наибольшего числа языков программирования среди всех аналогичных рыночных решений и расширением интеграционных возможностей нашего продукта мы значительное внимание уделяем и улучшению его функциональности. Ключевые изменения нам подсказывают сами пользователи, ориентируясь на них, мы стремимся сделать Solar appScreener самым удобным сканером кода», – отмечает Даниил Чернов, директор центра решений безопасности ПО компании «Ростелеком-Солар».

В соответствии с этой целью в Solar appScreener 3.7 была дополнена и значительно улучшена функциональность пользовательского интерфейса. Так, в разделе «О продукте» появилось руководство администратора системы. Все инструкции по установке, обновлению и настройке анализатора теперь можно скачать непосредственно из интерфейса системы, а не запрашивать у вендора.

Кроме того, повышена производительность раздела интерфейса «Подробные результаты»: теперь страница загружается быстрее, и работать с большим количеством уязвимостей будет удобнее. А в разделе «Формы создания/редактирования групп проектов, наборов правил, паттернов» появились радиокнопки «Приватный» и «Публичный», которые позволяют настроить видимость тех или иных элементов проекта сразу для всех пользователей анализатора или только для ограниченного круга лиц. В предыдущих версиях эта функциональность была представлена менее интуитивно понятным чекбоксом «Для всех пользователей».

Для повышения эффективности выявления уязвимостей в версии 3.7 разработчики дополнили базу правил новыми паттернами поиска уязвимостей для поддерживаемых языков программирования, а также расширили описания уязвимостей.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru