



34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

«Первая волна» коронавируса заставила работодателей задуматься об организации защищенных сервисов для удаленной работы. STEP LOGIC провел опрос среди крупных и средних российских компаний и выделил основные тренды при выстраивании защиты корпоративной сети при дистанционном взаимодействии.

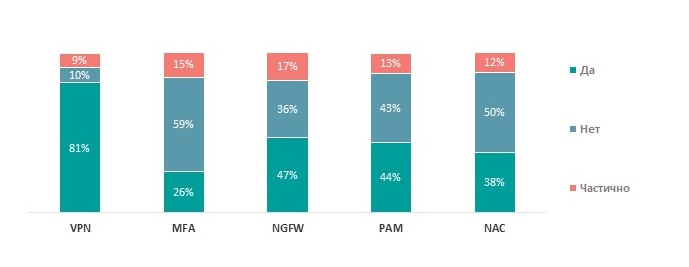
Согласно опросу, организации прежде всего позаботились о безопасности каналов дистанционного взаимодействия: 90% компаний полностью или частично используют VPN для удаленной работы.

Много внимания уделяется контролю доступа к конфиденциальной информации: 52% организаций регулярно проверяют права и перечень ресурсов, доступных для удаленных пользователей. Более 40% работодателей осуществляют мониторинг и записывают действия сотрудников и подрядчиков, удаленно подключающихся к корпоративной инфраструктуре.

Компании следят не только за тем, что сотрудники делают в корпоративной сети, но и за их местоположением и количеством отработанного времени: 34% опрошенных контролируют геолокацию и ведут учет длительности удаленных сессий и интервалов работы.

Организации проверяют устройства, с которых сотрудники подключаются к инфраструктуре. 38% компаний оценивает состояние устройств пользователей в момент их подключения по VPN и отслеживает наличие обновлений безопасности ОС и антивируса, не допуская зараженный компьютер в сеть.


Многофакторную аутентификацию при удаленном взаимодействии использует только четверть организаций, несмотря на то, что на сегодняшний день она является самым эффективным инструментом при защите от брутфорс—атак.

«Исходя из результатов опроса можно сделать вывод, что более чем 3/4 компаний успешно выстроили сервисы VPN для обеспечения возможности удаленной работы. Высокие цифры говорят о том, что во многих организациях эти сервисы работали и до пандемии, а во время нее остро встал вопрос их масштабирования. Доля реализации прочих мер для повышения защищенности от несанкционированного доступа, контроля подключающихся устройств и действий пользователей существенно ниже. Но мы видим явный позитивный тренд в этих направлениях, несмотря на непростую финансовую ситуацию во многих компаниях, – уверен Николай Забусов, директор Департамента ИБ STEP LOGIC. – В то же время 25% респондентов признались, что отдают наименьший приоритет задаче информационной защиты при организации удаленной работы. Учитывая, что рост кибератак на разные сектора во втором квартале 2020 года составил от 20% до 100%, такая беспечность может им дорого стоить».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru