



Instagram-аккаунты пользователей можно было взломать с помощью картинки

Instagram-аккаунты пользователей можно было взломать с помощью картинки

Instagram-аккаунты пользователей можно было взломать с помощью картинки

Опасный баг в Android- и iOS-версии приложения Instagram открывает потенциальному злоумышленнику возможность для захвата аккаунта жертвы и шпионажа за пользователем мобильного устройства. Эксплуатация требует отправки специально созданного изображения через мессенджер или электронную почту.

Проблема заключается в способе обработки изображений. Как только Instagram получает доступ к определённой картинке и предлагает возможность запостить её, появляется вектор атаки.

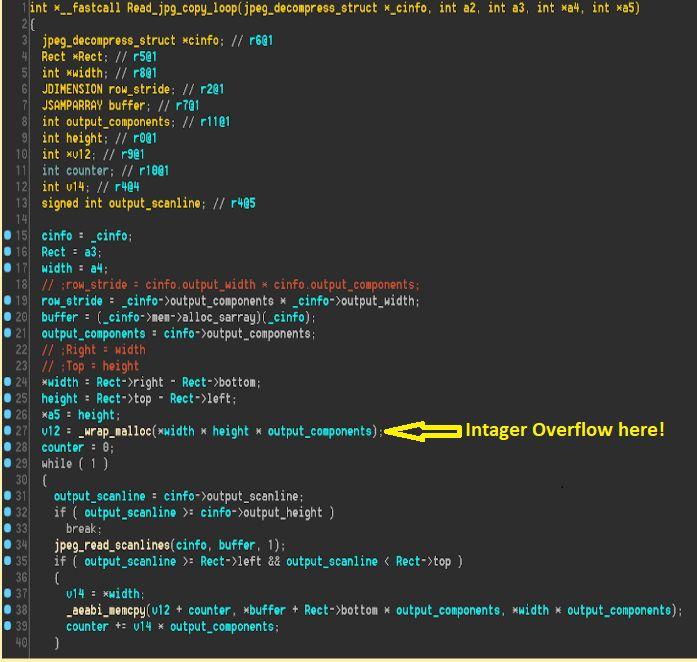
Технически уязвимость, получившая идентификатор CVE-2020-1895, представляет собой банальное переполнение буфера. Баг проявляется в момент, когда Instagram пытается запостить изображение больших размеров, при этом считая, что оно маленькое.

Разработчики в штате Facebook уже устранили брешь, а на официальном ресурсе появилось соответствующее уведомление о проблеме безопасности. Подробности бага описал эксперт компании Check Point Гал Элбаз.

По словам специалиста, имплементация стороннего кода в Instagram приводит к серьёзным рискам — в частности, создаёт возможность для удалённого выполнения кода.


В данном случае роковую роль сыграло жёстко закодированное значение константы, которое разработчики Instagram добавили при интеграции с Mozjpeg. Элбаз описал приблизительный алгоритм атаки с эксплуатацией описанной уязвимости:

  1. Злоумышленник отправляет жертве вредоносное изображение (через WhatsApp, СМС-сообщение, электронную почту или любой другой сервис обмена текстом).
  2. Если пользователь сохраняет картинку, а впоследствии запускает Instagram, начинается эксплуатация уязвимости, позволяющая атакующему получить полный доступ к устройству жертвы.
  3. Также баг позволяет постоянно выводить приложение из строя.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru