



Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Киберпреступная группировка Winnti подключила к атакам новый инструментарий и инфраструктуру, а также переключилась на разработчиков софта для финансовых организаций из России и Германии. Об этом говорит отчёт центра безопасности Positive Technologies — PT Expert Security Center (PT ESC).

Изучая киберугрозы, специалисты PT ESC выявили ранее неизвестный бэкдор xDll и несколько других образцов вредоносных программ. Анализ xDll позволил экспертам Positive Technologies связать его с группировкой Winnti (также известна под именами АРТ41, BARIUM и AXIOM).

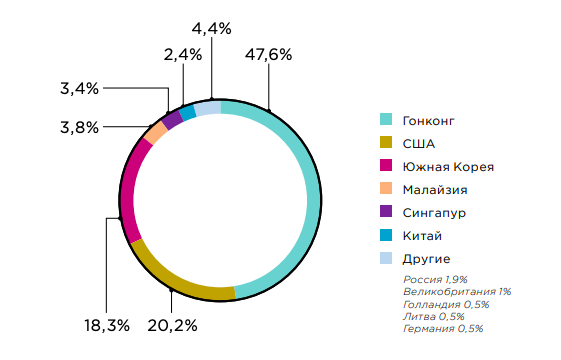
По данным PT ESC, инфраструктура кибергруппы стремительно разрастается. На сегодняшний день исследователи обнаружили 150 IP-адресов командных серверов (C2) и как минимум 147 доменов, связанных с этими адресами. Почти 50% серверов Winnti находятся в Гонконге.


В настоящий момент операторы группировки держат под контролем более 50 компьютеров по всему миру. Среди атакованных компаний специалисты PT Expert Security Center обнаружили пять разработчиков софта для финансовых организаций. Часть этих девелоперов находятся в России.

В связи с этим исследователи предупреждают: в зоне риска находятся организации кредитно-финансовой отрасли и инвестиционные компании.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru