



Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Команда BI.ZONE изучила один из самых распространённых банковских троянов — RTM. Атаки этой вредоносной программы отличаются интересной географией — операторы сфокусированы на клиентах банков России и ряда других близлежащих стран.

Распространением RTM занимается одноимённая киберпреступная группировка, первые операции которой были зафиксированы ещё в 2015 году. Как подсчитали специалисты «Лаборатории Касперского», в 2019 году 21,6% жертв банковских троянов столкнулись именно с RTM.

Другими словами, этот зловред занял второе место среди наиболее распространённых вредоносных программ, пытающихся выкрасть платёжную информацию клиентов российских банков.

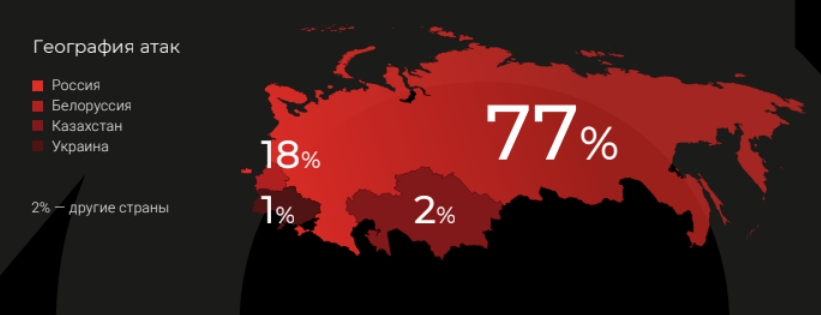
Согласно отчёту BI.ZONE, на Россию приходится 77% атак RTM, второй по популярности страной у злоумышленников стала Белоруссия (18% атак), за ними идут Казахстан (2%) и Украина (1%). Ещё 2% досталось другим странам.


Операторы RTM выбирают в качестве жертв сотрудников, занимающихся финансовой деятельностью в организациях малого и среднего бизнеса. Одна успешная операция в среднем приносит киберпреступникам около 1,1 миллиона рублей, однако попадались куда более крупные хищения — у некоторых компаний группировка вывела со счетов до 12 миллионов рублей. Ежедневно RTM способен поразить до 10 тысяч пользователей.

Авторы RTM написали своё детище на Delphi, троян использует два основных компонента: загрузчик RTM.Downloader и модуль для сбора данных RTM.MainModule. Последний связывается с командным сервером (C2) и может загружать дополнительные модули.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru