



Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

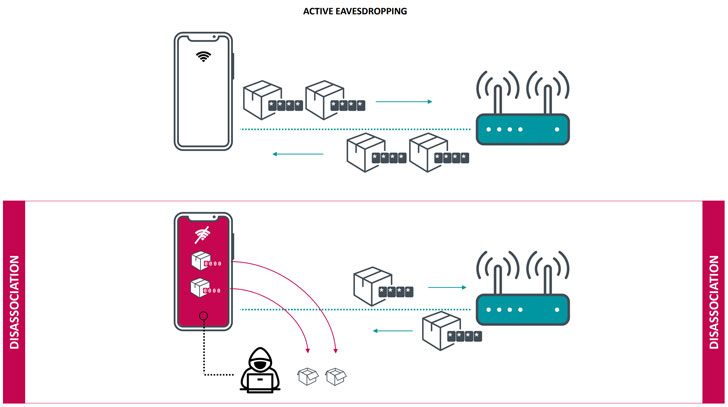
Модули Wi-Fi от Qualcomm и MediaTek содержат уязвимости, похожие по своему принципу на брешь Kr00k, которую эксперты обнаружили в начале этого года. Все патчи уже доступны, осталось только установить их.

В феврале специалисты антивирусной компании ESET рассказали об аппаратной уязвимости Kr00k, затрагивающей модули Wi-Fi от Broadcom и Cypress.

Kr00k, получившая идентификатор CVE-2019-15126, позволяла удалённому атакующему перехватывать и расшифровывать сетевые пакеты, передаваемые уязвимым устройством.

Причём эксплуатация бреши не требовала подключения к той же сети, в которой находится потенциальная жертва. Подобная атака успешно работала против девайсов, использующих протоколы WPA2-Personal и WPA2-Enterprise с шифрованием AES-CCMP.


Причина появления уязвимости крылась в том, как производители реализовали шифрование в отдельных модулях. К счастью, Kr00k ничем не угрожает современным устройствам, которые используют протокол WPA3.

Broadcom и Cypress оперативно выпустили соответствующие патчи, поскольку среди уязвимых девайсов были устройства от Amazon, Apple, Asus, Huawei, Google, Samsung и Xiaomi.

На тот момент считалось, что Kr00k не затронула модули от Qualcomm, Ralink, Realtek и MediaTek. Однако эксперты ESET обнаружили другие похожие уязвимости.

Например, в модулях Wi-Fi производства Qualcomm выявили брешь CVE-2020-3702, позволяющую выкрасть конфиденциальную информацию. Однако в отличие от Kr00k атакующий не сможет получить доступ ко всем зашифрованным данным.

В июле разработчики Qualcomm выпустили патч, который рекомендуется установить пользователям всех затронутых устройств. То же касается и модулей от MediaTek.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru