



Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

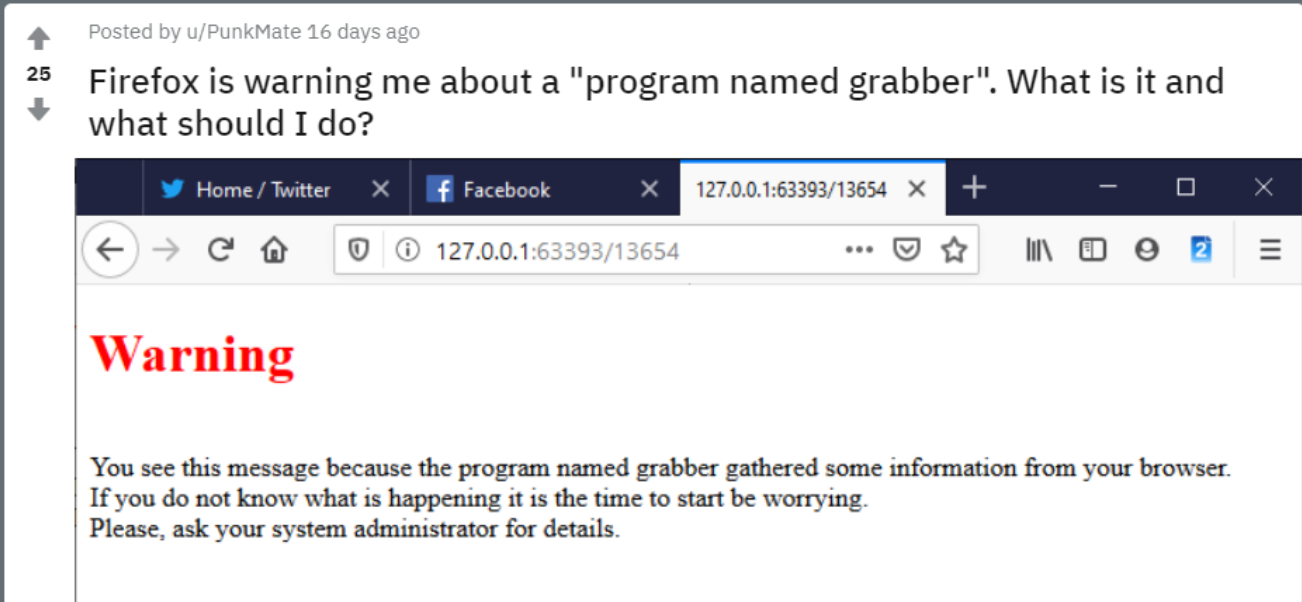
Новый модуль, который операторы TrickBot внедрили в своё детище, содержит странный баг — уведомляет жертв о заражении их компьютера. Изначально же этот модуль предназначался для кражи пользовательских данных.

Первыми на новый образец вредоносной программы наткнулись исследователи из команды MalwareHunterTeam. В семпле нашли новый модуль «module 0.6.8», активирующий библиотеку «grabber.dll».

Задача новой составляющей трояна — записывать действия пользователей в браузере, чтобы выкрасть пароли, хранящиеся в Google Chrome, Internet Explorer, Mozilla Firefox и Microsoft Edge.

Помимо этого, вредоносная библиотека перехватывает файлы cookies, но эти функциональные возможности и раньше можно было наблюдать у TrickBot.

Так или иначе, новый модуль, внедрённый в печально известный троян, имеет один неприятный для злоумышленников побочный эффект — он сразу же уведомляет жертв о заражении их системы.

Конечно, такой подход тотчас раскрывает все карты атакующих, которые, напомним, с помощью TrickBot стараются обеспечить незаметную передачу всей украденной информации в течение максимально длинного периода времени.

Виталий Кремец, проанализировавший новый семпл, обратил внимание на то, что это может быть тестовый модуль, не до конца проработанный киберпреступниками.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru