



Ряд браузеров не блокирует загрузку вредоносов методом drive-by-download

Ряд браузеров не блокирует загрузку вредоносов методом drive-by-download

Ряд браузеров не блокирует загрузку вредоносов методом drive-by-download

Некоторые браузеры до сих пор допускают атаки вида «drive-by-download» даже из, казалось бы, защищённых мест вроде ифреймов (iframes), изолированных в песочнице. Напомним, что при drive-by-download загрузка вредоносного файла происходит автоматически при посещении сайта (без всякого взаимодействия с жертвой).

Как правило, атакующие используют этот метод, чтобы подсунуть пользователю потенциально опасные или откровенно вредоносные программы. Расчёт на то, что невнимательная жертва запустит скачанный файл.

Новый отчёт исследователей из компании Confiant показывает, что даже защищённая среда вроде изолированных ифреймов не защитит пользователя от drive-by-download при веб-сёрфинге.

Именно с этим столкнулись посетители сайта Boing Boing в январе. За drive-by-download отвечал вредоносный JavaScript-код, внедрённый в страницу взломанного ресурса. В результате этот код размещал на сайте ссылку, которая инициировала загрузку злонамеренного содержимого безо всякого участия пользователя.

После этого исследователи заинтересовались реализацией этого метода в случае с изолированными ифреймами. К счастью, как выяснили специалисты, тот же Chrome 83 блокировал подобные загрузки.

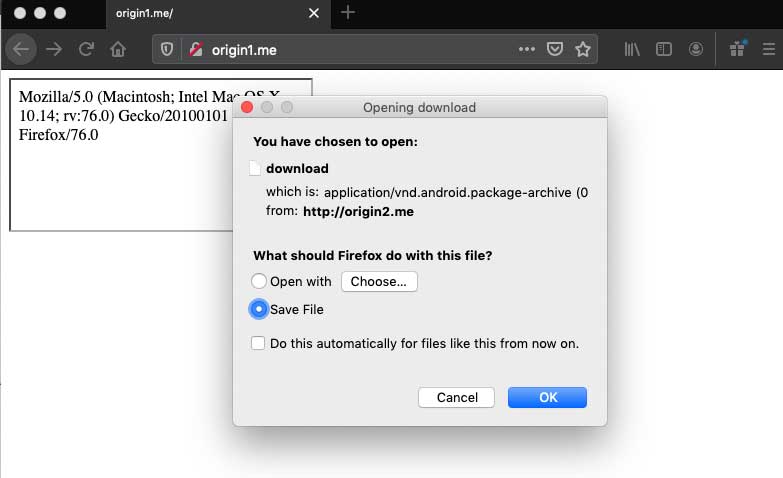
Microsoft Edge, который в качестве базы отныне использует Chromium, тоже показал себя неплохо. У Mozilla Firefox дела идут чуть хуже — браузер не блокирует кросс-сайтовые ифреймы и выдает диалоговое окно для загрузки файла.

Brave тоже не смог заблокировать загрузку потенциально вредоносного содержимого. Safari также пытается загрузить предложенный файл, однако в ходе тестирования браузер от Apple так и не смог довести дело до конца.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru