



Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

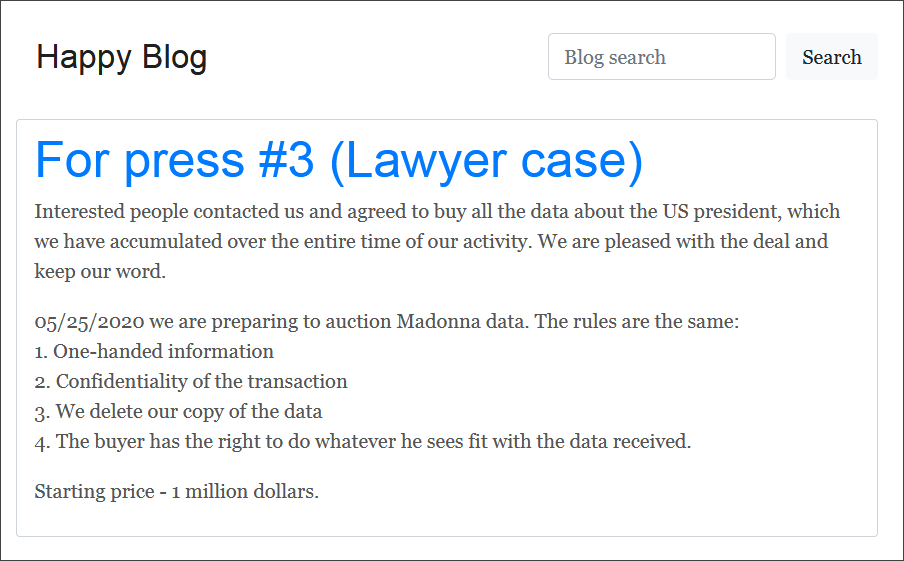
Группа киберпреступников, координирующая атаки шифровальщика REvil, утверждает, что нашла заинтересованных лиц, желающих купить компрометирующую Дональда Трампа информацию. Теперь злоумышленники готовятся продать конфиденциальные данные, касающиеся певицы Мадонны.

В первой половине мая стало известно, что операторы REvil (он же Sodinokibi) взломали юридическую фирму Grubman Shire Meiselas & Sacks (GSMLaw), в числе клиентов которой есть всемирно известные люди.

На днях вымогатели требовали у GSMLaw $42 миллиона в качестве выкупа. В противном случае они угрожали опубликовать конфиденциальную информацию звёздных клиентов юристов.

Под прицел попал Дональд Трамп — злоумышленники заявили, что у них есть «грязное бельё» нынешнего президента США. Чтобы чем-то подкрепить всю серьёзность своих намерений, преступники слили подробности дел Леди Гаги.

Теперь злоумышленники утверждают, что нашли покупателей, заинтересованных в компрометирующих Трампа данных. По завершении сделки вымогатели якобы удалят у себя копию БД.

На этом операторы REvil не остановились. Теперь они готовы выставить на продажу юридическую информации Мадонны, начальная цена на данный момент — $1 миллион.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru