



Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Google Chrome будет блокировать чрезмерно прожорливую рекламу

Браузер Google Chrome вскоре будет выгружать ифреймы, использующие слишком много системных ресурсов. Ожидается, что нововведение представят с версией интернет-обозревателя, релиз которой запланирован на конец августа.

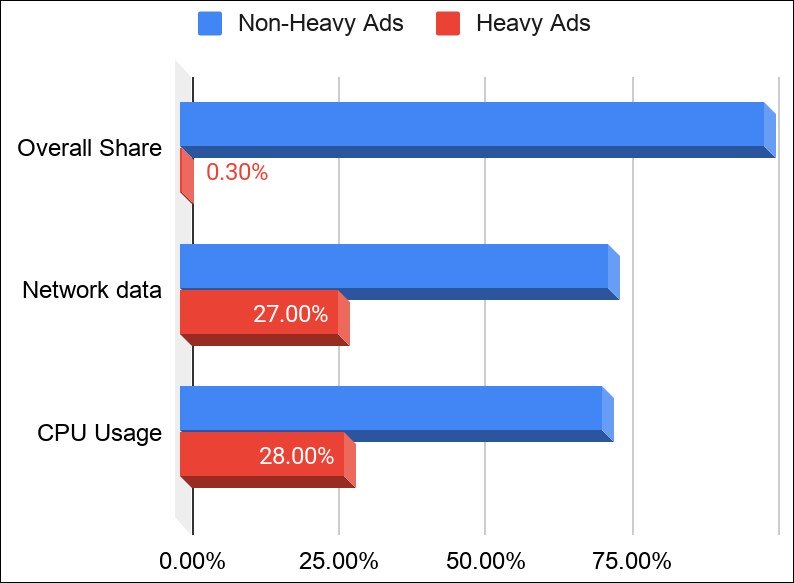
Основная идея разработчиков Chrome заключается в том, чтобы избавить пользователей от излишне прожорливой рекламы. Ну, например, от тех баннеров и объявлений, которые чрезмерно расходуют заряд батареи, ресурсы CPU.

В этом случае под горячую руку попадут все скрипты для майнинга цифровой валюты, поскольку они в значительной степени используют пропускную способность и мощность процессора компьютера.

«Чтобы уберечь наших пользователей от чрезмерного потребления батареи и ресурсов их устройств, Chrome ограничит отображение требовательной рекламы. Ожидаем, что этот шаг положительно скажется на пользовательском опыте», — объясняет Маршалл Вэйл, менеджер по разработке Chrome.

Если какое-либо рекламное объявление на странице будет излишне агрессивно паразитировать на мощности компьютера, браузер просто выгрузит его, а пользователь в результате увидит следующую заглушку вместо рекламы:

Chrome будет классифицировать объявления как слишком тяжёлые, если будут соблюдены три условия:

  • Используют главный поток более 60 секунд в общей сумме.
  • Используют главный поток более 15 секунд в любом 30-секундном окне.
  • Используют более 4 Мбайт пропускной способности.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru