



Группировка Turla использует коды состояния HTTP для управления шпионом

Группировка Turla использует коды состояния HTTP для управления шпионом

Группировка Turla использует коды состояния HTTP для управления шпионом

Специалисты антивирусной компании «Лаборатория Касперского» обнаружили новый вариант вредоносной программы COMpfun, контролирующей заражённый компьютер с помощью кодов состояния HTTP. Принято считать, что за атаками COMpfun стоит российская правительственная кибергруппировка Turla.

Впервые этот вредонос попал в поле зрения исследователей в ноябре. Киберпреступники используют COMpfun в операциях кибершпионажа против дипломатических представительств в странах Европы.

Как объясняют эксперты, не раз столкнувшиеся с атаками Turla, киберпреступная группировка любит использовать нестандартные методы установки вредоносных программ, которые помогают маскировать шпионские кампании.

В последних атаках, по словам экспертов «Лаборатории Касперского», Turla прибегла к новому подходу: используемая в атаках вредоносная программа получает инструкции от командного центра (C&C) в виде кодов состояния HTTP.

Именно таким образом действует зловред COMpfun, который на деле представляет собой классический троян удалённого доступа (RAT). Обосновавшись в системе жертвы, COMpfun может собирать информацию о компьютере, фиксировать нажатия клавиш и снимать скриншоты рабочего стола.

Помимо этого, киберпреступники оснастили COMpfun ещё двумя нововведениями. Во-первых, вредоносная программа теперь мониторит подключение USB-устройств к заражённому компьютеру — это помогает распространять зловред и на другие устройства.

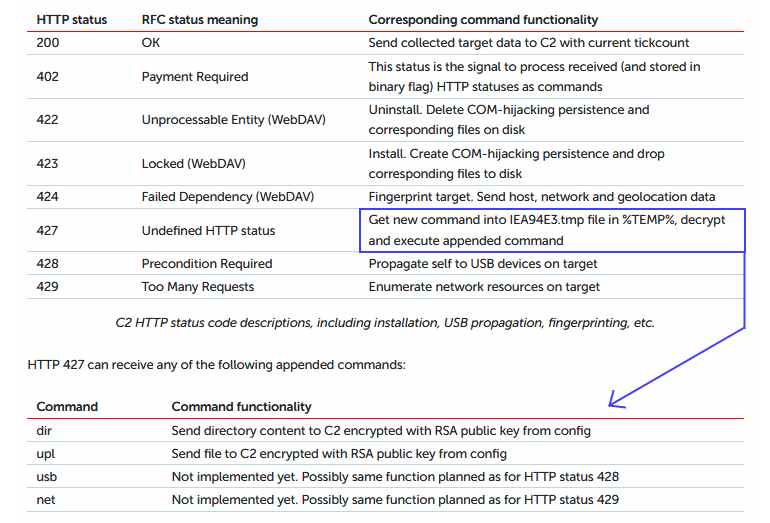
Во-вторых, злоумышленники переработали принцип взаимодействия с командным сервером. Чтобы скрыть отправляемые вредоносу команды, операторы Turla разработали собственный протокол, использующий коды состояния HTTP.

Например, если сервер отвечает COMpfun сначала кодом 402, а затем — 200, вредонос загрузит все собранные данные на сервер злоумышленников. С частичным списком команд можно ознакомиться ниже:


Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru