



В 2019 году Россия обошла США по хостингу фишинговых ресурсов

В 2019 году Россия обошла США по хостингу фишинговых ресурсов

В 2019 году Россия обошла США по хостингу фишинговых ресурсов

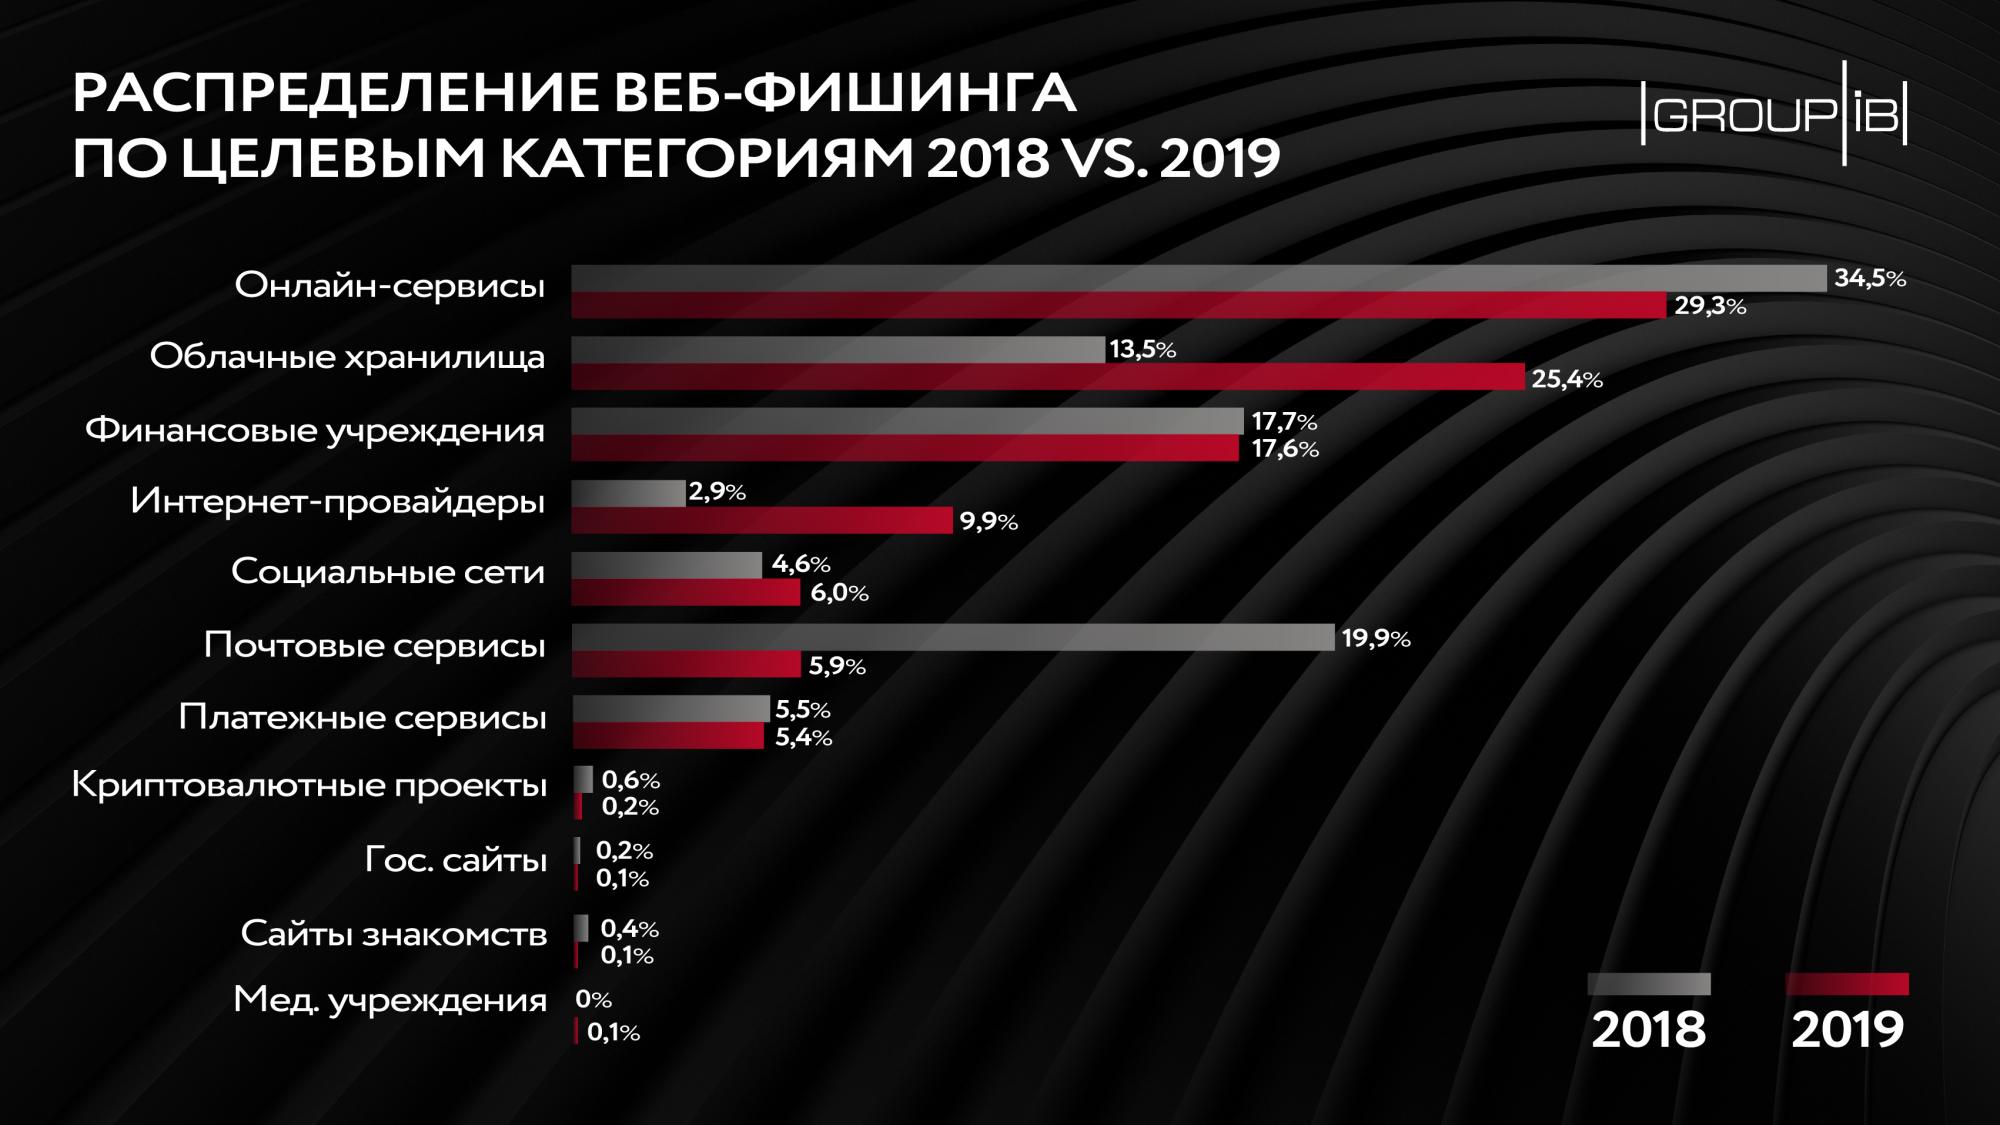
Согласно статистике, представленной специалистами компании Group-IB, 2019 год установил рекорд по количеству заблокированных фишинговых ресурсов. Помимо этого, злоумышленники сместили фокус в сторону пользователей облачных хранилищ и стали создавать целые сети сайтов, замаскированных под определённые бренды.

Если фишер создаёт не единичный сайт, а именно сеть, в этом случае он фактически обеспечивает непрерывность функционирования своей кампании. Также борцам с киберпреступностью становится сложнее заблокировать эти ресурсы.

Специалисты Центра реагирования на инциденты кибербезопасности CERT-GIB отметили, что за 2019 год им удалось заблокировать более 14 000 фишинговых веб-сайтов. Рост количества таких блокировок легко проследить на примере показателей за второе полугодие 2019 года — CERT-GIB заблокировал 8 506 фишинговых ресурсов (а годом ранее эта цифра была равна 2 567).

Если брать показатели года целиком, то в 2019-м подверглись блокировке 14 093 фишинговых сайтов, годом ранее — всего 4 494. Таким образом, цифра выросла приблизительно в три раза, что является очень серьёзным показателем.

В Group-IB уверены, что объяснить резкий рост числа блокировки можно сменой тактики фишеров, а также возросшей эффективностью выявления преступных схем. Другими словами, прошлый год отметился ещё и расширением инфраструктуры для реализации фишинговых атак.

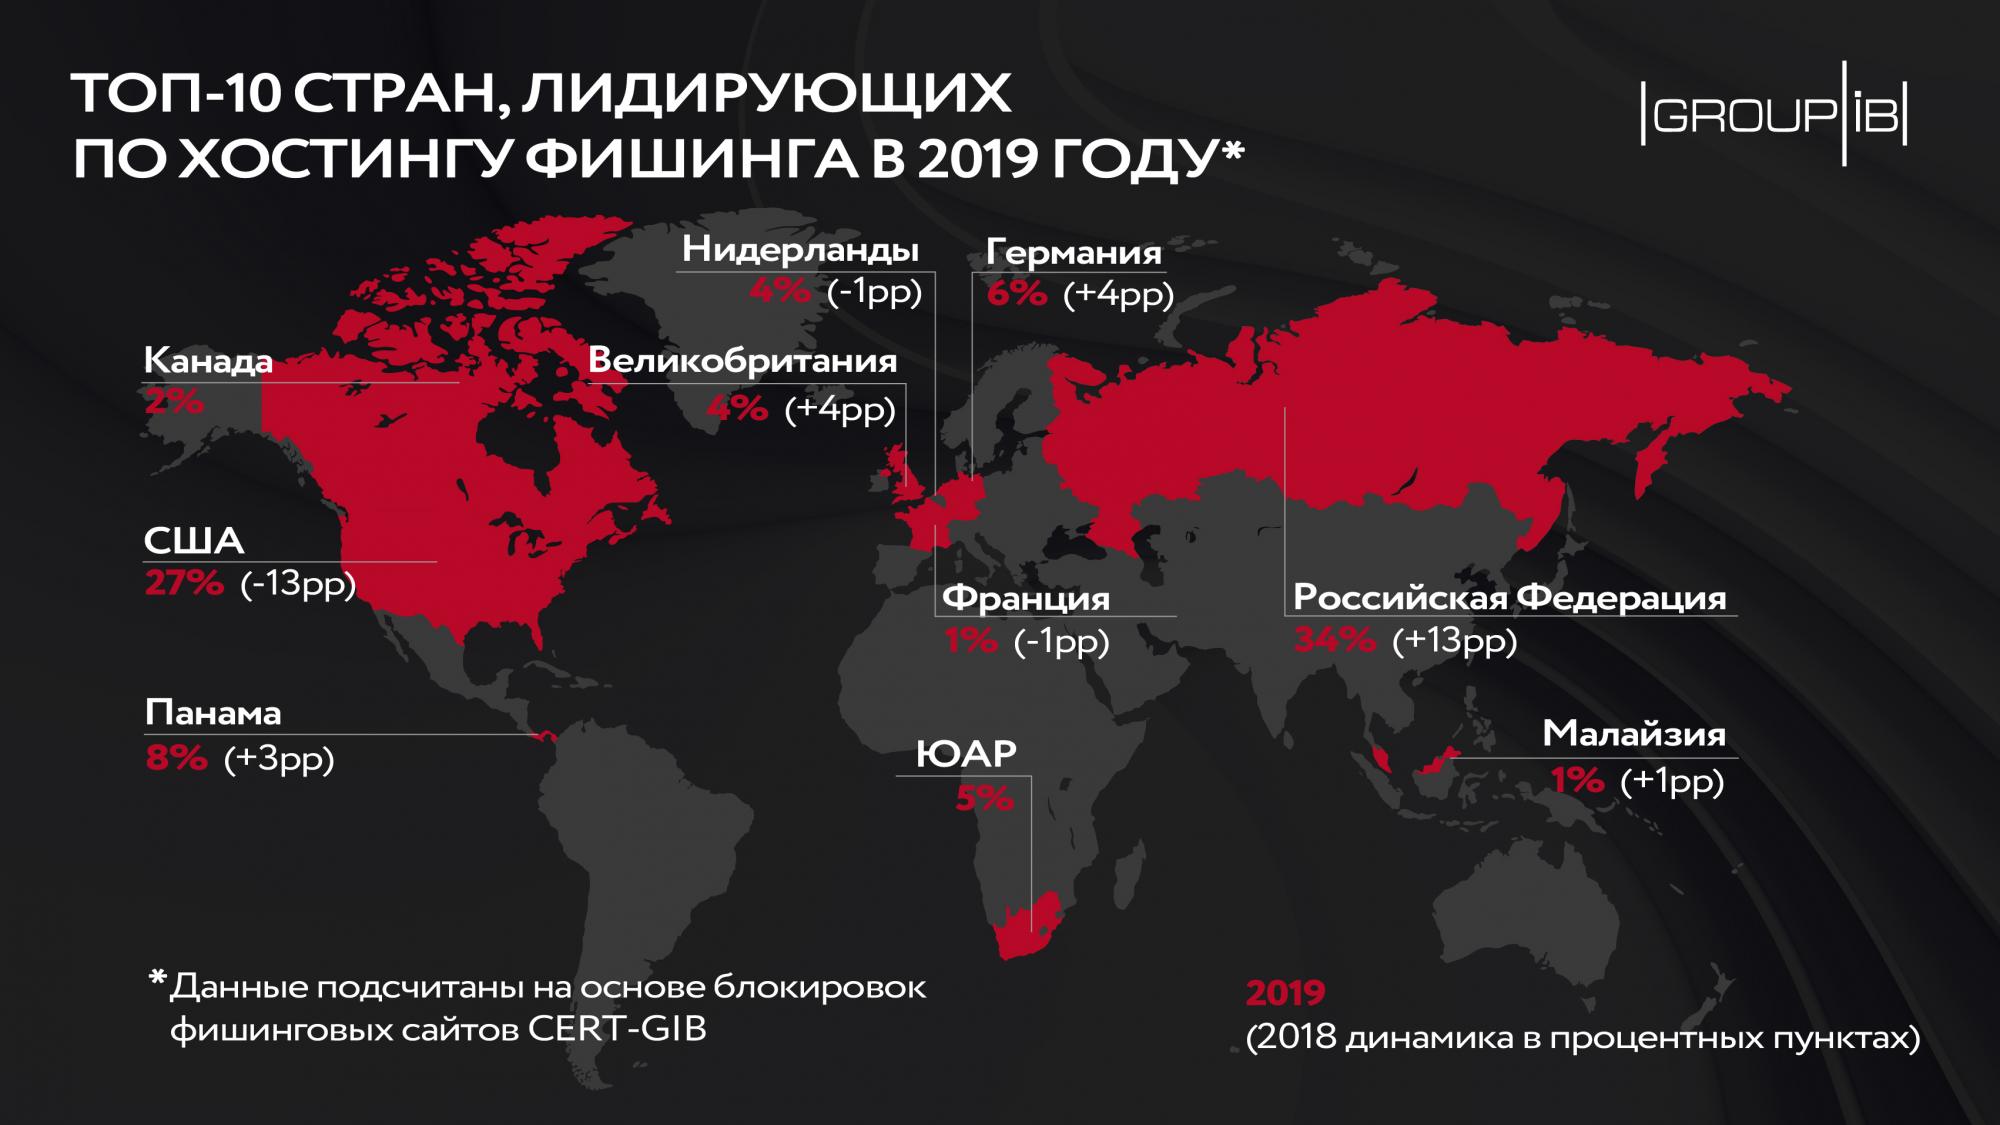
Ещё один интересный момент в отчёте Group-IB — Россия обошла США по хостингу фишинговых ресурсов. Напомним, что Западу удавалось держать лидерство в этом аспекте на протяжении последних нескольких лет. А в 2019 году США досталось 27%, России — 34%.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru