



Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Модели машинного обучения Microsoft, направленные на детектирование киберугроз, выявили множественные хакерские рассылки, посредством которых злоумышленники распространяют вредоносные образы дисков (файлы ISO и IMG).

Обнаруженная на прошлой неделе кампания использовала тему COVID-19, чтобы заставить пользователей загрузить и запустить вложения в виде файлов в формате ISO и IMG.

На площадке Twitter команда Microsoft поделилась информацией, согласно которой рассылаемые во вложении образы дисков несут троян удалённого доступа Remcos. Этот вредонос даёт атакующему полный контроль над устройством жертвы.

Злоумышленники старались охватить компании из разных сфер, расположенные по всему миру, поэтому запустили несколько спамерских кампаний.

Конечная цель операций киберпреступников пока неясна, однако специалисты считают, что атакующие планируют запустить в сетях организаций шифровальщик, выведать важные корпоративные учётные данные и заняться промышленным шпионажем.

Внимание команды Microsoft привлёк необычный формат вредоносных файлов, прикреплённых к электронным письмам. По словам экспертов, такое встречается довольно редко.

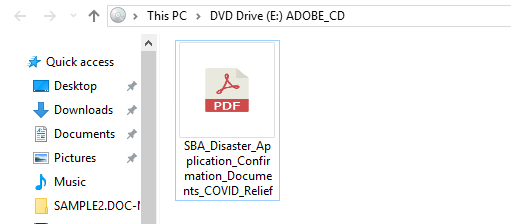
Внутри вредоносного образа содержится исполняемый файл, замаскированный под документ в формате PDF. Невнимательный сотрудник организации, пытаясь открыть такой документ, установит в систему троян Remcos.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru