



Вышел Solar inRights 2.9 с модулем контроля операций

Вышел Solar inRights 2.9 с модулем контроля операций

Вышел Solar inRights 2.9 с модулем контроля операций

Компания «Ростелеком-Солар» выпустила новую версию системы управления доступом и его администрирования (IGA) Solar inRights 2.9. В обновлении появился модуль контроля операций, возможность массового управления ролями, а также инструменты мониторинга работы системы.

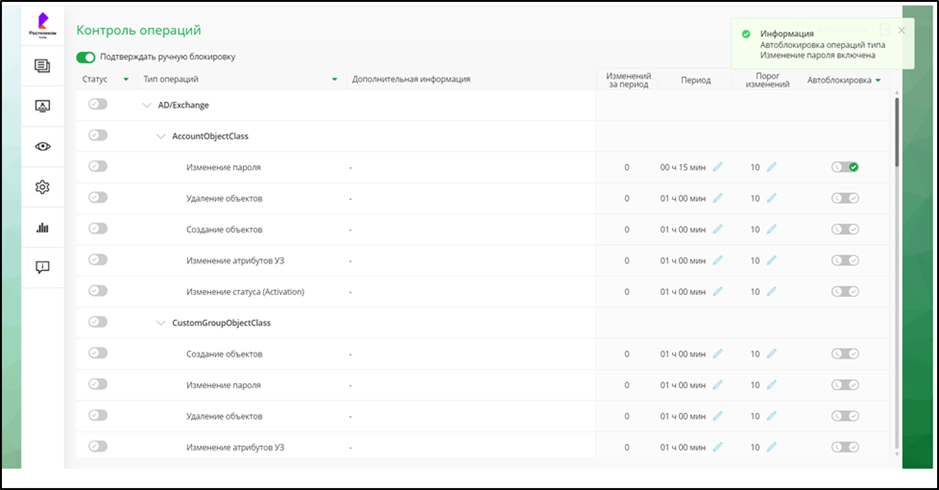
Автоматизированные системы управления доступом обладают способностью и правами, которые позволяют массово вносить изменения в различные подключенные к ним объекты. Поэтому даже незначительная ошибка сотрудника (администратора, работника кадровой службы) или несогласованность в настройках системы могут привести к масштабным негативным последствиям. Чтобы этого избежать, в Solar inRights 2.9 реализована возможность контролировать выполнение массовых операций и приостанавливать их.

«Новый модуль контроля операций обеспечивает защиту информационных ресурсов компании от массовых ошибок и реализации некорректных событий. Например, система может быть настроена на автоматическую блокировку доступа сотрудников при увольнении. И в случае сбоя в кадровых данных или иного некорректного события в систему поступает информация о том, что подразделение удалено и все его сотрудники уволены. Ликвидация последствий такого сбоя – занятие трудоемкое и хлопотное. В новой версии Solar inRights появились функции, позволяющие настраивать поведение системы таким образом, чтобы в ответ на подобные всплески операций с большим количеством данных изменения приостанавливались до момента их рассмотрения системным администратором. При этом остальные процессы идут в обычном режиме без каких-либо простоев. Эта функция будет особенно востребована в крупных организациях с разветвленными бизнес-процессами и большим количеством пользователей», – пояснил Дмитрий Бондарь, руководитель направления Solar inRights компании «Ростелеком-Солар».

Осуществление этой функции возможно как в ручном режиме, так и автоматически после превышения заданного порога.

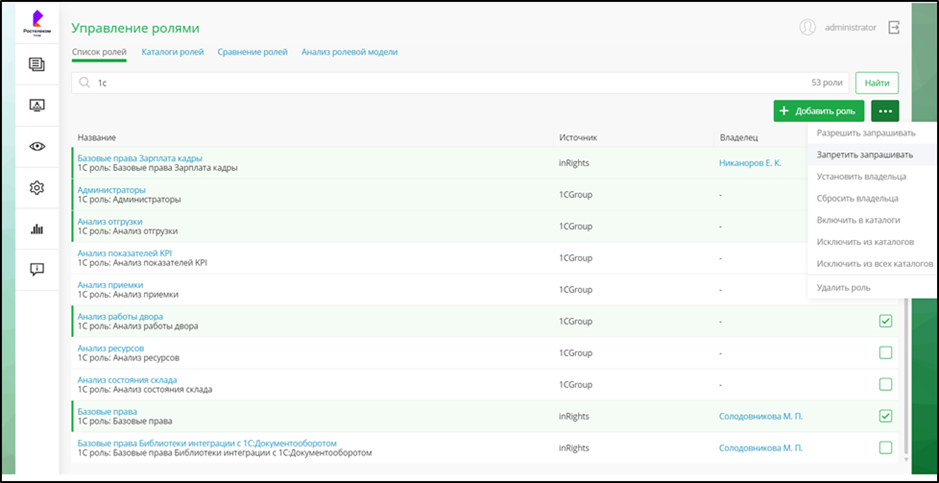
При администрировании IGA-системы много времени может уходить на однотипные операции с ролями, например, на удаление определённых ролей из всех каталогов или установку запрета на возможность запрашивания роли. Теперь для экономии рабочего времени администратор в несколько кликов может определить список ролей и задать необходимую операцию, которую требуется применить к выбранным ролям. Система автоматически произведёт нужные действия и сообщит о результате.

Кроме того, в версии 2.9 улучшены инструменты мониторинга работы системы. Теперь администратор может без привлечения специалистов вендора отслеживать корректность работы Solar inRights, чтобы в случае необходимости вносить изменения в её настройки.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru