



Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

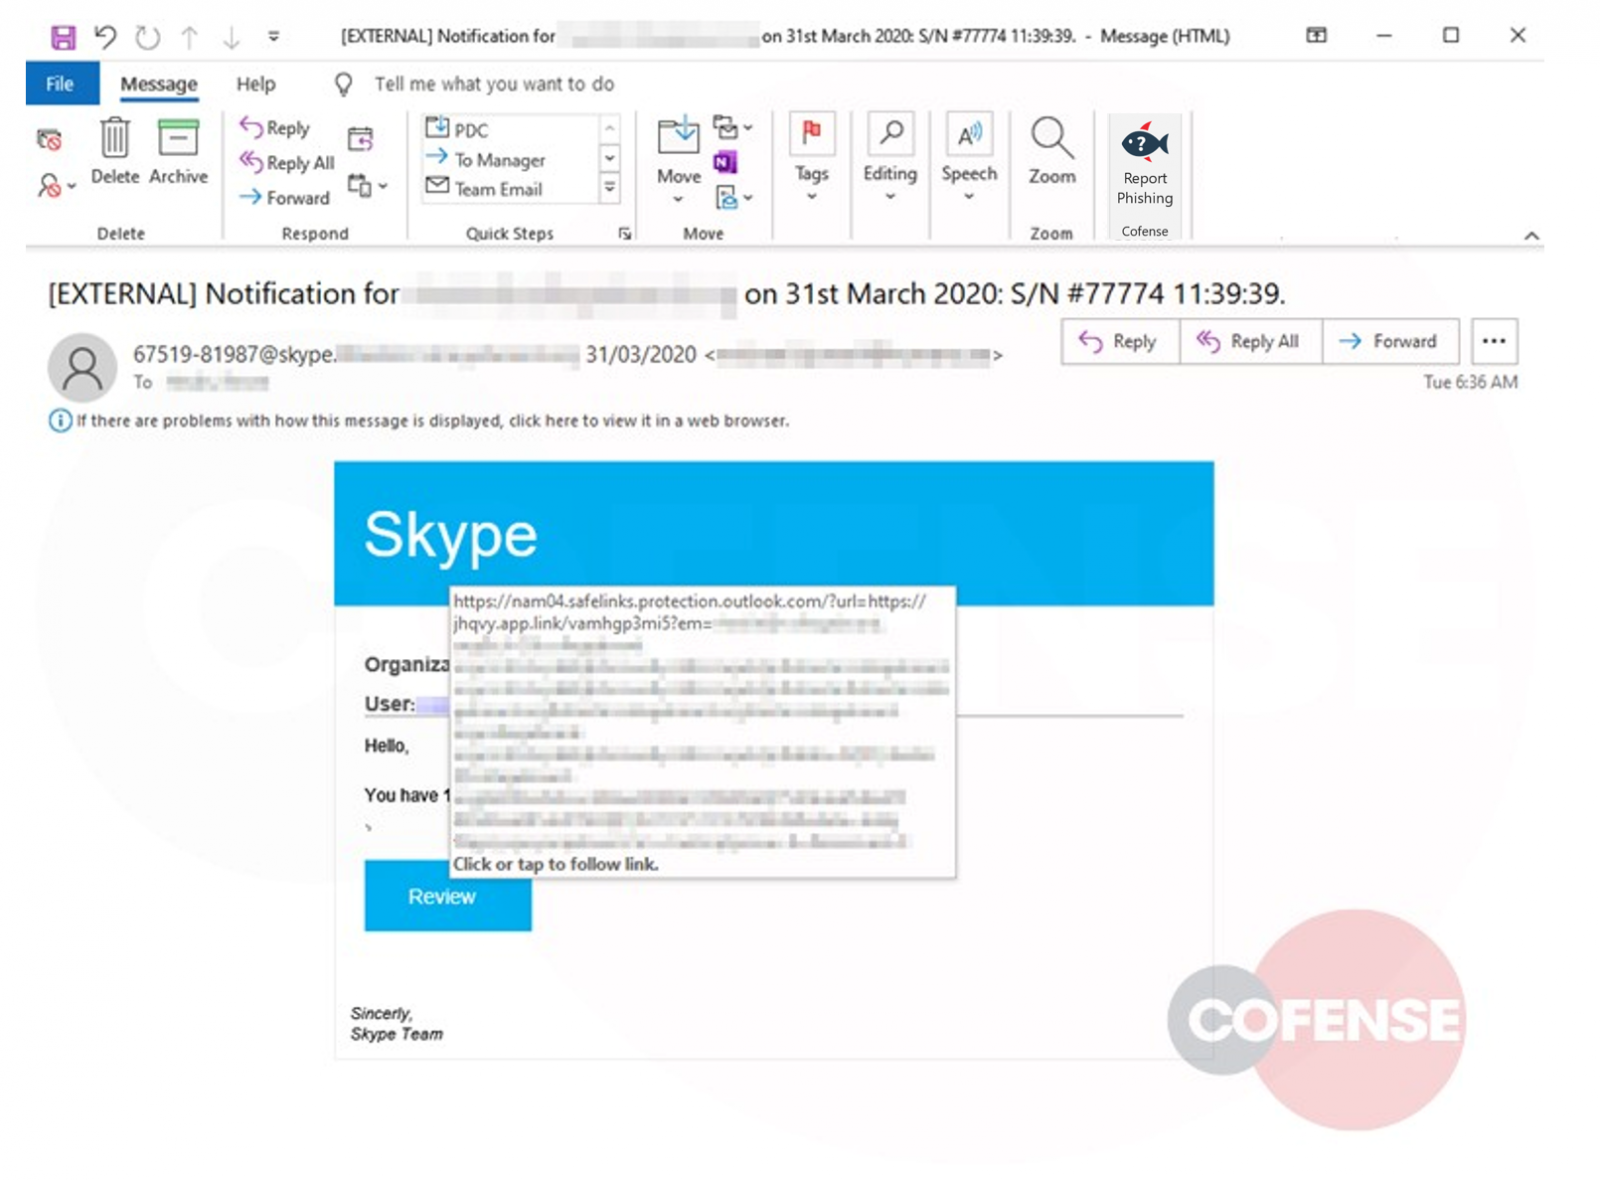
Киберпреступники организовали фишинговую кампанию, нацеленную на использующих Skype удалённых сотрудников. В ходе своих атак злоумышленники вводят людей в заблуждение с помощью фейковых уведомлений от сервиса для видеосвязи.

Другими словами, используется банальная социальная инженерия, однако этого достаточно, чтобы выманить учётные данные жертвы.

Всё происходит в тот момент, когда ничего не подозревающий пользователь переходит по ссылке в уведомлении и попадает на поддельную страницу для входа. На этой странице он должен ввести логин и пароль.

При этом, как отметили эксперты компании Cofense, новой фишинговой кампании удаётся как-то обходить защитные меры некоторых сервисов электронной почты.

Обратите внимание, что адрес отправителя поддельного уведомления от Skype выглядит вполне легитимно — «67519-81987@skype». На деле же надо понимать, что это скомпрометированный сторонний аккаунт.

Фейковая страница входа в учётную запись Skype расположена по адресу hxxps://skype-online0345[.]web[.]app, из чего можно сделать вывод, что злоумышленники используют gTLD-домен, которым управляет Google.

Нелишним будет напомнить, что любая введённая на этом сайте информация попадает прямиком в руки киберпреступников.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru