



Windows 10 будет указывать на неиспользуемые файлы, занимающие место

Windows 10 будет указывать на неиспользуемые файлы, занимающие место

Windows 10 будет указывать на неиспользуемые файлы, занимающие место

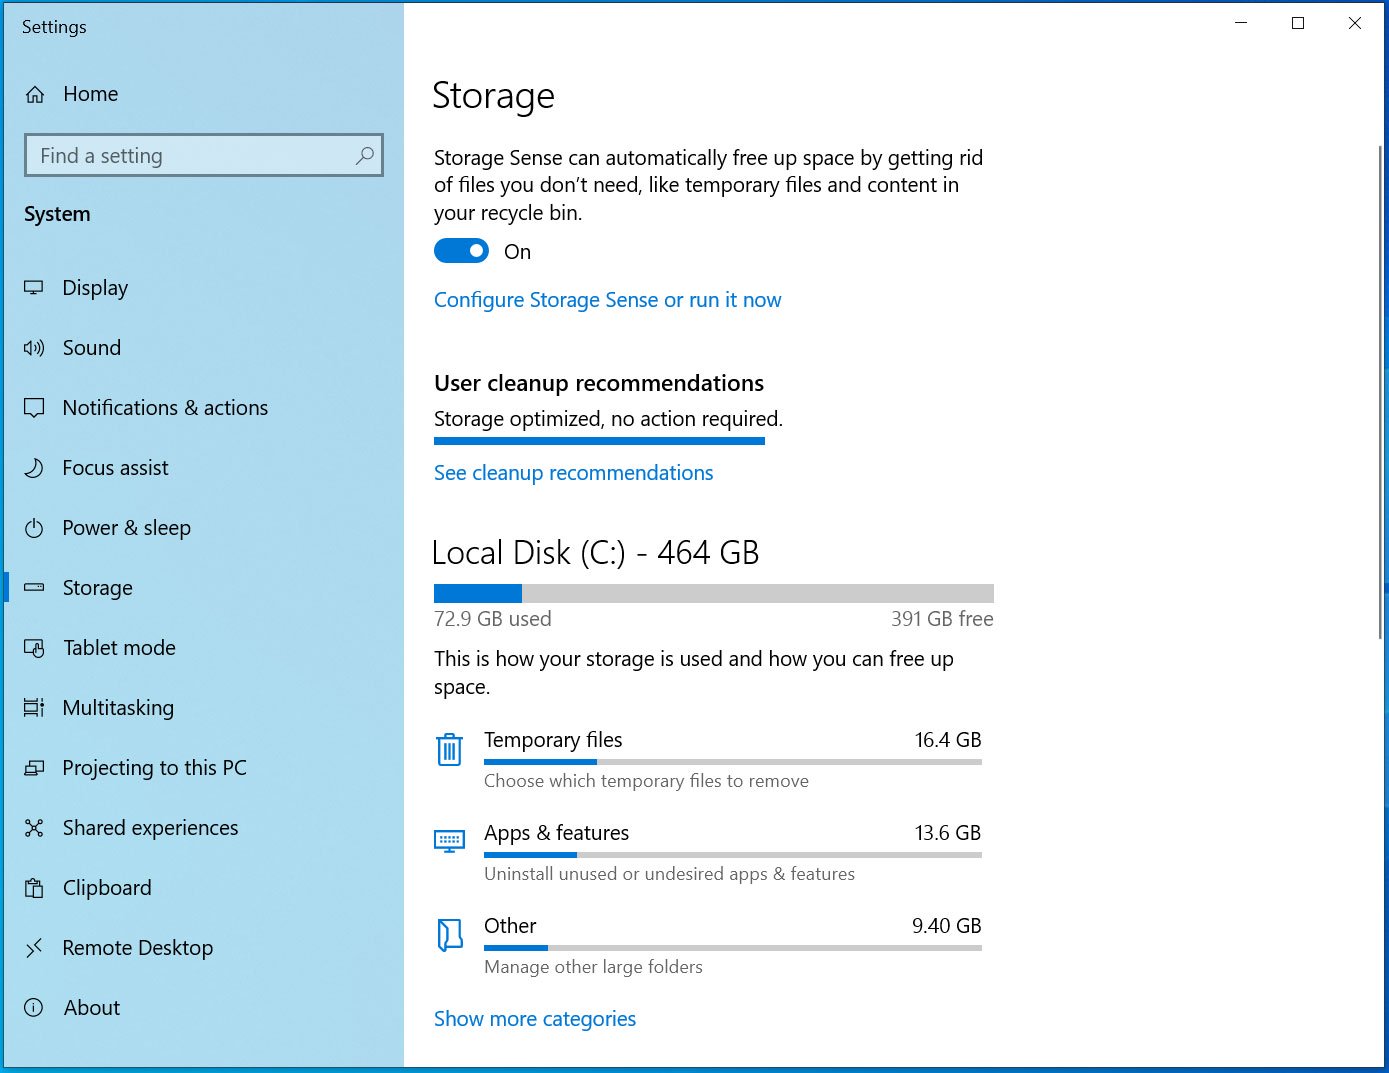
В настройках Windows 10 появится новая опция, касающаяся оптимизации использования хранилища. Теперь система может подсказать пользователю, какие неиспользуемые файлы и приложения можно удалить, чтобы освободить место на диске.

По сути, новая функция является усовершенствованной программой Disk Cleanup — она показывает, сколько места занимают те или иные категории софта или файлов, а также позволяет быстро удалить их.

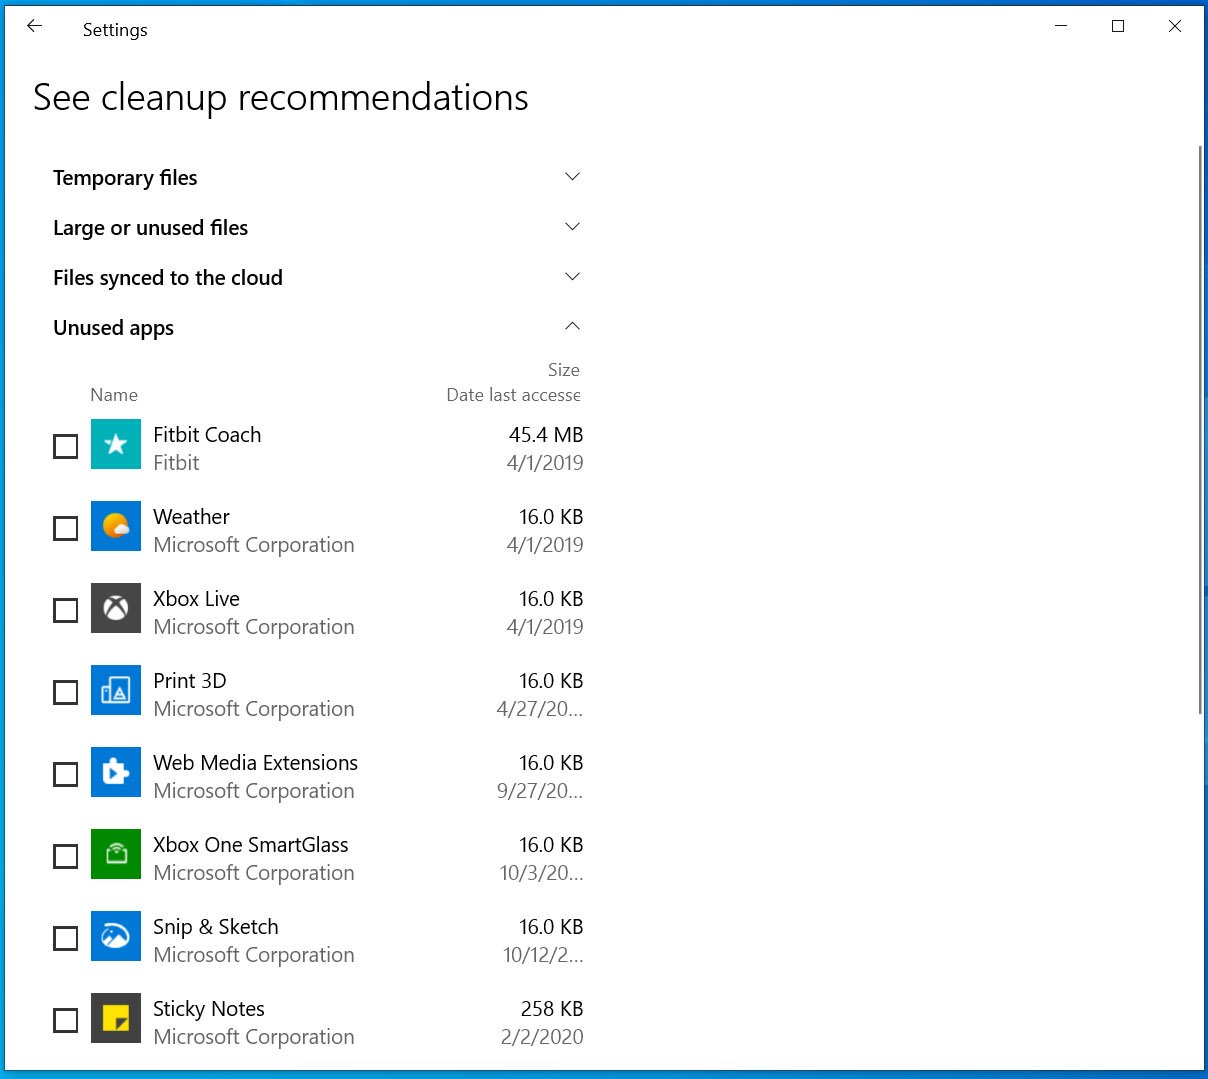
В последней тестовой сборке Windows 10 Insider 19603 можно увидеть новую опцию «Рекомендации по очистке пространства на диске». Принцип её работы отражён на скриншоте ниже:

При желании пользователь может ознакомиться со списком неиспользуемых файлов и приложений, установленных в системе Windows 10. Этот список рассортирован по дате, так что можно легко вычислить, какую программу стоит удалить первой.

В настоящее время новая функция всё ещё находится в стадии разработки. Ждать её в сборке Windows 10 2014 (20H1), релиз которой должен состояться в ближайшие недели, не стоит.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru