



Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

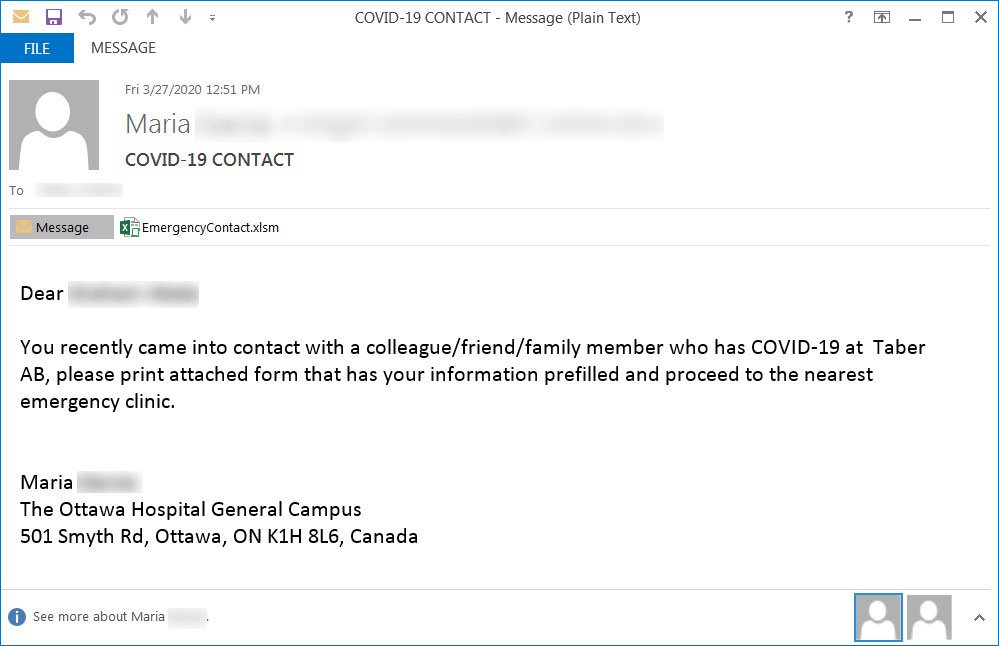
Киберпреступники по-новому используют тему нового коронавируса COVID-19: фишинговые письма приходят якобы от местных медучреждений и утверждают, что получатель какое-то время находился рядом с источником вируса.

Злоумышленники пытаются запугать сотрудников организаций и убедить их в том, что у членов их семей, коллег и друзей диагностировали новый коронавирус.

Следуя логике, фишеры убедительно рекомендуют получателю письма провериться самому. Для этого прикрепляется специальное вложение «EmergencyContact.xlsm», которое необходимо распечатать и принести в ближайшую больницу.

При открытии файлы пользователь должен будет разрешить выполнение определённого контента, после чего в систему установится вредоносная программа.

«Если пользователь разрешит выполнение контента в документе, он загрузит и запустит вредоносную составляющую», — пишут специалисты.

Сам вредонос внедряет множество процессов в легитимные потоки вроде msiexec.exe — это помогает ему уходить от обнаружения антивирусными программами. После этого зловред будет пытаться похитить цифровую валюту жертвы.

К сожалению, это одна из многочисленных вредоносных кампаний, использующих тему коронавируса. В середине марта было зафиксировано 2500 атак в сутки, в ходе которых злоумышленники тоже эксплуатировали COVID-19.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru