



Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

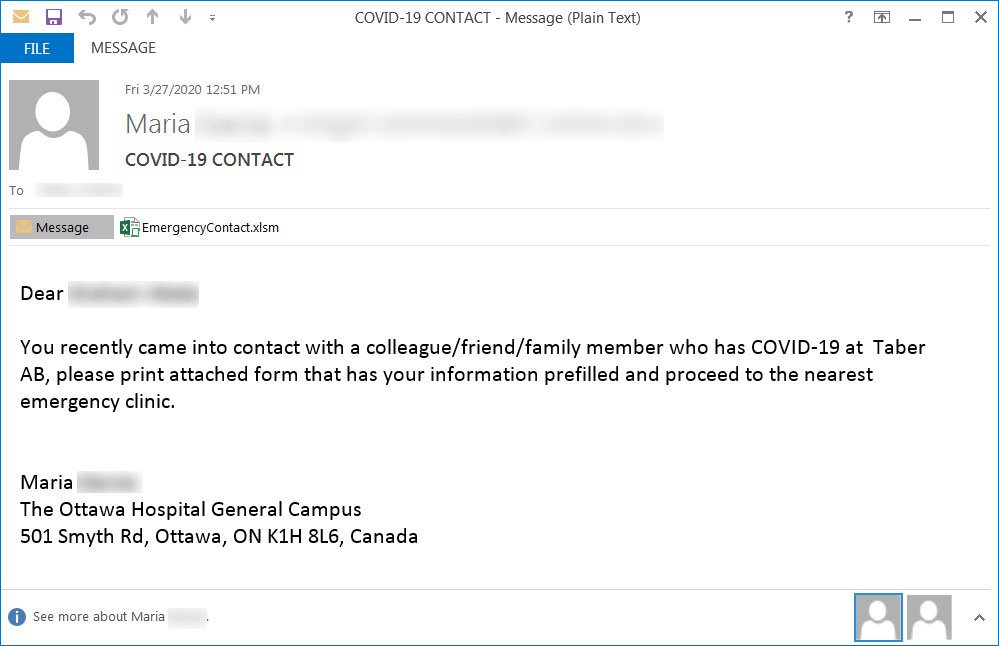
Киберпреступники по-новому используют тему нового коронавируса COVID-19: фишинговые письма приходят якобы от местных медучреждений и утверждают, что получатель какое-то время находился рядом с источником вируса.

Злоумышленники пытаются запугать сотрудников организаций и убедить их в том, что у членов их семей, коллег и друзей диагностировали новый коронавирус.

Следуя логике, фишеры убедительно рекомендуют получателю письма провериться самому. Для этого прикрепляется специальное вложение «EmergencyContact.xlsm», которое необходимо распечатать и принести в ближайшую больницу.

При открытии файлы пользователь должен будет разрешить выполнение определённого контента, после чего в систему установится вредоносная программа.

«Если пользователь разрешит выполнение контента в документе, он загрузит и запустит вредоносную составляющую», — пишут специалисты.

Сам вредонос внедряет множество процессов в легитимные потоки вроде msiexec.exe — это помогает ему уходить от обнаружения антивирусными программами. После этого зловред будет пытаться похитить цифровую валюту жертвы.

К сожалению, это одна из многочисленных вредоносных кампаний, использующих тему коронавируса. В середине марта было зафиксировано 2500 атак в сутки, в ходе которых злоумышленники тоже эксплуатировали COVID-19.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru