



Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Киберпреступная группировка FIN7 атакует организации, отправляя с помощью Почтовой службы США вредоносные USB-накопители. Эти устройства при подключении к компьютеру ведут себя как клавиатура, что позволяет злоумышленникам выполнять команды и устанавливать JavaScript-бэкдор.

О новых атаках сообщили представители ФБР, по словам которых преступники используют вредоносную программу GRIFFON.

Этот формат проникновения на устройства напоминает так называемый «lost USB», используемый пентестерами в своих целях. Об одной из последних атак FIN7 рассказали специалисты компании Trustwave, занимающейся кибербезопасностью.

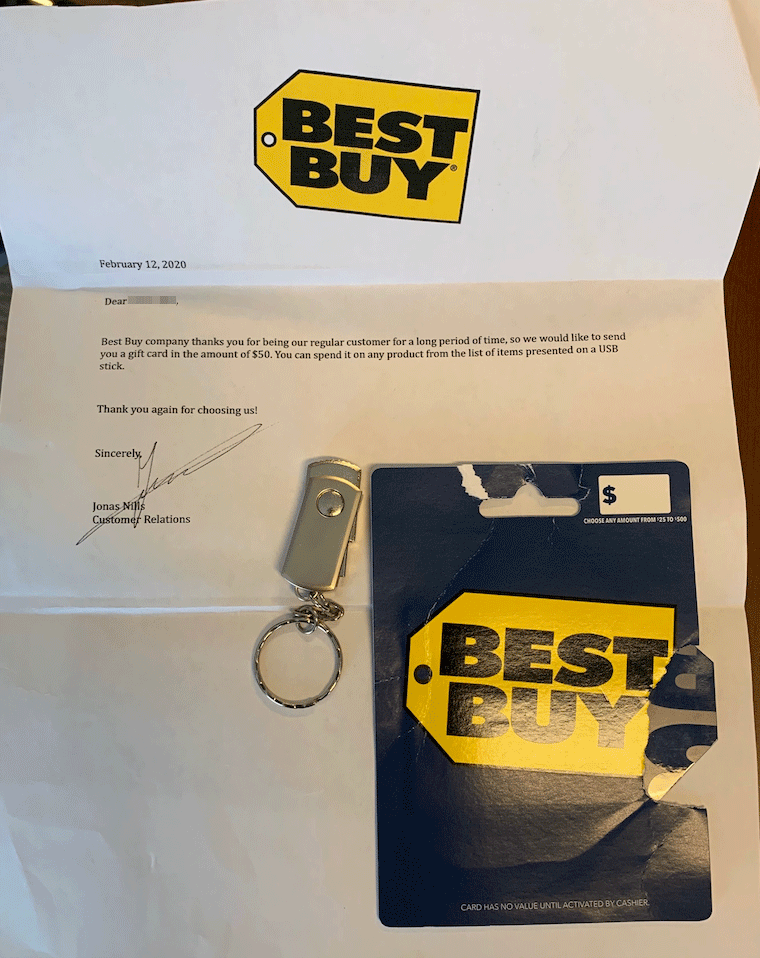
Один из клиентов Trustwave получил посылку якобы от сети магазинов Best Buy, которая предлагала подарочный сертификат на $50 по программе лояльности. В конверте также находилось USB-устройство, на котором должен быть размещён список продуктов, доступных для оплаты вышеупомянутым сертификатом.

Однако, судя по всему, это далеко не единичный случай. ФБР утверждает, что такие посылки получили самые разные организации: ритейл, рестораны, гостиничная сфера.

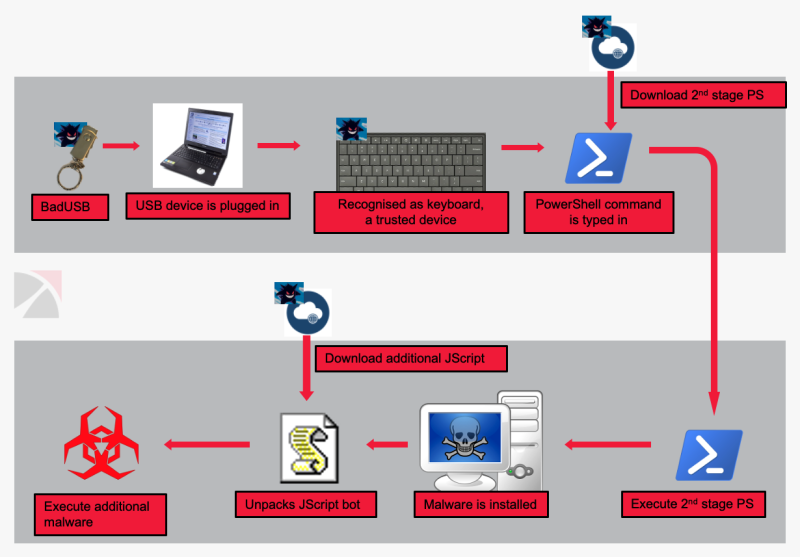
Самая главная составляющая атак — USB-накопитель — способен эмулировать нажатия клавиш клавиатуры. Таким образом, устройство может запускать команды PowerShell, помогающие загрузить вредоносную программу с командного сервера, которым управляют операторы FIN7. По словам ФБР, впоследствии флешка связывается с доменами и IP-адресами в России.

Команда Trustwave представила схему действия вредоносной кампании FIN7:

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru