



Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

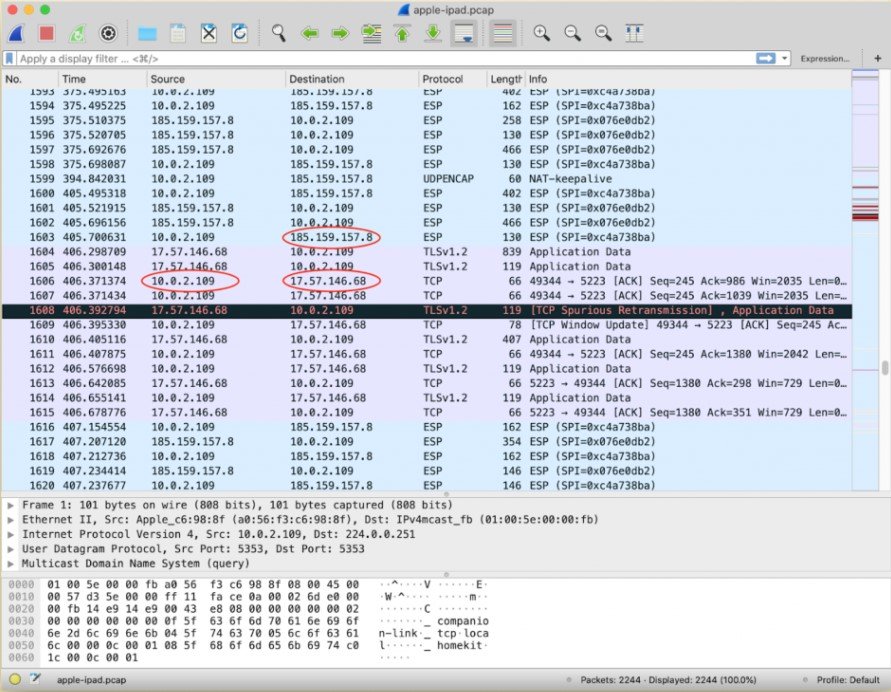
В марте Apple устранила около 30 уязвимостей в мобильной операционной системе iOS, однако одна проблема безопасности всё же осталась без внимания. Непропатченная брешь затрагивает iOS 12.3.1 и выше и мешает VPN-сервисам шифровать трафик.

В результате из-за бага отдельные соединения могут обойти VPN-шифрование и раскрыть пользовательские данные и реальный IP-адрес.

Проблему безопасности обнаружил эксперт в области кибербезопасности из компании Proton. После этого команда ProtonVPN поставила в известность пользователей и поставщиков VPN.

Уязвимость кроется в том, что система iOS не обрывает все существующие интернет-соединения при подключении к VPN. Таким образом, подключения не направляются чрез специальные серверы, а значит, они будут существовать за пределами туннеля VPN.

Такая ситуация может привести к серьёзным проблемам. Например, пользовательские данные могут быть открыты третьим лицам. Также баг раскрывает реальный IP-адрес, что позволяет потенциальному злоумышленнику узнать приблизительное местоположение жертвы.

Единственное, что нужно сделать Apple в этой ситуации — обрывать соединения, открытые до того, как был установлен VPN-туннель. А пока баг может затронуть любую службу или приложение, запущенное на iOS, включая мессенджеры.

Тем не менее есть метод, который поможет временно справиться с уязвимостью до выхода официального патча:

  1. Подключитесь к VPN-серверу.
  2. Включите авиарежим — это убьёт все существующие соединения и временно отключит VPN.
  3. Выключите авиарежим. VPN подключится заново.
Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru