



Авторы вымогателей обещают не атаковать медучреждения в период пандемии

Авторы вымогателей обещают не атаковать медучреждения в период пандемии

Авторы вымогателей обещают не атаковать медучреждения в период пандемии

Даже киберпреступники понимают, с какой непростой ситуацией столкнулись медицинские учреждения по всему миру. По крайней мере, операторы нескольких программ-шифровальщиков заявили, что оставят сферу здравоохранения в покое на время пандемии коронавируса COVID-1O.

В частности, о прекращении атак на больницы сообщили злоумышленники, стоящие за распространёнными шифровальщиками DoppelPaymer и Maze.

Лоуренс Абрамс, знаменитый специалист в области кибербезопасности, связался с операторами Maze, DoppelPaymer, Ryuk, Sodinokibi/REvil, PwndLocker, и Ako, задав им важный вопрос: будете ли вы атаковать сферу здравоохранения в этот тяжёлый для неё период.

«Мы всегда стараемся избегать атак на медицинские учреждения, дома престарелых и так далее. Также мы не трогаем 911. Если вдруг по ошибке под нашу руку попадаются такие учреждения, мы расшифровываем файлы бесплатно», — ответили операторы DoppelPaymer.

«Мы приостановили любую активность, связанную с организациями сферы здравоохранения, до тех пор, пока ситуация с вирусом не стабилизируется», — обозначили свою позицию представители Maze.

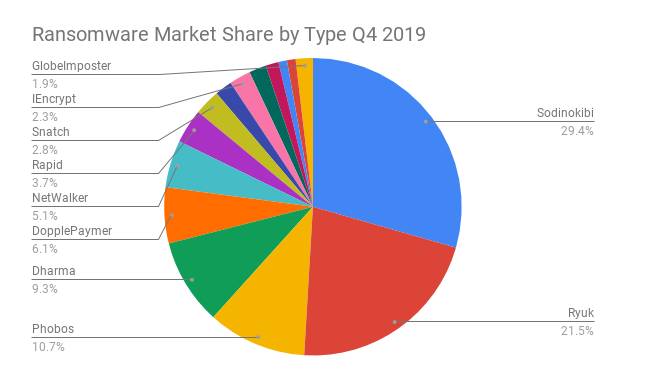
Однако это ещё не повод для радости. Как выяснили аналитики компании Coveware, самыми распространёнными на сегодняшний день шифровальщиками остаются Sodinokibi, Ryuk, Phobos, Dharma и DopplePaymer. Вполне может быть так, что операторы других вымогателей продолжат свою привычную деятельность.

Однако здесь на помощь могут прийти компании Emsisoft и Coveware, пообещавшие оказать поддержку медицинским учреждениям, пострадавшим от шифровальщиков.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru