



Qihoo 360 обвиняет ЦРУ в 10-летнем кибершпионаже против Китая

Qihoo 360 обвиняет ЦРУ в 10-летнем кибершпионаже против Китая

Qihoo 360 обвиняет ЦРУ в 10-летнем кибершпионаже против Китая

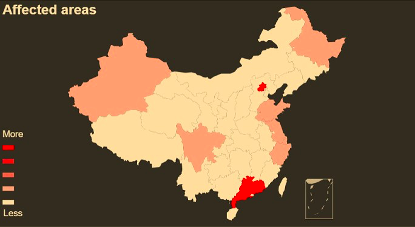
Китайская антивирусная компания Qihoo 360 утверждает, что работающие на ЦРУ хакеры уже более десяти лет пытаются проникнуть в авиационную и другие сферы Китая, чтобы организовать кибершпионаж за страной-оппонентом.

Согласно информации, опубликованной в блоге Qihoo 360, исследователи не так давно обнаружили шпионскую кампанию ЦРУ.

Связь со спецслужбой США эксперты объясняют характерными особенностями, обнаруженными в семплах вредоносных программ — якобы они имеют общее со шпионскими инструментами ЦРУ, опубликованными WikiLeaks в 2017 году.

Помимо авиации, американские шпионы пытаются атаковать энергетический сектор Китая, исследовательские центры, интернет-компании и госорганы. Команда Qihoo 360 считает, что авиация интересует Запад в первую очередь из-за возможности отслеживать перемещение «важных лиц».

Китайская антивирусная компания опубликовала весь набор семплов вредоносных программ, а также представила анализ их создания. Из этих данных можно сделать вывод, что разработкой вредоносов занимались на Восточном побережье США.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru