



PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

Positive Technologies выпустила 9-ю версию системы анализа трафика PT Network Attack Discovery (PT NAD), которая позволит пользователям увидеть, на каком этапе находятся злоумышленники. Также в обновленной версии на 30% увеличено число определяемых протоколов, благодаря чему обеспечивается большая прозрачность сети.

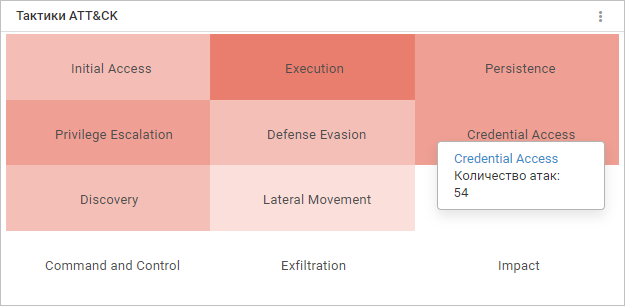
В новой версии PT NAD появилась тепловая карта с тактиками по модели MITRE ATT&CK. Функция поможет пользователям понять, на какой стадии атаки находятся злоумышленники, и оперативно узнать о применяемых ими техниках. Чем больше атак на инфраструктуру организации совершено при помощи отдельной тактики, тем ярче цвет ее заливки. При выборе тактики на тепловой карте в интерфейсе PT NAD отображается список связанных с нею техник и количество попыток атак. Это, в свою очередь, позволит быстрее определить компенсирующие меры.

Рисунок 1. Виджет с тепловой картой тактик ATT&CK

В новой версии системы также расширен набор определяемых и разбираемых сетевых протоколов. Теперь PT NAD детектирует 73 протокола (вместо 56 в предыдущей версии). Среди новых — специфичные проприетарные протоколы, которые иногда встречаются в сетях крупных российских компаний.

Определение протоколов дает понимание, в каком объеме и какого рода сетевые соединения устанавливаются внутри корпоративной сети. Это особенно актуально в связи с растущей подозрительной активностью в сетевой инфраструктуре организаций России и стран СНГ — анализ их трафика показал, что следы компрометации имеют сети 97% крупных компаний.

Другие улучшения в обновленной версии PT NAD нацелены на повышение удобства работы с продуктом. Улучшены функции фильтрации сессий, появилась фильтрация данных по группам сетевых узлов и возможность экспортировать данные виджетов.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru