



Россиян разводят в Instagram, обещая выдать деньги на бизнес

Россиян разводят в Instagram, обещая выдать деньги на бизнес

Россиян разводят в Instagram, обещая выдать деньги на бизнес

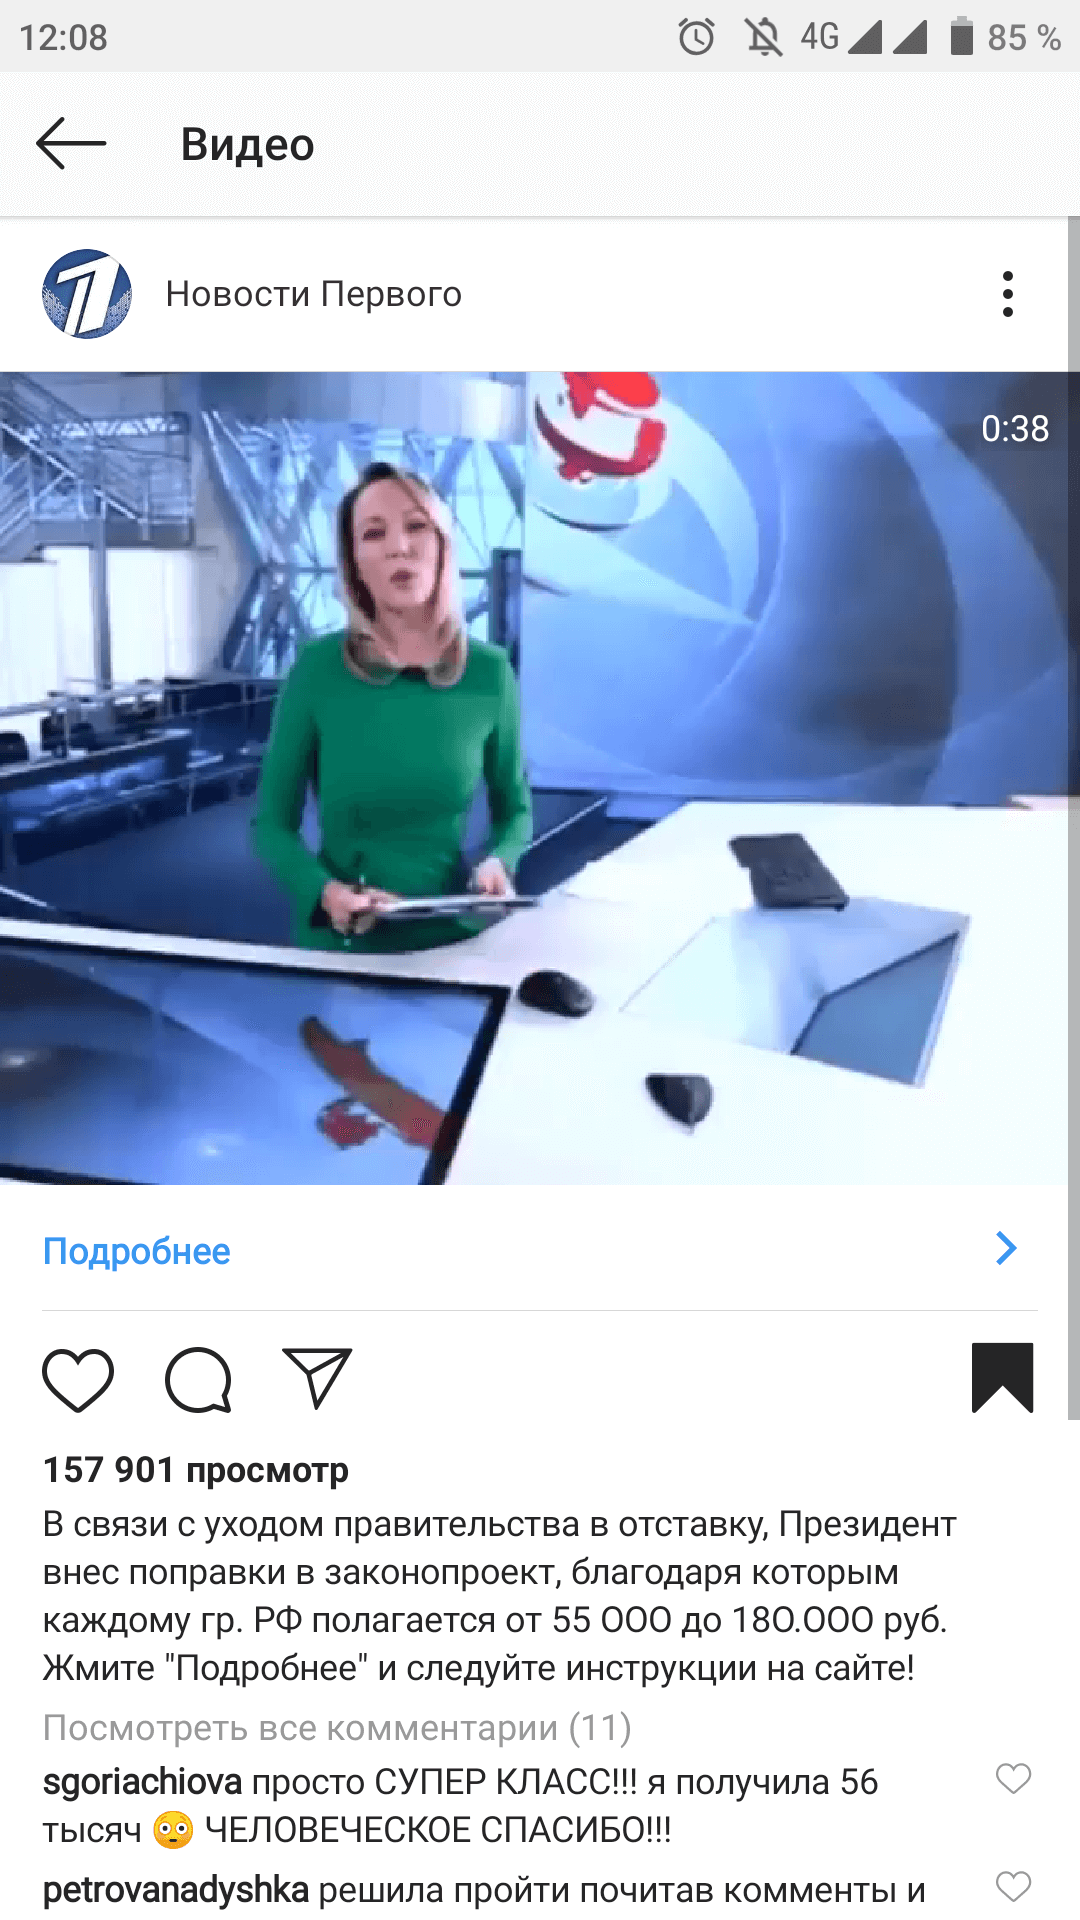
Россиян по-новому разводят в Instagram — в фишинговых сообщениях утверждается, что гражданину готовы выделить определённую сумму на начало собственного бизнеса. При этом злоумышленники ссылаются на несуществующий приказ президента России.

Мошенники потратили немалое количество средств и усилий на продвижение своей фишинговой кампании. Сообщениям старались придать максимально правдоподобный вид.

С начала этой кибероперации более 200 тыс. пользователей успели просмотреть сообщения мошенников. А вот число жертв на сегодняшний день неизвестно.

Злоумышленники довольно искусно придали своим сообщениям легитимный вид за счёт материалов, вырезанных из реальных новостных передач. С примером можно ознакомиться ниже:

На деле это оказался один из видов мошенничества, в котором гражданин должен заплатить некий налог, чтобы получить желаемую сумму. Причём в этом случае налог может доходить до 100 тыс. рублей.

В ходе кампании злоумышленники не брезгуют собирать данные платёжных карт пользователей.

Как сообщили исследователи антивирусной компании «Доктор Веб», для придания сообщениям легитимного вида мошенники выдают себя за «Первый канал» и «Россия-24».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru