



Россиян разводят в Instagram, обещая выдать деньги на бизнес

Россиян разводят в Instagram, обещая выдать деньги на бизнес

Россиян разводят в Instagram, обещая выдать деньги на бизнес

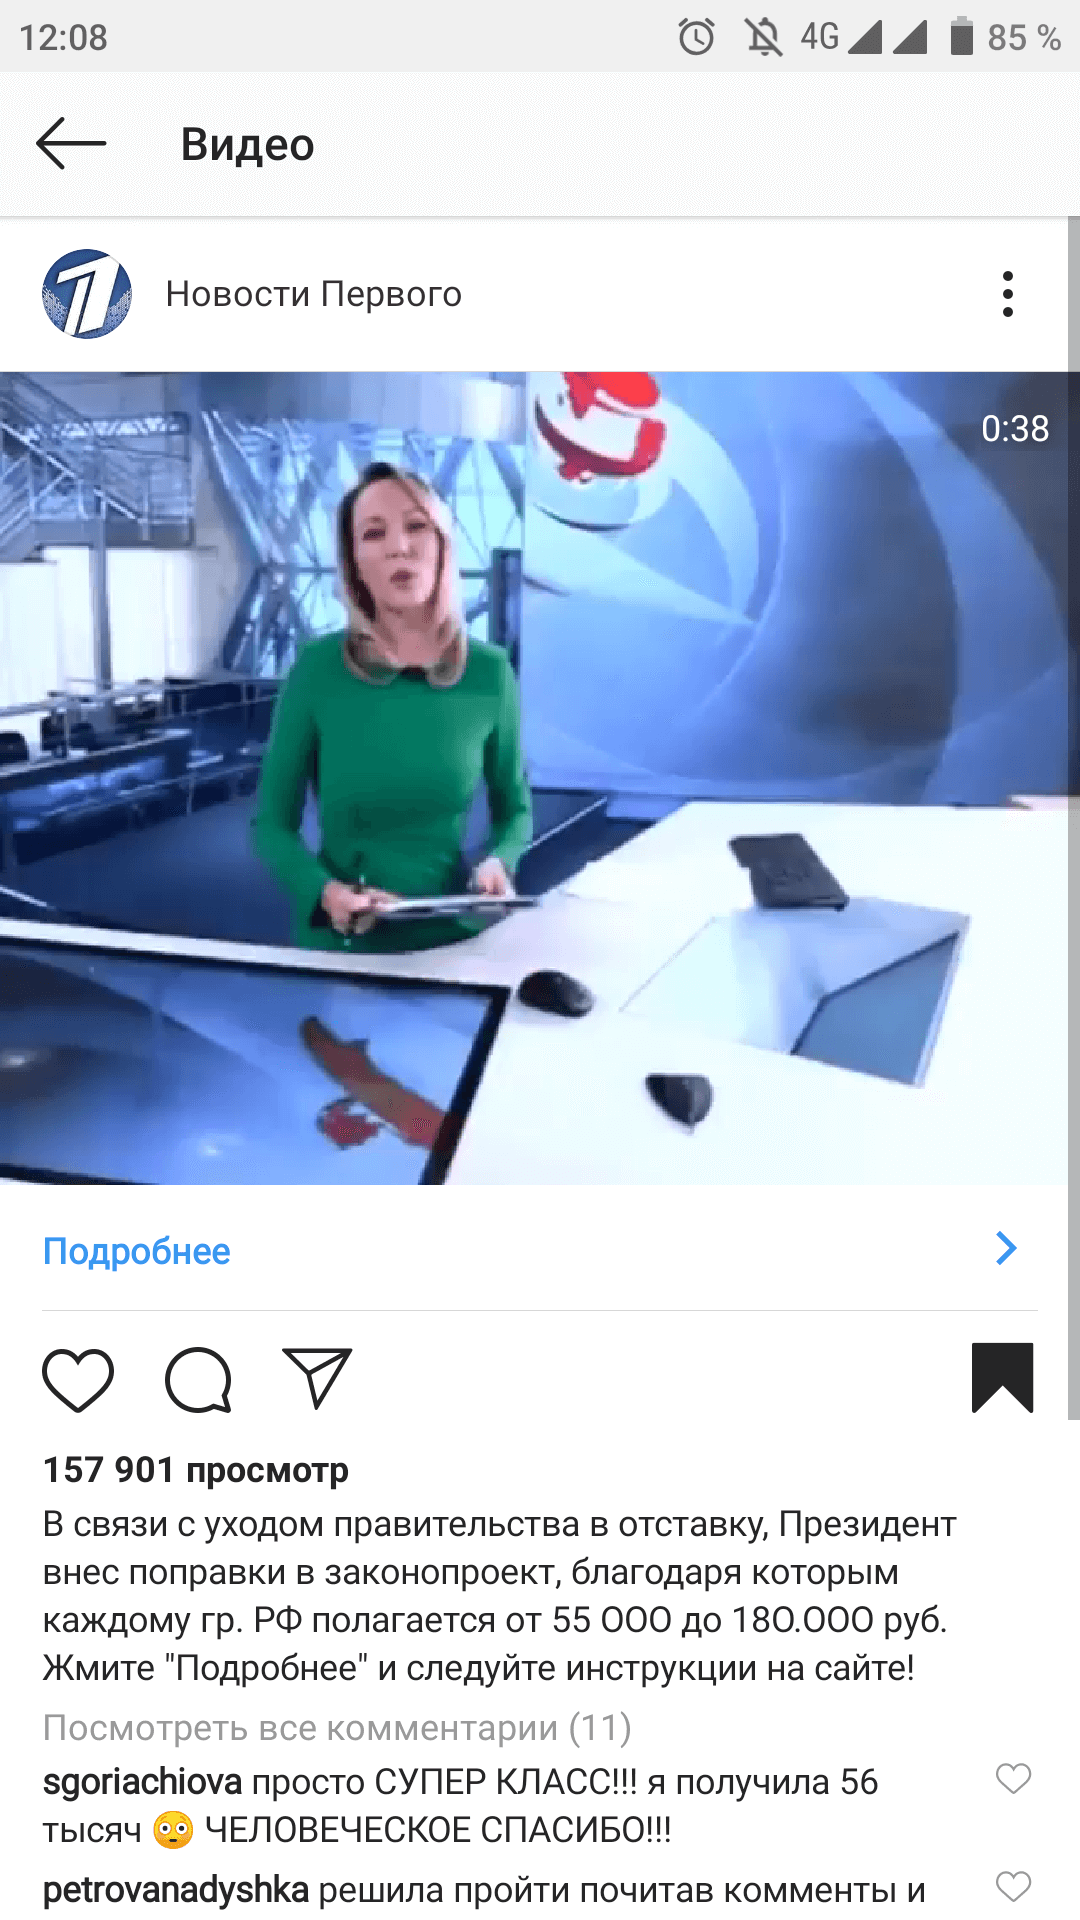
Россиян по-новому разводят в Instagram — в фишинговых сообщениях утверждается, что гражданину готовы выделить определённую сумму на начало собственного бизнеса. При этом злоумышленники ссылаются на несуществующий приказ президента России.

Мошенники потратили немалое количество средств и усилий на продвижение своей фишинговой кампании. Сообщениям старались придать максимально правдоподобный вид.

С начала этой кибероперации более 200 тыс. пользователей успели просмотреть сообщения мошенников. А вот число жертв на сегодняшний день неизвестно.

Злоумышленники довольно искусно придали своим сообщениям легитимный вид за счёт материалов, вырезанных из реальных новостных передач. С примером можно ознакомиться ниже:

На деле это оказался один из видов мошенничества, в котором гражданин должен заплатить некий налог, чтобы получить желаемую сумму. Причём в этом случае налог может доходить до 100 тыс. рублей.

В ходе кампании злоумышленники не брезгуют собирать данные платёжных карт пользователей.

Как сообщили исследователи антивирусной компании «Доктор Веб», для придания сообщениям легитимного вида мошенники выдают себя за «Первый канал» и «Россия-24».

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru