



Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

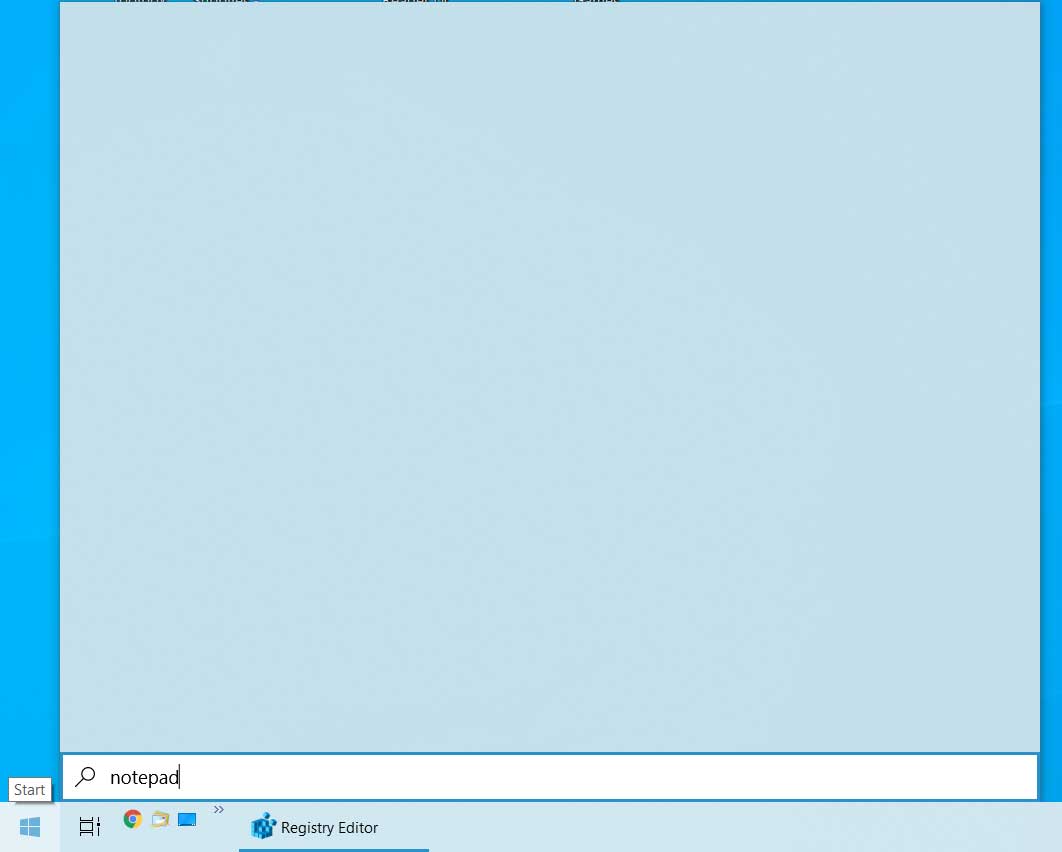
Очередной баг поисковой системы Windows 10 Search приводит к выводу пустых результатов поиска — как в меню «Пуск», так и в Проводнике. В итоге столкнувшиеся с этим багом пользователи не могут искать и запускать приложения из меню «Пуск».

Со вчерашнего дня пользователи со всего мира жалуются на вывод пустой поисковой выдачи при попытке найти приложение в меню «Пуск». Выглядит это примерно так:

Та же самая проблема проявляется в процессе поиска в окне Проводника, поскольку последний тоже использует функцию Windows Search.

Причина проблемы — интеграция Bing в Windows Search, поэтому на сегодняшний день единственный способ устранить баг сводится к отключению этой функциональной возможности.

Если вы редко пользуетесь поиском или вас не сильно смущает данный баг, рекомендуем воздержаться от отключения интеграции Bing. Лучше подождать, пока Microsoft опубликует официальный патч.

Если же вы готовы поэкспериментировать, вам потребуется изменить определённые значения в реестре Windows:

[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Search]
"CortanaConsent"=dword:00000000
"BingSearchEnabled"=dword:00000000

Чтобы вы не вносили изменения вручную, эксперты предложили воспользоваться специальным файлом. Вам нужно скачать его, запустить и подтвердить выполнение в окне UAC.

После этого потребуется перезагрузить компьютер или перезапустить проводник Windows.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru