



Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

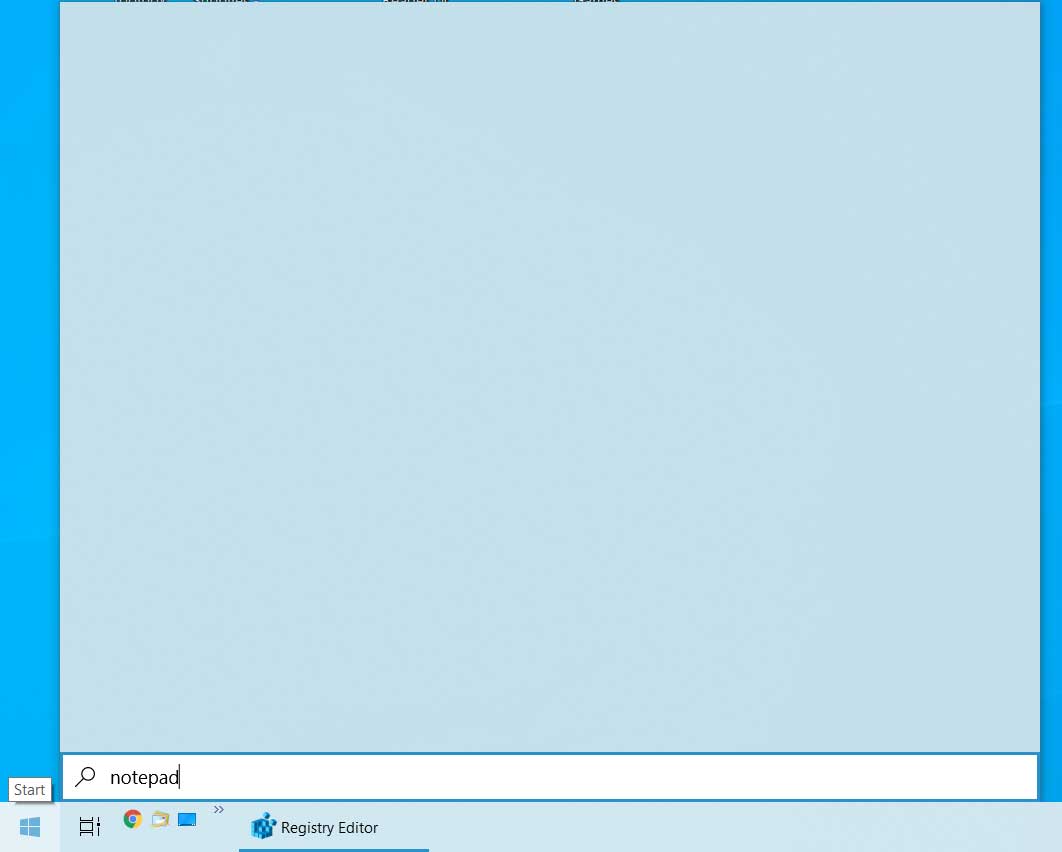
Очередной баг поисковой системы Windows 10 Search приводит к выводу пустых результатов поиска — как в меню «Пуск», так и в Проводнике. В итоге столкнувшиеся с этим багом пользователи не могут искать и запускать приложения из меню «Пуск».

Со вчерашнего дня пользователи со всего мира жалуются на вывод пустой поисковой выдачи при попытке найти приложение в меню «Пуск». Выглядит это примерно так:

Та же самая проблема проявляется в процессе поиска в окне Проводника, поскольку последний тоже использует функцию Windows Search.

Причина проблемы — интеграция Bing в Windows Search, поэтому на сегодняшний день единственный способ устранить баг сводится к отключению этой функциональной возможности.

Если вы редко пользуетесь поиском или вас не сильно смущает данный баг, рекомендуем воздержаться от отключения интеграции Bing. Лучше подождать, пока Microsoft опубликует официальный патч.

Если же вы готовы поэкспериментировать, вам потребуется изменить определённые значения в реестре Windows:

[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Search]
"CortanaConsent"=dword:00000000
"BingSearchEnabled"=dword:00000000

Чтобы вы не вносили изменения вручную, эксперты предложили воспользоваться специальным файлом. Вам нужно скачать его, запустить и подтвердить выполнение в окне UAC.

После этого потребуется перезагрузить компьютер или перезапустить проводник Windows.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru