



В Google Play Store выявили 24 правительственных приложения из КНР

В Google Play Store выявили 24 правительственных приложения из КНР

В Google Play Store выявили 24 правительственных приложения из КНР

В новом отчёте VPNpro исследователи предупреждают о компании, связанной с правительством Китая и стоящей за разработкой 24 опасных Android-приложений. По словам специалистов, эти программы установили 382 миллиона пользователей.

Изначально все эти приложения были доступны в официальном магазине Google Play Store. После установки они запрашивали нетипичные разрешения в системе.

Исследователи из компании VPNpro, изучавшие активность китайских разработчиков, вышли на компанию Shenzhen HAWK, связанную с Hi Security и другими четырьмя девелоперами. Было установлено, что VPN-сервис от Hi Security запрашивает опасные разрешения на Android-устройствах.

В свою очередь, Shenzhen HAWK является филиалом TCL Corporation — корпорации, которой отчасти владеют власти Китая.

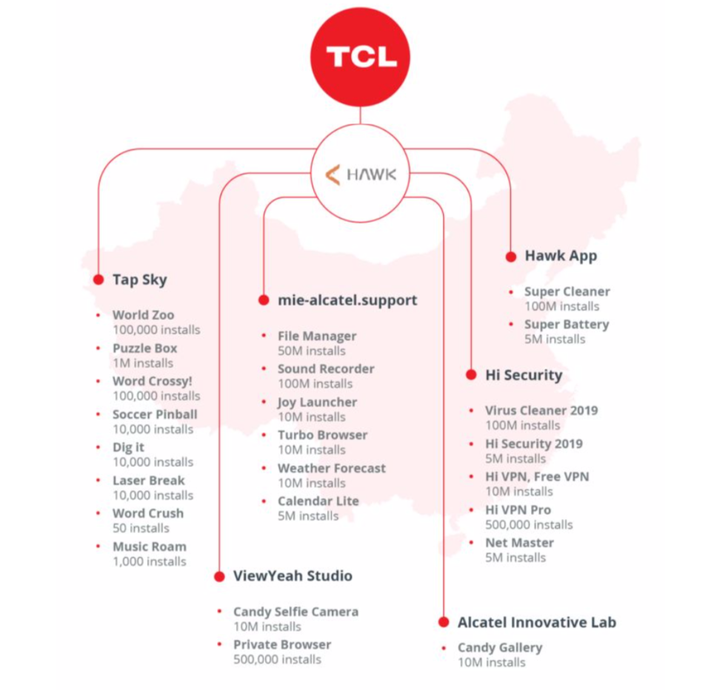
В опубликованном отчёте, команда VPNpro выделила пять разработчиков и 24 приложения, входящие в сеть Shenzhen HAWK.

Шесть из этих 24 программ запрашивали доступ к камере устройства, ещё две пытались добраться до функции звонков, 15 — к данным геолокации и внешнему хранилищу, 14 — к сбору данных о сети и девайсе пользователя. Ещё одно приложение пыталось записывать аудио и получить доступ к контактам.

Само собой, все собранные данные уходили прямиком на серверы разработчиков — другими словами, китайцам. Приводим полный список шпионских приложений вместе с разработчиками:

Tap Sky

  1. World Zoo
  2. Puzzle Box
  3. Word Crossy!
  4. Soccer Pinball
  5. Dig it
  6. Laser Break
  7. Word Crush
  8. Music Roam

Mie-Alcatel.Support

  1. File Manager
  2. Sound Recorder
  3. Joy Launcher
  4. Turbo Browser
  5. Weather Forecast
  6. Calendar Lite

ViewYeah Studio

  1. Candy Selfie Camera

Private Browser

Hawk App

  1. Super Cleaner
  2. Super Battery

Hi Security

  1. Virus Cleaner 2019
  2. Hi Security 2019
  3. Hi VPN, Free VPN
  4. Hi VPN Pro
  5. Net Master

Alcatel Innovative Lab

  1. Candy Gallery
Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru