



Вышел PT ISIM 2.0, ориентированный на SOC промышленных предприятий

Вышел PT ISIM 2.0, ориентированный на SOC промышленных предприятий

Вышел PT ISIM 2.0, ориентированный на SOC промышленных предприятий

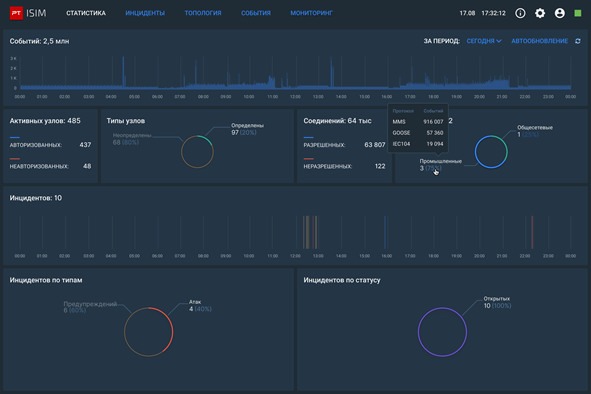
Обновленная версия системы мониторинга безопасности АСУ ТП компании Positive Technologies PT Industrial Security Incident Manager в значительной степени ориентирована на специалистов по ИБ коммерческих и отраслевых центров обеспечения безопасности (security operations center, SOC). Система получила механизмы расширенной интеграции с решениями класса SIEM, что позволяет ей легко встраиваться в процессы информационной безопасности, существующие на предприятии. Появились информационные панели (дашборды), обновились аналитические отчеты, а также значительно выросло количество правил обнаружения нарушений ИБ, доступных «из коробки».

«Интенсивность кибератак на промышленные объекты быстро растет. За три квартала 2019 года мы зафиксировали 92 атаки: это почти в четыре раза больше, чем за аналогичный период 2018 года (25 атак). АСУ ТП — полуслепая зона для инженеров SOC. Чтобы выявлять угрозы в этой области, необходимо понимать и процессы, происходящие в технологических сетях, и процессы в сетях корпоративных. Более тесная интеграция PT ISIM 2.0 с SIEM-системами дает возможность видеть картину развития инцидентов целиком: от проникновения нарушителей в корпоративную сеть до нелегитимного воздействия на компоненты АСУ ТП», — отмечает Дмитрий Даренский, руководитель практики промышленной кибербезопасности Positive Technologies.

В PT ISIM 2.0 реализованы онлайн-дашборды для оперативного анализа защищенности и контроля общих характеристик технологических сегментов сети.

Появился и выбор отчетов, что позволяет получать регулярные информативные сводки о состоянии защищенности АСУ ТП. В частности, система формирует:

  • отчет о характеристиках сети — ее составе, используемых протоколах и нагруженности;
  • инвентаризационный отчет с детальной информацией о составе сети и ее узлах;
  • сводный отчет об инцидентах ИБ, которые зафиксировала система за тот или иной период.

Другое важное изменение: в системе существенно расширилась база детектируемых нарушений. Сегодня в базу промышленных киберугроз PT ISTI (PT Industrial Security Threats Indicators), которая встроена в PT ISIM 2.0, входят более 4000 актуальных правил для выявления различных киберугроз в технологических сетях. База угроз помогает PT ISIM превентивно выявлять уязвимости сети АСУ ТП, в том числе те, которые эксплуатируются вирусами-шифровальщиками (например, WannaCry, Petya) и другими вредоносными программами (например, Trisis/Triton), а также идентифицировать в сети работу майнеров криптовалюты. Эксперты Positive Technologies регулярно пополняют PT ISTI сигнатурами и правилами обнаружения атак на промышленное оборудование и ПО. База формируется на основе уязвимостей, найденных специалистами компании в ходе проектов по анализу защищенности АСУ ТП и регулярных исследований новых угроз.

С августа продукт поддерживает малые индустриальные объекты со слабонагруженными сегментами АСУ ТП, где нет доступа к проводному интернету и не работает постоянный персонал: объекты городских электро- и теплосетей, транспорта, водо- и газоснабжения и т. п. Простая интеграция PT ISIM 2.0 с системами SIEM позволяет центрам оперативного управления безопасностью крупных предприятий использовать PT ISIM 2.0 и его компоненты — PT ISIM View Point и PT ISIM Sensor — в качестве источника информации о событиях безопасности в АСУ ТП и полноценно осуществлять мониторинг распределенной технологической инфраструктуры.

Помимо этого, PT ISIM 2.0 позволяет выполнять мониторинг технологических сетей промышленных предприятий с автоматическим определением и профилированием узлов и сетевых соединений между ними, а также выявлять сложные инциденты безопасности и аномалии в технологическом трафике.

Новая версия продукта позволяет обнаруживать:

  • изменение режима работы программируемых логических контроллеров (ПЛК) и уставок технологического процесса;
  • отсутствие реакций систем АСУ ТП на закритические режимы;
  • модификацию проектов ПЛК;
  • нелегитимный доступ к конфигурациям и проектам ПЛК;
  • эксплуатацию уязвимостей, нацеленных на вывод оборудования АСУ ТП из строя, и другие угрозы.

Это дает возможность снизить бизнес-риски, связанные с нарушениями информационной безопасности цифровизированных промышленных инфраструктур, предотвратить остановку производства, мошенничество и саботаж, а также кражу технологических секретов.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru