



За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

Относительно новый шифровальщик DeathRansom изначально позиционировался как шутка, поскольку вредонос не мог нормально зашифровать файлы. Однако команда Fortinet предупреждает, что DeathRansom теперь представляет реальную угрозу — исследователи провели анализ этой программы-вымогателя и вычислили её автора.

Вымогатель DeathRansom впервые появился на радаре экспертов в ноябре 2019 года, на тот момент «вредоносная» программа представляла собой довольно безобидный код.

Первые образцы шифровальщика лишь добавляли расширение к файлам пользователя, не шифруя их. Забавно, что в процессе на атакованный компьютер копировалась записка с требованием выкупа — своего рода блеф, за счёт которого злоумышленники хотели получить прибыль.

Исследователи из компании Fortinet, изучавшие данную киберугрозу, отметили, что на протяжении двух последних месяцев DeathRansom удавалось заражать новых жертв каждый день. При этом зловред уже использует устойчивое шифрование.

Специалисты также акцентируют внимание на авторе вымогателя, личность которого удалось установить благодаря отдельным строкам кода вредоносной программы. Именно эти строки позволили исследователям связать DeathRansom с очень активным в последние годы киберпреступником.

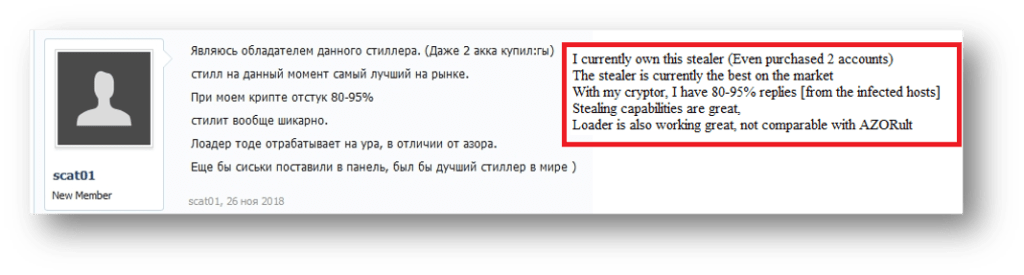
Злоумышленник, о котором идёт речь, был вовлечён в кампании по распространению программ для кражи паролей — Vidar, Azorult, Evrial, 1ms0rryStealer; а также вредоносных майнеров вроде SupremeMiner.

Расследование вывело Fortinet на пользователя под никами scat01 и SoftEgorka, использующего почту vitasa01[@]yandex.ru и российский телефонный номер. Помимо прочего, этот юзер был замечен на сайте gameshack[.]ru.

Получив такие данные, исследователи быстро вычислили реальную личность подозреваемого — некий Егор Недугов, проживающий в городе Аксай, Ростовская область.

Подпишитесь на новости

Яндекс тестирует в такси устройство для навигации при сбоях GPS

Яндекс испытывает на машинах такси небольшое устройство «Компас», которое помогает определять положение автомобиля, когда сигнал GPS пропадает или искажается. В тестировании участвуют 10 тыс. автомобилей, подключенных к сервису. Водителям устройство выдают бесплатно.

Подробности представители Яндекса рассказали CNews. «Компас» подключается к диагностическому разъему OBD и получает через CAN-шину данные о скорости вращения колес.

Встроенные гироскоп и акселерометр определяют, куда движется машина. Эти данные устройство по Bluetooth передает в приложение «Яндекс Про», через которое водители принимают заказы.

Приложение в реальном времени уточняет положение автомобиля на карте: учитывает последние полученные координаты, данные «Компаса» и сигналы ближайших точек Wi-Fi, которые опрашивает десятки раз в минуту.

Проблемы с навигацией мешают работе такси: водитель не может найти пассажира, пассажир не видит машину, и заказы отменяются. Сбои GPS в российских городах продолжаются с весны 2022 года, а с весны 2025-го к ним добавились регулярные отключения мобильного интернета.

Сроки окончания тестирования и более широкого внедрения в компании не называют. Позже «Компас» планируют сделать доступным и обычным водителям.

Похожее устройство Яндекс уже испытывал: в 2023 году компания тестировала гаджет Yandex Pathfinder, который тоже подключался к OBD-разъему и передавал данные на смартфон. В навигационных приложениях «Яндекса» с 2025 года также есть пошаговый режим, который ведет по заранее построенному маршруту без связи.

RSS: Новости на портале Anti-Malware.ru