



Лаборатория Касперского идентифицировала таинственную хакерскую группу

Лаборатория Касперского идентифицировала таинственную хакерскую группу

Лаборатория Касперского идентифицировала таинственную хакерскую группу

Все помнят, как в 2017 году хакерская группа Shadow Brokers опубликовала данные, принадлежащие Агентству национальной безопасности (АНБ) США. В одном из слитых файлов упоминались таинственные правительственные группировки (APT), о происхождении которых ничего не было известно. Теперь специалисты «Лаборатории Касперского» идентифицировали одну из этих хакерских групп.

Среди слитых Shadow Brokers данных был файл sigs.py, который работал как встроенный антивирусный сканер. С его помощью АНБ проверяло компьютеры на наличие вредоносных программ и присутствие других киберпреступных групп.

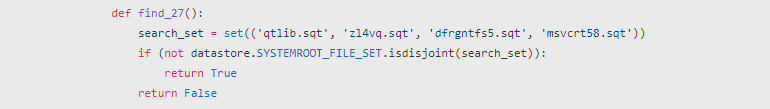
Скрипт sigs.py включал сигнатуры для детектирования 44 правительственных хакерских группировок, многие из которых были неизвестны сообществу специалистов в области кибербезопасности.

Однако команде «Лаборатории Касперского» GReAT удалось идентифицировать одну из таинственных APT-групп, которая в sigs.py проходила под сигнатурой #27.

По словам «Лаборатории Касперского», эта сигнатура вывела исследователей на файлы, принадлежащие группе «DarkUniverse». Эксперты считают, что DarkUniverse вела свою деятельность в период с 2009 по 2017 год.

После утечки, организованной Shadow Brokers, группировка неожиданно затихла.

«Прекращение деятельности этой APT-группы может быть следствием публикации данных под названием "Lost in Translation". Вторая возможная причина — атакующие просто решили переключиться на другие инструменты», — пишут специалисты «Лаборатории Касперского».

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru