



Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Киберпреступники используют модель «фишинг-как-сервис» для атак на пользователей самых узнаваемых в мире технологии брендов. По словам исследователей из Akamai, основным прикрытием злоумышленников стали Microsoft, PayPal, DHL и Dropbox.

Отчёт специалистов пытается донести: к фишингу больше нельзя относиться как к киберугрозе, чьё поле деятельности ограничивается электронной почтой. В действительно сегодня этот формат работает и в соцсетях и на мобильных устройствах.

Преступники постоянно совершенствуют и полируют свои методы, результатом чего, например, стали BEC-атаки (взлом корпоративной почты).

«Фишинг — непростая проблема, с которой придётся ещё долго бороться. Мы ожидаем, что данная киберугроза будет актуальна до тех пор, пока бизнес и пользователи всерьёз не займутся повышением своей квалификации», — комментирует отчёт Мартин МакКи, сотрудник Akamai.

В документе компании говорится, что злоумышленники атакуют мировые бренды и их клиентов искусно организованными фишинговыми операциями.

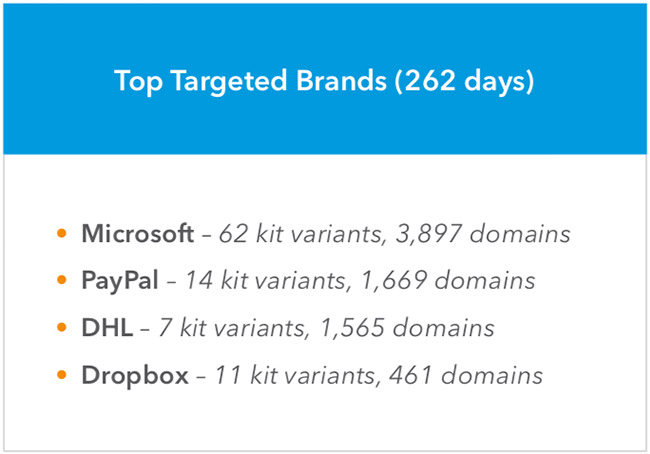
В ходе исследования эксперты выявили 6035 доменов и 120 наборов для фишинга. Все это распределилось по корпорациям следующим образом:

Самой атакуемой сферой оказалась технологическая, за ней идут: финансовая, электронная коммерция и медийная. Наиболее распространёнными именами, фигурирующими в фишинговых кампаниях стали: Microsoft (21,88% всех доменов), PayPal (9,37%), DHL (8,79%), Dropbox (2,59%).

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru