



Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Киберпреступники используют модель «фишинг-как-сервис» для атак на пользователей самых узнаваемых в мире технологии брендов. По словам исследователей из Akamai, основным прикрытием злоумышленников стали Microsoft, PayPal, DHL и Dropbox.

Отчёт специалистов пытается донести: к фишингу больше нельзя относиться как к киберугрозе, чьё поле деятельности ограничивается электронной почтой. В действительно сегодня этот формат работает и в соцсетях и на мобильных устройствах.

Преступники постоянно совершенствуют и полируют свои методы, результатом чего, например, стали BEC-атаки (взлом корпоративной почты).

«Фишинг — непростая проблема, с которой придётся ещё долго бороться. Мы ожидаем, что данная киберугроза будет актуальна до тех пор, пока бизнес и пользователи всерьёз не займутся повышением своей квалификации», — комментирует отчёт Мартин МакКи, сотрудник Akamai.

В документе компании говорится, что злоумышленники атакуют мировые бренды и их клиентов искусно организованными фишинговыми операциями.

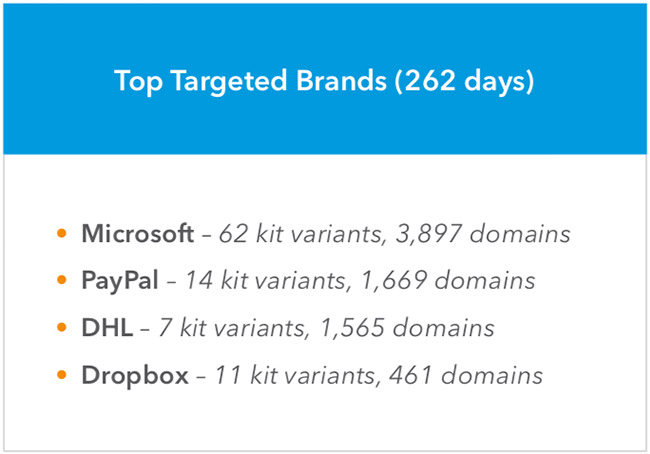
В ходе исследования эксперты выявили 6035 доменов и 120 наборов для фишинга. Все это распределилось по корпорациям следующим образом:

Самой атакуемой сферой оказалась технологическая, за ней идут: финансовая, электронная коммерция и медийная. Наиболее распространёнными именами, фигурирующими в фишинговых кампаниях стали: Microsoft (21,88% всех доменов), PayPal (9,37%), DHL (8,79%), Dropbox (2,59%).

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru