



Новый неудаляемый вредонос для Android заразил 45 000 устройств

Новый неудаляемый вредонос для Android заразил 45 000 устройств

Новый неудаляемый вредонос для Android заразил 45 000 устройств

За последние шесть месяцев новое семейство вредоносных программ для Android неоднократно привлекало внимание антивирусных экспертов. Отличается новый вредонос механизмом, позволяющим ему перестанавливать себя, что практически сводило на нет попытки удалить его.

Получивший имя xHelper зловред впервые был обнаружен в марте, однако ему быстро удалось заразить более 32 тысяч устройств. В этом месяце число жертв достигло 45 000.

По подсчетам специалистов компании Symantec, авторы xHelper заражают в среднем 131 устройство ежедневно и около 2400 ежемесячно.

По данным Malwarebytes, пользователи подхватывают эту вредоносную программу после серии редиректов, ведущих на страницу, где размещены Android-приложения. Там же можно найти инструкции по установке программ в обход официального магазина Google Play Store.

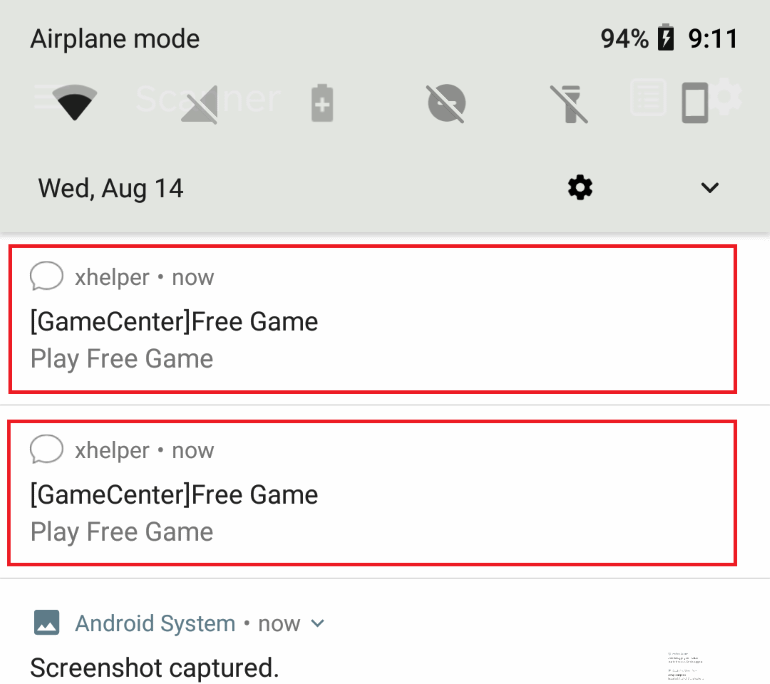
Все эти приложения содержат код, загружающий троян xHelper на мобильное устройство. К счастью, сам зловред не осуществляет деструктивных действий, его задача — отображать всплывающие рекламные окна и спамерские уведомления.

Вся эта реклама ведёт пользователей в Play Store, где их пытаются склонить к установке дополнительных программ. Именно так стоящие за xHelper злоумышленники зарабатывают деньги — каждая установка стороннего софта оплачивается.

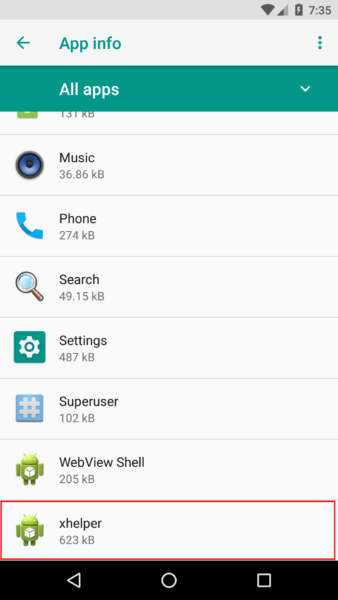
Однако основной отличительной чертой xHelper можно смело назвать механизм, благодаря которому вредоносная программа может устанавливать себя в качестве отдельного независимого сервиса.

Таким образом, пользователь не сможет удалить изначально установленное злонамеренное приложение стандартными средствами.

Более того, даже если пользователь обнаружит сервис xHelper в Android, деинсталлировать его также не получится — вредонос каждый раз перестанавливает себя.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru