



Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Исследователи выявили новый вариант обнаруженной ранее формы атаки на SIM-карты. Используя описанные специалистами механизмы, злоумышленники могут удаленно взломать миллионы мобильных телефонов.

Ранее в этом месяце мы писали про Simjacker — обнаруженный экспертами AdaptiveMobile Security метод атак, для которого киберпреступнику нужно было всего лишь оправить жертве специальное SMS-сообщение.

Весь механизм таких атак строится на том, как устаревший S@T Browser, представленный во многих SIM-картах, обрабатывает сообщения. Атакующий может запустить команды, за которыми последуют определённые действия: отправка SMS-сообщений, звонок на определённый номер, запуск браузера и сбор информации о заражённом устройстве.

По оценкам AdaptiveMobile, данная форма атаки сработает против 1 миллиарда мобильных устройств, учитывая, что S@T Browser имеется на SIM-картах операторов связи более чем в 30 странах. Также исследователи подчеркнули, что неназванная организация использовала этот метод на протяжении двух лет, помогая властям различных стран следить за гражданами.

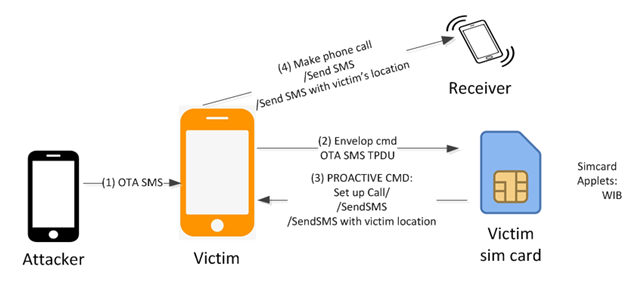
Теперь другие специалисты, работающие в компании Ginno Security Lab, обнаружили ещё один способ атак на SIM-карты — WIBattack. Принцип этой атаки строится на Wireless Internet Browser (WIB).

Как и в случае S@T Browser, WIB можно контролировать удаленно «по воздуху». Обычно к этому прибегают операторы связи, когда пытаются поменять на устройстве пользователя сетевые настройки. Таким образом, атакующий может использовать WIB, чтобы заставить мобильное устройство выполнить ряд действий. Все то же самое: для этого будут использоваться соответствующие SMS-сообщения.

По словам специалистов, атаку WIBattack трудно обнаружить — пользователь вообще не поймёт, что его атакуют, так как никаких индикаторов в этом случае не существует.

Эксперты опубликовали видеоролик, в котором демонстрируется обнаруженный ими тип атаки:

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru