



Emotet теперь маскируется под новую книгу Эдварда Сноудена

Emotet теперь маскируется под новую книгу Эдварда Сноудена

Emotet теперь маскируется под новую книгу Эдварда Сноудена

Вредоносная программа Emotet фигурирует в новых спам-кампаниях, на этот раз она притворяется отсканированный копией новой книги Эдварда Сноудена. При этом невнимательные пользователи, открывшие вложение, рискуют заразить себя не только самим Emotet, но и другими вредоносами.

Напомним, что после четырёх месяцев затишья знаменитый Emotet вернулся в строй активных киберугроз. С 16 сентября исследователи в области кибербезопасности фиксируют новые волны спама от операторов этого зловреда.

Более того, авторы постоянно совершенствуют свою разработку, добавляя новые функции и придумывая новые уловки для распространения.

В последних замеченных атаках Emotet пытаются замаскировать под новую книгу Эдварда Сноудена, которая получила название «Постоянный учёт» («Permanent Record»). По словам экспертов, вредоносные письма написаны на нескольких языках: английском, итальянском, немецком, французском и испанском.

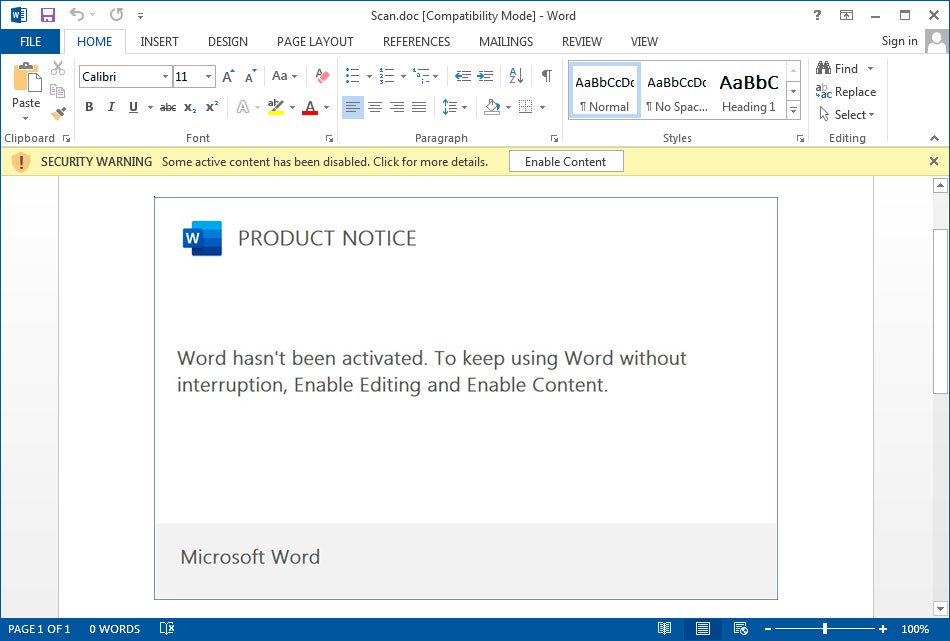
Если получатель откроет вложение, ему выведется сообщение «Word был активирован», далее предлагается разрешить выполнение определенного контента.

Если пользователь нажимает на эту кнопку, вредоносный макрос запускает PowerShell-команду, которая скачивает в систему Emotet. Для этого используются три разных URL.

После этого троян скрытно существует в системе и скачивает туда дополнительные вредоносные нагрузки.

Напомним, что властям США не нравится, что Эдвард Сноуден зарабатывает на своей книге. Бывшего агента ЦРУ пытаются лишить отчислений, так как в книге упоминаются важные для спецслужб конфиденциальные данные.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru