



Emotet теперь маскируется под новую книгу Эдварда Сноудена

Emotet теперь маскируется под новую книгу Эдварда Сноудена

Emotet теперь маскируется под новую книгу Эдварда Сноудена

Вредоносная программа Emotet фигурирует в новых спам-кампаниях, на этот раз она притворяется отсканированный копией новой книги Эдварда Сноудена. При этом невнимательные пользователи, открывшие вложение, рискуют заразить себя не только самим Emotet, но и другими вредоносами.

Напомним, что после четырёх месяцев затишья знаменитый Emotet вернулся в строй активных киберугроз. С 16 сентября исследователи в области кибербезопасности фиксируют новые волны спама от операторов этого зловреда.

Более того, авторы постоянно совершенствуют свою разработку, добавляя новые функции и придумывая новые уловки для распространения.

В последних замеченных атаках Emotet пытаются замаскировать под новую книгу Эдварда Сноудена, которая получила название «Постоянный учёт» («Permanent Record»). По словам экспертов, вредоносные письма написаны на нескольких языках: английском, итальянском, немецком, французском и испанском.

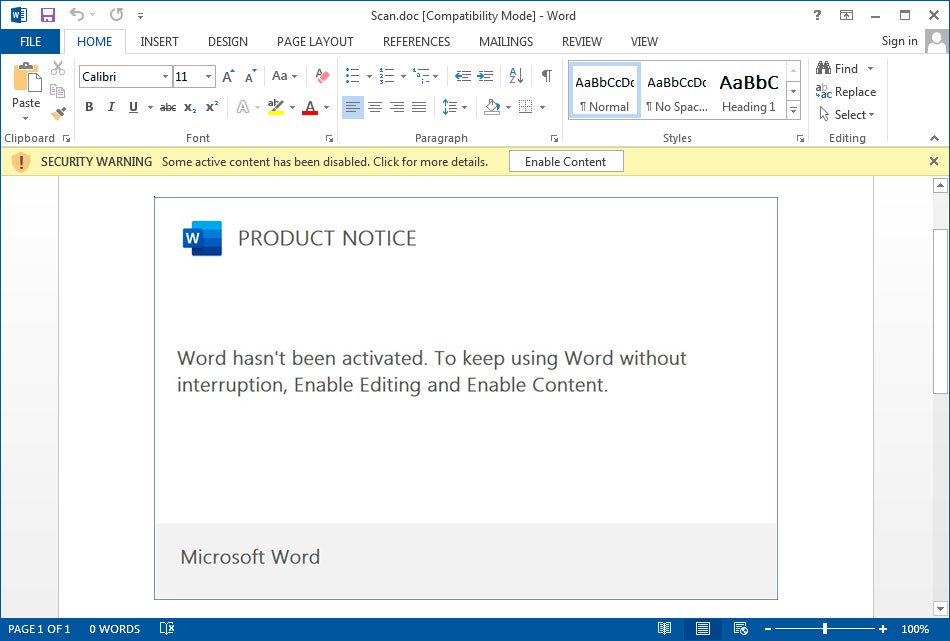
Если получатель откроет вложение, ему выведется сообщение «Word был активирован», далее предлагается разрешить выполнение определенного контента.

Если пользователь нажимает на эту кнопку, вредоносный макрос запускает PowerShell-команду, которая скачивает в систему Emotet. Для этого используются три разных URL.

После этого троян скрытно существует в системе и скачивает туда дополнительные вредоносные нагрузки.

Напомним, что властям США не нравится, что Эдвард Сноуден зарабатывает на своей книге. Бывшего агента ЦРУ пытаются лишить отчислений, так как в книге упоминаются важные для спецслужб конфиденциальные данные.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru