



В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

Microsoft тестирует новую функцию в Edge. В случае удачной реализации браузер сможет блокировать потенциально нежелательные программы (PUP), загружаемые непосредственно через интернет-обозреватель.

«Потенциально нежелательными программами» Microsoft называет приложения, находящиеся где-то посередине между легитимными и вредоносными программами.

Обычно такие программы отображают рекламные объявления, осуществляют редиректы без согласия пользователя, перехватывают функции браузера, используют схемы запугивания жертвы или же обещают ускорить работу компьютера.

Во многих случаях такие образцы можно с уверенностью назвать вредоносными, однако официальная классификация не позволяет.

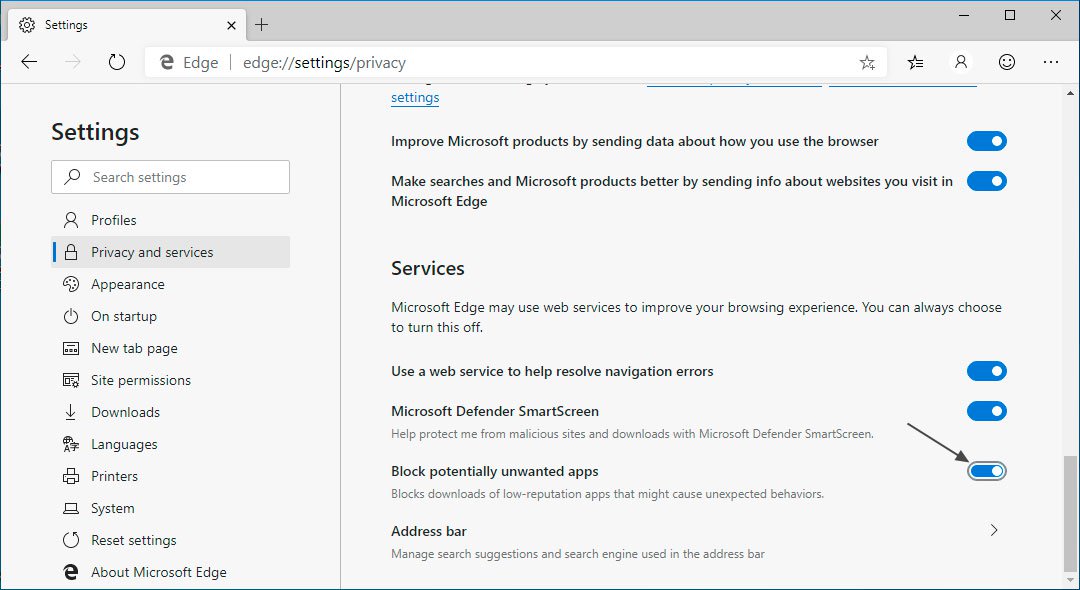
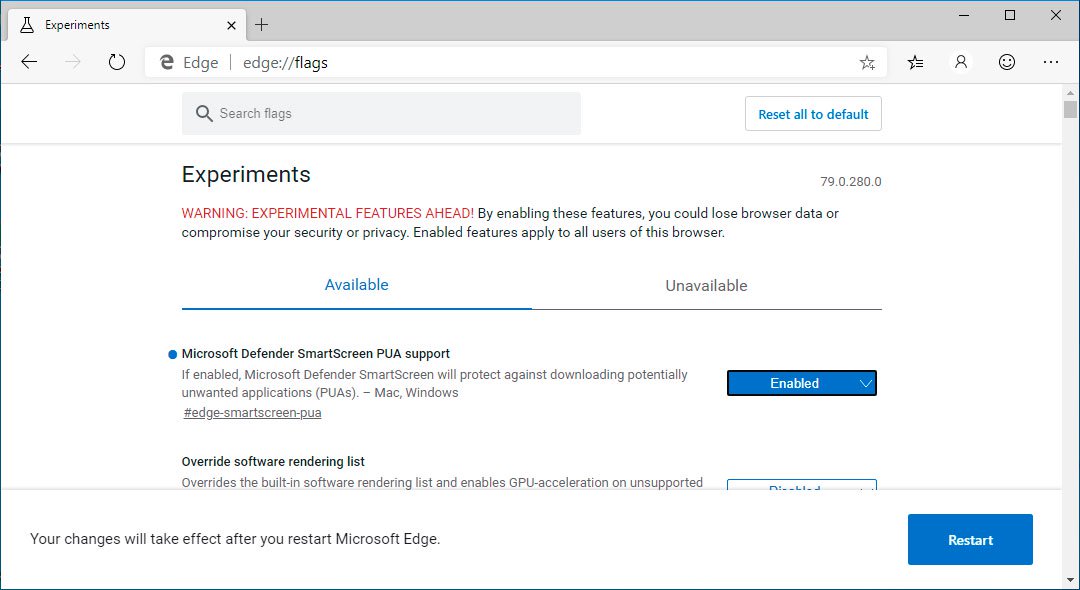
В последней тестовой сборке Microsoft Edge пользователь может включить экспериментальную функцию, задача которой — блокировать PUP, загружаемые через браузер. Активировать блокировку PUP можно в настройках браузера, в разделе «Конфиденциальность и сервисы», там вы увидите пункт «Блокировать потенциально нежелательные приложения».

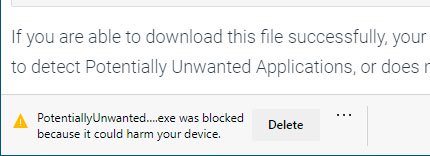
После включения все нежелательные программы (по классификации Microsoft, конечно) будут заблокированы, а пользователь увидит уведомление: «Приложение Example.exe было заблокировано, так как оно может навредить вашему компьютеру».

Если вы хотите попробовать экспериментальное нововведение самостоятельно, можете скачать сборку Microsoft Edge Canary и протестировать файл, размещённый по этой ссылке.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru