



Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

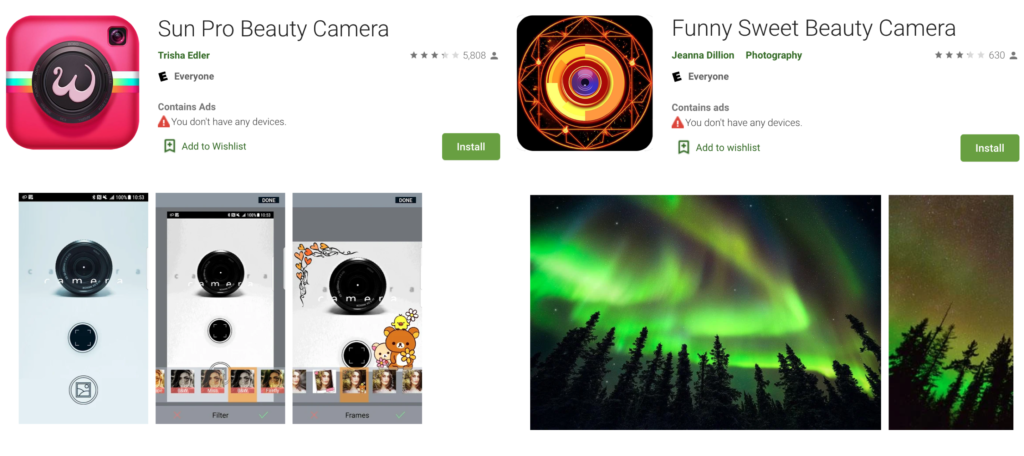
В официальном магазине Google Play исследователи нашли несколько Android-приложений, тайно записывающих звук без согласия пользователя. Программы массировались под фильтры для селфи, их установили более 1,5 млн пользователей.

Основная вредоносная активность этих приложений заключалась в отображении рекламных окон, перекрывающих весь экран устройств на Android.

Одно из приложений называется Sun Pro Beauty Camera, его скачали более миллиона пользователей. Второе — Sun Pro Beauty Camera — установили более 500 тыс. раз.

Анализом сомнительных программ занимались исследователи компании Wandera. Специалисты выяснили, что оба приложения запрашивают нетипичные разрешения. Помимо стандартных разрешений, которые обычно требуются для доступа к камере и фотографиям, были и те, что насторожили команду Wandera.

Среди таких, например, было SYSTEM_ALERT_WINDOW — позволяет приложениям перекрывать контент на дисплее. Помимо отображения рекламных объявлений, SYSTEM_ALERT_WINDOW может использоваться для кликджекинга или перехвата вводимой пользователем информации (например, данных карт или учётных данных).

Ещё одно странное разрешение — RECORD_AUDIO, используется для записи аудио. При этом запись начинается без какого-либо уведомления пользователя.

Специалисты сообщили Google о проблемных программах 11 сентября, после чего их удалили из официального магазина приложений для Android.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru