



Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

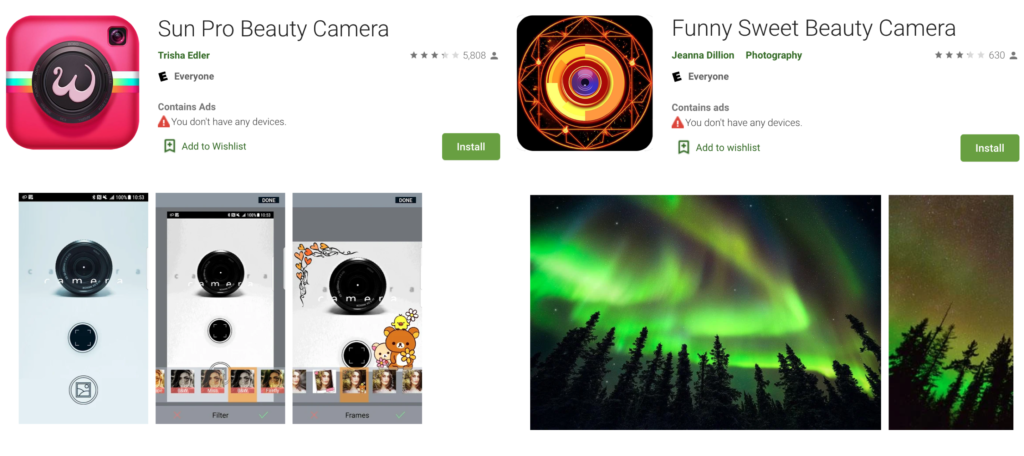
В официальном магазине Google Play исследователи нашли несколько Android-приложений, тайно записывающих звук без согласия пользователя. Программы массировались под фильтры для селфи, их установили более 1,5 млн пользователей.

Основная вредоносная активность этих приложений заключалась в отображении рекламных окон, перекрывающих весь экран устройств на Android.

Одно из приложений называется Sun Pro Beauty Camera, его скачали более миллиона пользователей. Второе — Sun Pro Beauty Camera — установили более 500 тыс. раз.

Анализом сомнительных программ занимались исследователи компании Wandera. Специалисты выяснили, что оба приложения запрашивают нетипичные разрешения. Помимо стандартных разрешений, которые обычно требуются для доступа к камере и фотографиям, были и те, что насторожили команду Wandera.

Среди таких, например, было SYSTEM_ALERT_WINDOW — позволяет приложениям перекрывать контент на дисплее. Помимо отображения рекламных объявлений, SYSTEM_ALERT_WINDOW может использоваться для кликджекинга или перехвата вводимой пользователем информации (например, данных карт или учётных данных).

Ещё одно странное разрешение — RECORD_AUDIO, используется для записи аудио. При этом запись начинается без какого-либо уведомления пользователя.

Специалисты сообщили Google о проблемных программах 11 сентября, после чего их удалили из официального магазина приложений для Android.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru