



Chrome 77 — новая функция расшаривания веб-страниц между девайсами

Chrome 77 — новая функция расшаривания веб-страниц между девайсами

Chrome 77 — новая функция расшаривания веб-страниц между девайсами

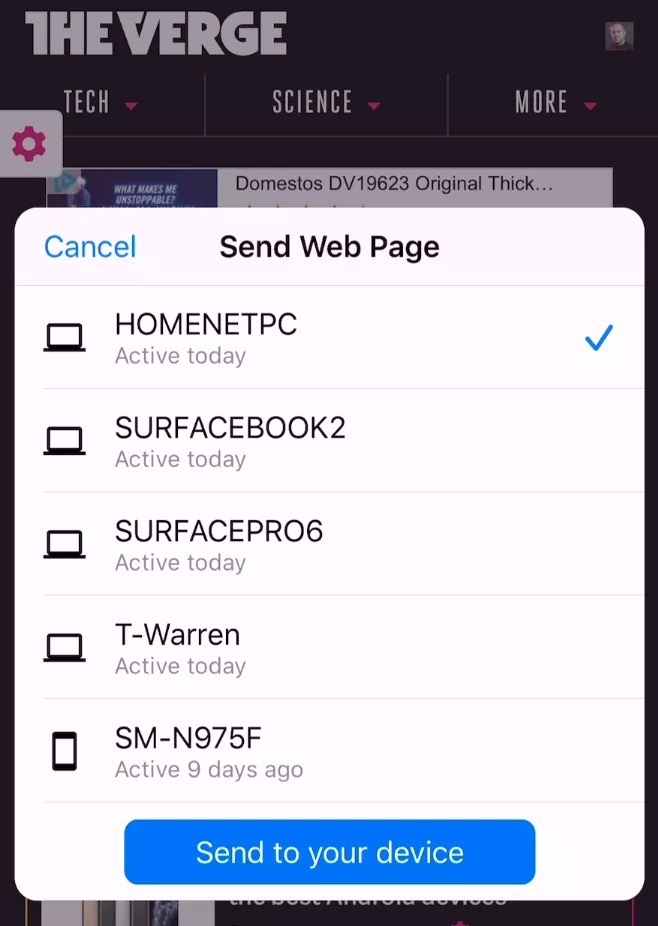
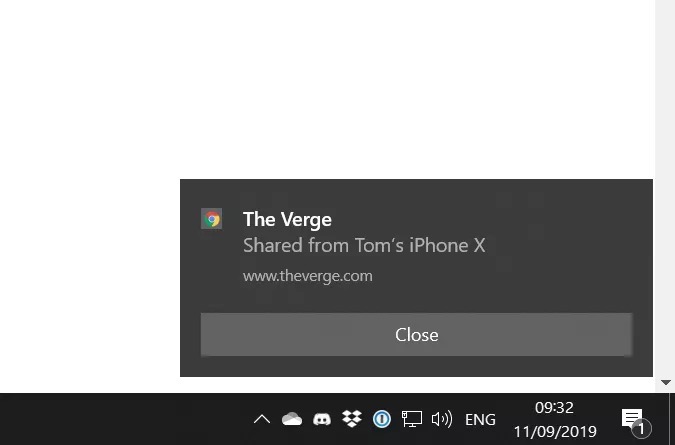
Google выпустил новую версию своего браузера — Chrome 77. В этом релизе разработчики устранили 52 уязвимости и добавили интересную функцию, с помощью которой пользователи могут отправлять веб-старицы на другие устройства.

Что касается новой функции расшаривания страниц — теперь вы можете кликнуть правой кнопкой мыши по ссылке и увидите переработанное контекстное меню. В нем есть пункт, позволяющий отправить ссылку на другое устройство (которое тоже должно использовать Chrome).

Нововведение доступно в браузере для систем Windows, Android и iOS, а вот macOS почему-то на данном этапе обошли стороной.

Новая функция придётся очень кстати, если вам надо быстро перейти с десктопа на ноутбук или смартфон. Например, требуется срочно бежать на встречу, а нужная ссылка просто необходима.

Теперь немного об уязвимостях. Как уже отмечалось, в Chrome устранили 52 проблемы безопасности. Среди них один баг получил статус критического, 17 присвоили среднюю степень опасности и ещё 10 — низкую.

Критическая уязвимость (CVE-2019-5870) затрагивает медиакомпонент и представляет собой проблему типа use-after-free.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru